프로세스 매개변수 포이즈닝(process parameter-poisoning) 기법이 프로세스 초기화 구조에 코드를 주입하여 EDR을 우회하는 것으로 나타났습니다. 이 기법은 EDR 도구가 일반적으로 모니터링하는 Windows API를 사용하지 않고 코드 주입을 수행합니다.
플랫폼에서 각 사용자에게 자동으로 할당되는 수신 이메일 주소에는 높은 권한의 액세스 토큰이 포함되어 있습니다. 공격자는 이 토큰을 사용할 수 있습니다.
디바이스 코드 피싱(device code phishing)은 스마트 TV나 프린터 등에서 사용되는 정상적인 로그인 기능을 악용하여 공격자가 피해자의 계정에 접근하는 수법입니다. 공격자는 가짜 회의 초대나 문서 공유 요청을 통해 피해자에게 짧은 코드를 전달하고, 피해자가 실제 로그인 페이지에서 이 코드를 입력해 승인하도록 유도합니다. 피해자가 직접 다중 인증(MFA)을 완료하고 로그인을 승인하기 때문에 MFA로도 이 공격을 막기 어려우며, 공격자는 비밀번호 없이도 인증 토큰을 탈취해 계정에 접근할 수 있습니다.

F5는 원격으로 악성 코드를 실행할 수 있는 BIG-IP Access Policy Manager(APM)의 심각한 제로데이 취약점(CVE-2026-94127)을 패치했습니다. 이 취약점은 OAuth 권한 부여 서버로 구성된 시스템에 영향을 미치는 힙 기반 버퍼 오버플로 문제로, 현재 알 수 없는 공격자들에 의해 적극적으로 악용되고 있습니다. 미국 사이버보안 및 인프라 보안국(CISA)은 해당 취약점을 알려진 악용 취약점 목록에 추가하고 연방 기관에 금요일까지 패치를 적용할 것을 지시했습니다.

사이버 보안 연구원들이 악의적인 페이로드 배포를 위해 최초로 HashiCorp 레지스트리를 악용한 Go 기반 악성코드를 발견했습니다. 해당 악성코드는 북한 위협 행위자들의 소행으로 추정되는 'Graphalgo' 캠페인과 유사성을 보이며, 공격자들은 가짜 Web3 기업으로 위장해 개발자들에게 접근한 뒤 악성 종속성이 포함된 코딩 테스트를 수행하도록 유도합니다. 이와 동일한 위협을 전달하는 새로운 악성 npm 패키지들도 함께 발견되었으며, 이 악성코드는 특정 암호화 작업 시에만 실행되거나 Slack 채널을 통해 명령을 수신하는 등 고도화된 표적 공격의 특징을 보입니다.
안드로이드용 크롬 베타 155(155.0.8059.16) 버전이 출시되어 구글 플레이에서 다운로드할 수 있습니다. 변경 사항의 일부 목록은 Git 로그에서 확인할 수 있으며, 새로운 기능에 대한 자세한 내용은 크로미움 블로그에 안내되어 있습니다. 사용자는 새로운 문제를 발견할 경우 버그를 신고하여 알릴 수 있습니다.
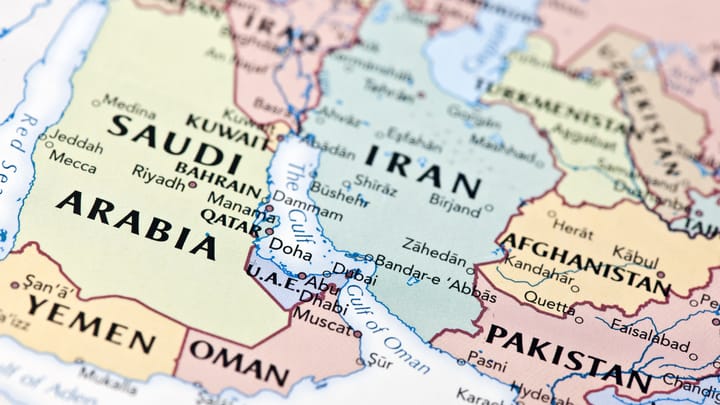
2026년 상반기 걸프 지역 전역에서 사이버 공격이 기록되었습니다. 이 중 50%의 공격이 아랍에미리트와 사우디아라비아 두 국가에 집중되었습니다.
학술 출판 대기업 엘스비어(Elsevier)는 일부 플랫폼 방문자들이 사이버 범죄 조직 랩서스(LAPSUS$)의 유출 페이지로 리디렉션되는 침해 사고가 발생했다고 확인했다. 엘스비어 측은 9월 21일 트래픽이 임시로 리디렉션되는 제한적인 사건이 발생했으나 즉각 조치하여 서비스를 정상화했다고 밝혔다. 또한 자체 조사 결과 핵심 플랫폼이나 고객 데이터, 연구 콘텐츠 등은 손상되지 않은 것으로 나타났다.

현대 기업에서 디지털 시스템 중단은 막대한 영향을 미치므로 가시성(observability) 확보가 중요해졌습니다. 중대한 사이버 사고 발생 시 신속한 원인 파악이 필수적이지만, 기존의 데이터 수집 방식은 오늘날의 복잡한 인프라를 따라가지 못하고 있습니다. 한 연구에 따르면, 불충분한 데이터는 사고 해결 시간을 지연시키고 상당한 다운타임 비용을 발생시키는 것으로 나타났습니다. 따라서 AI 운영을 효과적으로 활용하려면 기존 투자를 보완하는 신뢰할 수 있는 데이터 기반의 새로운 접근 방식이 요구됩니다.
GitGuardian의 연구에 따르면, 공개 코드에 유출된 수백 개의 GitHub App 개인 키가 여전히 유효하며 일부는 전체 조직에 대한 관리자 권한을 부여할 수 있는 것으로 나타났습니다. 수동으로 삭제하지 않는 한 만료되지 않는 이 키들 중 약 72%는 비공개 저장소의 내용을 읽을 수 있었고, 일부는 조직 관리 및 워크플로우 제어 권한을 가지고 있어 조직의 완전한 장악이나 내부 인프라에서의 코드 실행을 허용할 수 있습니다. 영향을 받은 앱의 대부분은 단일 설치된 내부 자동화 도구였으며, 미국 질병통제예방센터(CDC)의 공식 GitHub 조직인 CDCGov 저장소에서도 권한이 있는 키가 유출되었다가 취소된 사례가 확인되었습니다.
위협 행위자들이 웹에 악성 링크와 데이터를 유포하고 콘텐츠를 최적화하고 있습니다. 이러한 방식으로 이들은 ChatGPT, Gemini 및 Google AI Overview의 답변을 오염시키고 있습니다.
이전에 문서화되지 않은 윈도우 봇넷 'x47.c'가 발견되었으며, 18가지 공격 방법을 제공합니다. 이 봇넷의 기능 중에는 피해자의 유료 AI 크레딧을 고갈시키기 위한 'AI API 드레인' 공격이 포함되어 있습니다. 또한 이 봇넷은 자격 증명 탈취, SOCKS5 프록시, 감염된 기기에서 멀웨어를 유지하기 위한 AI 모듈도 제공합니다.