
Gitea는 9월 30일에 배포된 28.0.0 버전과 후속 업데이트인 28.1.0 버전을 통해 심각한 SSH 인증 우회 및 서버 측 요청 위조(SSRF) 취약점을 포함한 27개의 보안 결함을 패치했습니다. 특히 CVSS 점수 9.1점인 SSH 인증 우회 취약점은 내장 SSH 서버의 공개 키 조회 시 대소문자를 구분하지 않는 SQL 비교로 인해 발생하며, 공격자가 피해자의 계정으로 인증할 수 있게 합니다. 이와 함께 아웃바운드 연결 규칙을 우회할 수 있는 여러 SSRF 결함과 Gitea Actions 승인 관련 문제도 수정되었습니다.
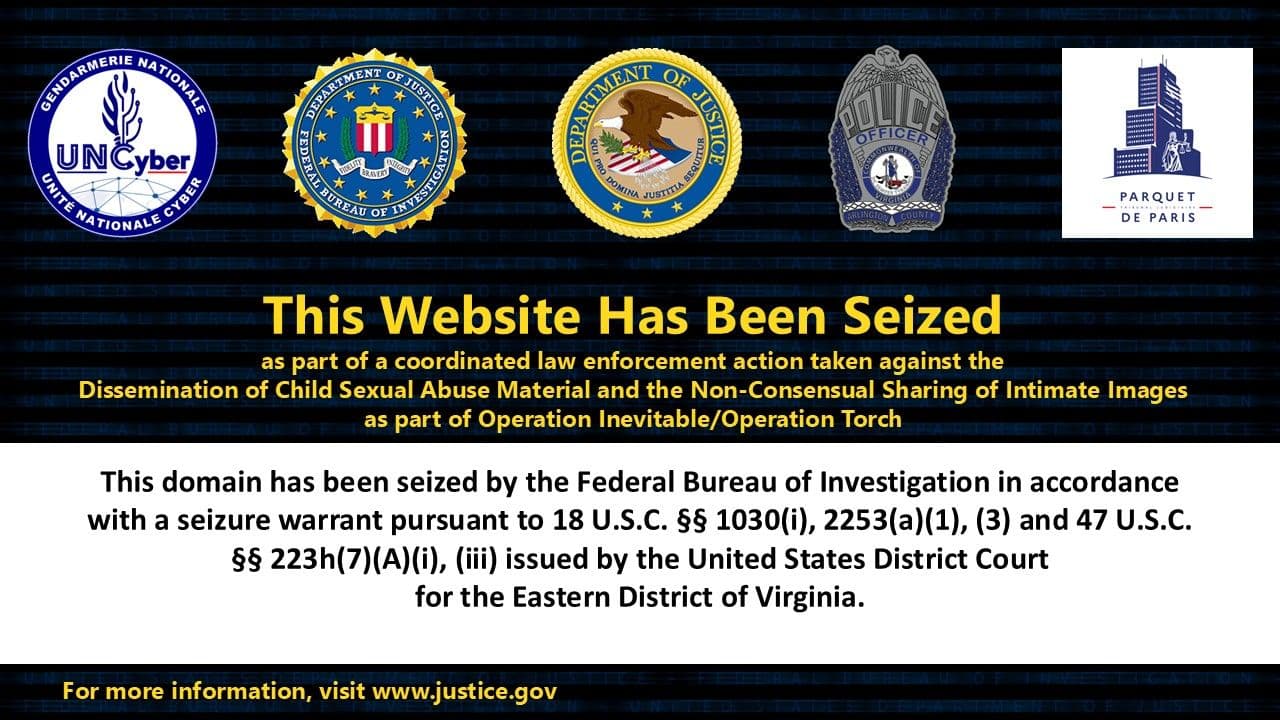
미국과 프랑스 당국이 아동 성착취물(CSAM) 및 동의 없이 유포된 성적 이미지를 광고한 혐의를 받는 웹사이트의 도메인 두 개를 압수했습니다. 미국 버지니아 동부 연방검찰청(USAO-EDVA)에 따르면 이번 조치는 'Operation Inevitable' 작전의 일환으로 진행되었으며, 프랑스 경찰은 해당 사이트의 주요 관리자로 의심되는 남성을 체포했습니다. 이번 합동 작전에는 FBI 워싱턴 연방지부 등이 참여했으며, 당국은 피해자들에게 FBI 전용 포털을 통해 피해 사실을 신고할 것을 당부했습니다.

ANY.RUN은 미국, 유럽, 호주의 은행, 제조 및 정부 기관을 표적으로 삼는 새로운 피싱 키트인 'Wazza'를 발견했습니다. 이 캠페인은 다단계 라우팅 체인을 사용하여 방문자와 자동화된 트래픽을 필터링한 후, 최종적으로 Adobe 테마의 디바이스 코드 피싱 페이지를 제공합니다. 공격자는 세션 토큰 생성 및 봇 방지 유효성 검사 등의 과정을 통해 피싱 페이지로 향하는 경로를 통제하여 자동화된 탐지를 어렵게 만듭니다.
2018년부터 2020년까지 4억 3천만 달러 규모의 불법 거래를 촉진한 다크웹 마켓플레이스 '엠파이어 마켓(Empire Market)'의 공동 제작자 라힘 해밀턴(Raheim Hamilton)이 징역 40년형을 선고받았다. 해밀턴과 공동 피고인 토마스 파비(Thomas Pavey)는 마약, 탈취한 계정 자격 증명, 해킹 도구 등을 포함한 400만 건 이상의 거래를 중개했다. 2020년 8월 전성기 당시 이 사이트는 약 168만 명의 등록 사용자를 보유했으며, 익명성을 유지하기 위해 모든 거래를 암호화폐로 진행하도록 강제했다.
미국 4개 주(플로리다, 아이오와, 몬태나, 네브래스카)는 TP-Link Systems가 자사 제품의 보안성과 중국과의 연관성에 대해 소비자를 기만했다며 소송을 제기했습니다. 소장에 따르면 TP-Link의 라우터는 'Volt Typhoon' 및 'Flax Typhoon' 캠페인과 러시아 해커들에게 악용되었으며, 회사는 중국 정부에 취약점을 보고해야 하는 규정을 숨겼다고 지적받았습니다. 또한, 인증되지 않은 네트워크 공격자가 기기를 완전히 손상시킬 수 있는 Aginet 라인 제품의 최근 취약점 5개가 보안 문제의 지속적인 증거로 인용되었습니다.

2026년 10월 6일, wolfSSL은 SSH 서버를 사칭할 수 있는 심각한 호스트 키 검증 우회 취약점 등 5개의 보안 결함을 수정한 wolfSSH 1.6.0 버전을 출시했습니다. 가장 심각한 취약점인 CVE-2026-16516은 중간자 공격(MITM)을 통해 키를 교체하여 서명 검증을 통과할 수 있게 하지만, 이를 악용하려면 애플리케이션에 취약한 공개 키 확인 콜백이 존재해야 합니다. 이 외에도 Windows 환경에서의 권한 상승(CVE-2026-83540), 인증되지 않은 키 교환 악용(CVE-2026-84897), 승인되지 않은 포워딩 채널(CVE-2026-81535) 등의 문제가 이번 업데이트를 통해 해결되었습니다.
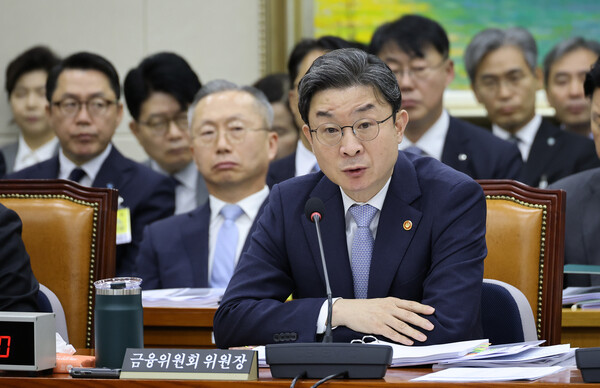
8일 열린 국회 정무위원회 국정감사에서는 최근 7개 금융회사에서 발생한 해킹 사고와 관련해 금융당국의 점검 실효성 문제가 제기됐다. 박민규 더불어민주당 의원은 AI 기반 보안관제 도입을 위한 망분리 규제 개선을 주문했으며, 금융위원회는 당초 7일로 예정됐던 제2차 망분리 규제 긴급완화 대상 금융회사 선정을 연기한 상태다. 이외에도 단일종목 레버리지 ETF, 대출 규제, 디지털자산 제도화 등 다양한 주요 금융 현안이 함께 다뤄졌다.

영국 런던 대테러 경찰의 조사에 따라, 현직 영국 해군 소속 테디 영(Teddy Young)이 익명의 외국을 위해 스파이 활동을 한 혐의로 기소되었습니다. 그는 2024년 11월 26일부터 2025년 5월 21일 사이에 보호된 정보를 유출할 준비를 하고, 외국에 이익을 줄 목적으로 해당 정보를 획득 및 복사한 혐의를 받고 있습니다. 당국은 관련 국가나 구체적인 정보 내용을 공개하지 않았으며, 이번 사건에서 악성코드나 해킹된 시스템 등은 확인되지 않았습니다.
아틀라시안(Atlassian) 데이터 센터 제품군에서 임의 파일 접근이 가능한 심각한 취약점(CVE-2026-21589)이 실제 악용되고 있습니다. 10월 5일 권고문에 따르면, 로그인 권한이 없는 공격자가 Bitbucket, Confluence, Jira 등 8개 제품의 웹 애플리케이션 루트 디렉터리 내 특정 파일을 읽을 수 있습니다. WatchTowr의 10월 6일 분석 결과, 해당 제품들이 공유하는 'atlassian-plugins-webresource' 라이브러리의 경로 처리 로직에 경로 탐색 보호를 우회하는 결함이 있는 것으로 확인되었습니다.
Cisco Talos는 대만의 연구 기관 관계자들을 겨냥해 합법적인 행사 초청으로 위장한 지능형 지속 위협(APT) 스피어 피싱 캠페인을 발견했습니다. 위협 행위자는 AI를 활용해 맞춤형 피싱 메일을 작성하고 악성 QR 코드를 행사 포스터에 삽입하는 큐싱(quishing) 기법을 사용했습니다. 또한, 구글 인증 페이지를 사칭한 중간자(AitM) 피싱 프레임워크를 통해 실시간으로 자격 증명과 다중 인증(MFA) 정보를 탈취했으며, 분석 결과 해당 피싱 키트는 간체자 중국어 기반으로 개발된 것으로 추정됩니다.
악성코드 제작자들은 자동화된 AI 분석을 방해하기 위해 자연어 명령을 삽입하는 'AI 분석 회피(A3)' 기법을 개발하고 있습니다. 이 기법은 적용 비용이 적게 들지만 테스트에서 약 35%의 성공률을 보였으며, 항상 평문으로 작성되어야 하므로 탐지가 가능합니다. Cisco Talos는 2025년 1월부터 2026년 7월까지 수집된 84개의 샘플을 통해 FRUITSHELL, PLOTSAFE, HOLLOWCLAD, MANTLEMAZE 등 4개의 A3 악성코드 제품군에서 이러한 기법을 추적했습니다.

사이버 보안 연구원들이 암호화폐 지갑의 복구 구문과 개인 키를 탈취하는 16개의 악성 모질라 파이어폭스(Mozilla Firefox) 확장 프로그램을 발견했다. 이 확장 프로그램들은 Rabby Wallet과 OKX Wallet의 클론으로 위장하여 지갑 가져오기 과정에서 정보를 가로채며, 이를 공격자가 제어하는 Cloudflare Workers 도메인으로 전송한다. 2026년 10월 5일 기준으로 해당 확장 프로그램들은 모두 제거되었으나, 가짜 지갑 인터페이스에 정보를 입력한 사용자들은 자산을 새로운 지갑으로 이동해야 한다.