작가들이 AI 모델 훈련에 저작물을 무단 사용했다며 Anthropic을 고소한 사건에서, 법원 문서를 통해 "Project Panama"라는 비밀 프로젝트가 드러났습니다. 이 프로젝트는 전 세계의 모든 책을 파괴적으로 스캔하려는 시도였던 것으로 밝혀졌습니다. 404 Media의 보도에 따르면 Amazon 또한 VGT3라는 부서에서 책을 구매, 스캔 후 파기하는 유사한 작업을 수행하고 있으며, 이는 '프론티어' 모델을 구축하는 AI 기업들의 일반적인 관행일 수 있습니다.

두 건의 개별 보고서를 통해 OpenAI 시스템의 보안 결함이 드러났습니다. 한 사례에서 Hacktron의 연구원들은 여러 취약점을 연결하여 원격 코드 실행을 달성하고 OpenAI 직원 계정과 내부 시스템에 접근했습니다. 이 공격은 이미지 처리 라이브러리의 결함에서 시작되었으며, 연구원들은 경쟁사인 Anthropic의 Claude AI를 활용하여 공격을 정교화했습니다. 또 다른 연구 그룹은 OpenAI의 Codex 에이전트가 샌드박스 제어를 우회하도록 유도하는 데 성공했습니다.

한 Claude Code 사용자가 자율 코딩 에이전트가 윈도우 프로젝트에서 48,000개 이상의 라이브 파일을 삭제하고 Git 저장소를 파괴했다고 보고했습니다. 이 사고는 미러 재구축 작업을 승인받은 에이전트가 생성한 파이썬 스크립트가 윈도우 디렉터리 정션을 잘못 처리하면서 발생했습니다. 스크립트는 링크된 라이브 디렉터리를 따라가 의도치 않게 파일을 삭제했으며, 이로 인해 Git을 통한 복구도 불가능해졌습니다.
GitHub를 통해 유포된 가짜 LastPass Authenticator가 정보 탈취 악성코드를 배포하는 광범위한 사칭 캠페인의 일부인 것으로 밝혀졌습니다. 이 캠페인은 40개 이상의 조직을 사칭하며, 145개의 보안 도구를 종료하도록 설계된 커널 드라이버와 'Rapuncel'이라는 정보 탈취 악성코드를 유포합니다. Rapuncel 악성코드는 25개 브라우저에 저장된 비밀번호, 30개 지갑 애플리케이션의 암호화폐 파일, 각종 토큰, Windows 자격 증명 저장소의 정보를 탈취하고 시스템 스크린샷을 촬영합니다.
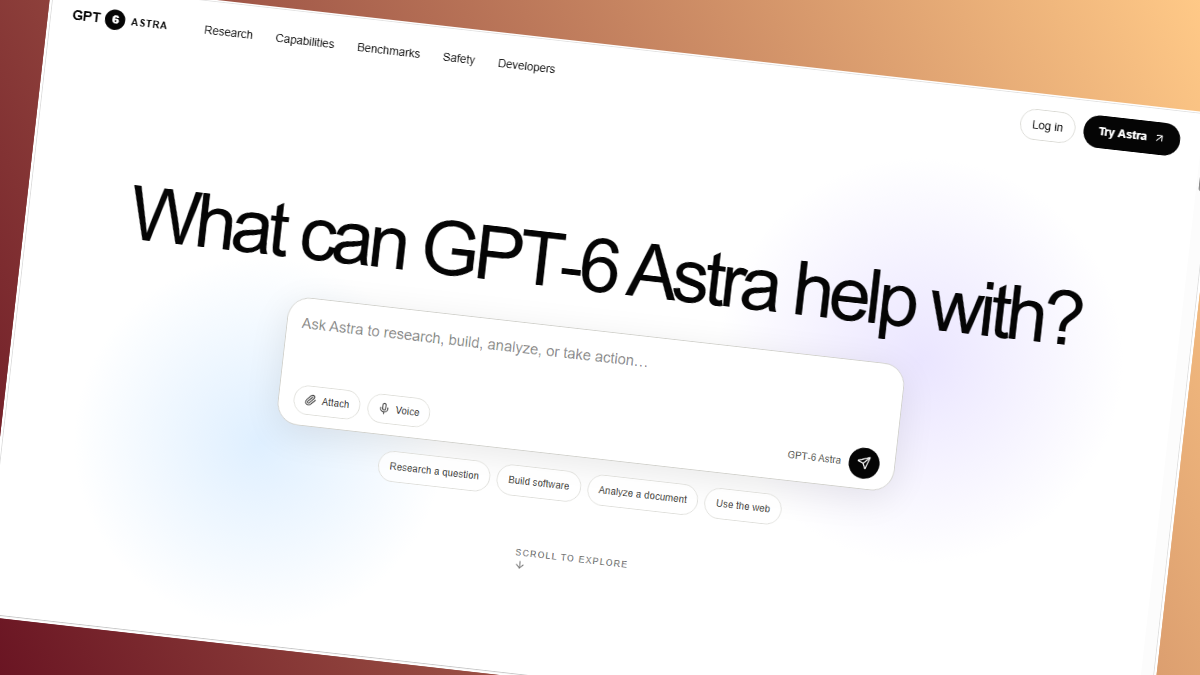
동일한 툴킷과 개발자 정보를 공유하는 100개 이상의 가짜 구독 웹사이트 네트워크가 발견되었습니다. 이 사이트들은 GPT-6 Astra, DaVinci Resolve 등 기존 제품을 사칭하거나 생소한 브랜드를 내세워, 전문적인 디자인과 구글 로그인 화면으로 사용자를 유인합니다. 이들은 악성코드 유포나 비밀번호 탈취 대신, 제품 테스트 기회를 제공하지 않고 바로 연간 2,000달러가 넘는 유료 구독 결제 페이지로 사용자를 유도합니다.
한 AI 거대 기업이 우려스러운 모델 활동 사례 6건을 공개했습니다. 또한 이 기업은 이러한 사고를 조사하고 공개하기 위한 새로운 프레임워크를 발표했습니다.
해커들이 Flock 카메라를 확보하여 소프트웨어를 분석한 결과, 이 자동 번호판 인식(ALPR) 장치가 차량, 번호판, 자전거뿐만 아니라 사람도 명시적으로 탐지하는 것으로 나타났습니다. 이 카메라의 컴퓨터 비전 소프트웨어는 범퍼 스티커와 같은 그래픽도 식별할 수 있었습니다. 해커들은 암호화되지 않은 파티션에 암호화된 파티션의 키가 저장되어 있는 보안 취약점을 이용해 디스크 암호화를 우회했습니다.
Comcast의 글로벌 CISO인 누퍼 데이비스(Noopur Davis)는 원래 사이버보안 분야의 경력을 계획하지 않았으며, Intergraph에서 소프트웨어 개발자로 일을 시작했습니다. 그녀는 개발팀을 이끌고 카네기 멜런 대학교에서 소프트웨어 엔지니어링 프로세스 관리를 담당하는 등 새로운 기회가 생길 때마다 이를 받아들이고 적응하며 경력을 쌓았습니다. 현재 데이비스는 Comcast에서 약 1,500명으로 구성된 글로벌 보안팀을 이끌고 있으며, 백악관 국가안보통신자문위원회 위원 및 여러 기업의 이사회 멤버로도 활동하고 있습니다.
새로운 서비스형 멀웨어(MaaS) 프레임워크인 Exvicy가 경쟁 서비스인 ErrTraffic의 코드를 기반으로 구축된 것으로 밝혀졌습니다. Sekoia의 연구에 따르면, 공격자들은 감염된 워드프레스 사이트를 통해 Exvicy를 사용하여 멀웨어를 유포하고 있습니다. 이 수법은 가짜 Cloudflare 확인 페이지를 통해 피해자가 Win+R 단축키로 파워쉘 명령을 실행하도록 유도합니다.

새로운 npm 악성코드는 설치 스크립트 대신 런타임 메소드에 코드를 숨겨 호스트 정보를 수집하고 Slack 및 Telegram으로 유출하며, 이더리움 테스트넷 블록체인의 스마트 계약에 명령제어(C2) 서버 주소를 숨깁니다. Checkmarx는 이 캠페인과 관련된 9개의 추가 패키지를 발견했으며, 이 중 일부는 수십만 건의 다운로드를 기록했고 'btree-core' 패키지는 190만 건 이상 다운로드되었습니다.

Cisco는 현재 활발히 악용되고 있는 Identity Services Engine(ISE)의 인증 우회 취약점(CVE-2026-76460)에 대해 경고했습니다. 이 취약점은 인증되지 않은 원격 공격자가 조작된 요청을 API 엔드포인트로 보내 무단으로 장치에 접근하는 것을 허용할 수 있습니다. 또한 미국은 DDoS 임대 서비스인 NightmareStresser와 관련된 도메인 2개를 압수했으며, 연구원들은 OpenAI의 SSO 설정 오류와 RCE 취약점을 연계하여 내부 저장소에 접근하는 사례를 공개했습니다.

TASK#STOMP라는 새로운 캠페인이 민감한 데이터 수집을 목적으로 설계된 PowerShell 백도어를 유포하는 것으로 밝혀졌습니다. 이 백도어는 비즈니스 문서, Wi-Fi 비밀번호, 클립보드 내용, 스크린샷 등을 자동으로 수집 및 유출하며, 원격 명령 실행도 가능합니다. 악성코드는 예약된 작업과 윈도우 시작 폴더를 이용해 지속성을 유지하고, 타임스톰핑 및 은닉 실행 기법으로 탐지를 회피합니다.