
해커들이 cPanel 및 WHM의 치명적인 인증 우회 취약점(CVE-2026-41940)을 악용하여 노출된 서버에 Mirai 악성코드를 배포하고 있습니다. 이 공격으로 인해 의심스러운 텔넷 트래픽이 급증했으며, 공격자는 관리자 접근 권한을 탈취하여 서버를 봇넷의 일부로 만들고 있습니다. JPCERT/CC는 5월 초부터 TCP 포트 23을 대상으로 하는 Mirai와 유사한 패킷이 급증했다고 밝혔습니다.
디지털 금융 회사 Revolut의 데이터 유출 이후 해커들이 고객들을 대상으로 새로운 피싱 공격을 감행하고 있습니다. Malwarebytes에 따르면, 공격자들은 합법적인 Revolut 메시지처럼 보이는 문자(스미싱)를 보내 계정 정보 탈취를 시도합니다. 이 피싱 페이지는 사용자의 카메라 접근을 요청하여 은행의 신원 확인 절차를 모방한 후 비밀번호 입력을 유도하는 것으로 알려졌습니다.

중국 연계 APT 그룹 Webworm과 관련된 커스텀 임플란트인 GraphWorm은 C2(명령제어) 통신을 위해 OneDrive 계정을 '데드 드롭'으로 사용합니다. 이 악성코드는 OAuth 애플리케이션으로 Microsoft Graph에 인증하여 OneDrive 폴더를 통해 암호화된 작업을 수신하고 결과를 업로드합니다. 모든 통신은 정상적인 Microsoft 365 트래픽으로 위장하여 네트워크 기반 탐지를 우회하며, 이로 인해 기존의 토큰 무효화와 같은 침해 대응 절차가 효과적이지 않을 수 있습니다.
일본 소프트웨어 회사 Helpfeel의 스크린샷 공유 플랫폼 Gyazo에서 데이터 유출 사고가 발생했습니다. 공격자는 이미지 업로드 서버의 취약점을 악용해 약 2,362만 건의 사용자 기록과 수억 건의 이미지 메타데이터를 탈취했습니다. 유출된 정보에는 이름, 이메일 주소, 비밀번호 해시 등이 포함되었으나 신용카드 등 결제 정보는 포함되지 않았습니다. 회사는 일부 비공개 이미지가 제3자에 의해 열람되었을 가능성을 배제할 수 없어 조사를 계속하고 있다고 밝혔습니다.

새로운 원격 액세스 트로이목마(RAT)인 ChainScript가 ClickFix와 유사한 미끼를 통해 유포되고 있습니다. 이 악성코드는 Spotify, Zoom Workplace, Microsoft Teams와 같은 소프트웨어로 위장하며, Polygon 스마트 계약을 이용해 명령 및 제어(C2) 인프라를 찾는 것이 특징입니다. ChainScript는 대화형 명령 실행, 파일 작업, 스크린샷 캡처, 암호화폐 지갑 정보 수집 등 포괄적인 원격 제어 기능을 갖추고 있습니다. 블록체인을 C2 탐지에 활용함으로써 공격자는 인프라를 유연하게 변경하여 탐지 및 차단 노력을 회피할 수 있습니다.
리눅스 재단이 리눅스 커널에서 발생하는 취약점을 해결한 보안 업데이트를 발표했습니다. 발견된 취약점은 비정상적이거나 예외적인 조건에 대한 부적절한 확인(CVE-2025-39682), 경쟁 조건(CVE-2025-39964), 경계 밖 쓰기(CVE-2026-53266)입니다. 영향을 받는 버전을 사용하는 사용자는 해결 방안에 따라 최신 버전으로 업데이트할 것이 권고됩니다.
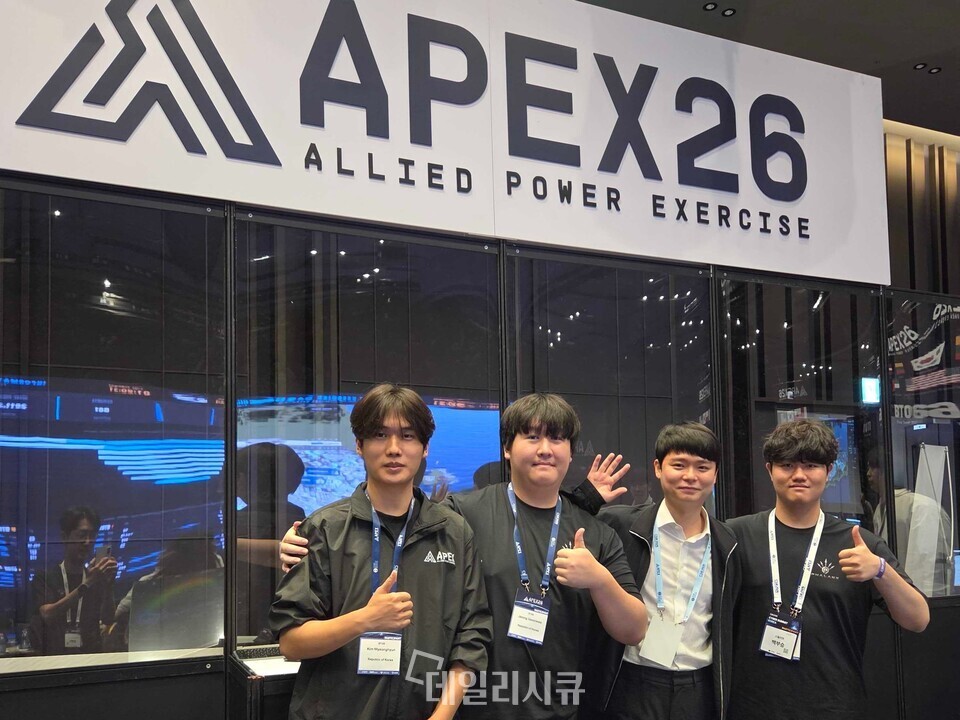
스틸리언이 핵심 시스템 개발에 참여한 자율형 AI 보안 에이전트가 국제 사이버훈련 'APEX 2026'에서 1위를 기록했습니다. 올해 훈련에는 처음으로 AI 기반 자율 방어 역량을 검증하는 'AI 방어팀'이 편성되었으며, 공격 분석 및 대응 과정을 자동화해 인간 참가팀보다 최대 3배 높은 성과를 보였습니다. 이 AI 방어팀은 국가사이버안보센터가 주도한 민·관·군 협력 프로젝트를 통해 개발되었습니다.

AI가 사이버보안 직무 시장을 재편하고 있으며, 일부 기업은 AI와 비즈니스 인텔리전스 도구를 활용해 기존 보안팀의 업무를 자동화하고 있습니다. LastPass는 2025년 말 전담 취약점 관리 기능을 폐지하고 그 책임을 IT 및 제품 보안 부서로 통합했습니다. 2026년 SANS/GIAC 보고서에 따르면, 74%의 조직이 AI가 이미 보안팀의 규모와 역할에 영향을 미치고 있다고 밝혔으며, 리더십 역할 또한 통합되는 추세입니다.

새로운 안드로이드 뱅킹 트로이목마 'RatHat'은 AI를 사용하여 계정 정보를 탈취합니다. 이 악성코드는 접근성 서비스 권한을 악용하여 기기를 원격 제어하고, 금융 앱 위에 가짜 화면을 띄워 로그인 정보를 훔치며 SMS 인증 코드를 가로챕니다. 특히 사용자의 화면 터치 좌표를 기록하여 잠금 화면의 PIN이나 패턴을 재구성하는 독특한 기능을 가지고 있습니다.

푸시 폭탄, 실시간 피싱 키트와 같은 위협에 대응하기 위해 피싱 저항성을 최우선으로 평가한 2026년 최고의 다중 인증(MFA) 솔루션 순위가 발표되었습니다. Microsoft Entra MFA가 M365 라이선스에 포함된 경제성과 조건부 액세스 기능의 강점으로 1위를 차지했으며, Cisco Duo와 Yubico가 그 뒤를 이었습니다. 이 평가는 숫자 일치, 패스키, 최신 암호 없는 인증 등을 필수 기능으로 강조하며, 연구 기반으로 피싱 저항성, 통합 범위, 배포 경험 등을 고려하여 점수를 매겼습니다.
포티넷의 통합 엔드포인트 보안 솔루션 ‘포티엔드포인트 with EDR’이 AV-컴패러티브스의 ‘2026 엔드포인트 방어 및 대응(EPR) 테스트’에서 ‘인증 리더’ 등급을 획득했습니다. 이번 테스트는 14개 보안 솔루션을 대상으로 50개의 다단계 공격 시나리오를 수행했으며, 포티넷 제품은 모든 공격을 초기 침투 단계에서 탐지하고 최종 자산 침해 전에 차단했습니다. AV-컴패러티브스는 포티넷 제품의 예방 비율을 97.3%, 탐지 비율을 100%로 집계했으며, 오탐 및 사용자 업무 영향 비용은 낮게 평가했습니다.

싱글 사인온(SSO)은 단순한 편의 기능을 넘어 세션 토큰 탈취 및 하이재킹 공격의 주요 표적이 되는 핵심 보안 통제 수단이 되었습니다. 따라서 최신 SSO 솔루션은 패스키/FIDO2 지원과 같은 피싱 저항성, 세션 토큰 바인딩, 신속한 계정 비활성화(deprovisioning) 등 공격 방어 능력을 기준으로 평가해야 합니다. 기사는 시장의 주요 솔루션으로 M365 환경의 기본 옵션인 Microsoft Entra ID, 중립적인 솔루션 중 가장 넓은 카탈로그를 보유한 Okta, 복잡한 기업 환경에 적합한 Ping Identity, SMB를 위한 JumpCloud, 그리고 강력한 다중 인증(MFA)을 결합한 Cisco Duo 등을 소개합니다.