포티넷의 통합 엔드포인트 보안 솔루션 ‘포티엔드포인트 with EDR’이 AV-컴패러티브스의 ‘2026 엔드포인트 방어 및 대응(EPR) 테스트’에서 ‘인증 리더’ 등급을 획득했습니다. 이번 테스트는 14개 보안 솔루션을 대상으로 50개의 다단계 공격 시나리오를 수행했으며, 포티넷 제품은 모든 공격을 초기 침투 단계에서 탐지하고 최종 자산 침해 전에 차단했습니다. AV-컴패러티브스는 포티넷 제품의 예방 비율을 97.3%, 탐지 비율을 100%로 집계했으며, 오탐 및 사용자 업무 영향 비용은 낮게 평가했습니다.

싱글 사인온(SSO)은 단순한 편의 기능을 넘어 세션 토큰 탈취 및 하이재킹 공격의 주요 표적이 되는 핵심 보안 통제 수단이 되었습니다. 따라서 최신 SSO 솔루션은 패스키/FIDO2 지원과 같은 피싱 저항성, 세션 토큰 바인딩, 신속한 계정 비활성화(deprovisioning) 등 공격 방어 능력을 기준으로 평가해야 합니다. 기사는 시장의 주요 솔루션으로 M365 환경의 기본 옵션인 Microsoft Entra ID, 중립적인 솔루션 중 가장 넓은 카탈로그를 보유한 Okta, 복잡한 기업 환경에 적합한 Ping Identity, SMB를 위한 JumpCloud, 그리고 강력한 다중 인증(MFA)을 결합한 Cisco Duo 등을 소개합니다.
신원 거버넌스 및 관리(IGA)는 프로비저닝, 접근 인증, 직무 분리 시행 등 권한 라이프사이클을 자동화하여 감사 및 규제 준수를 지원합니다. 이 기사는 10개의 IGA 도구를 5가지 가중 기준에 따라 평가했으며, AI 기반 인증 추천 기능이 시장의 주요 차별화 요소가 되었다고 분석했습니다. 평가에 따르면 SailPoint는 AI 기능으로 시장의 기준점으로 꼽혔으며, Saviynt는 클라우드 네이티브 거버넌스에서, Microsoft Entra ID Governance는 M365 환경에서의 경제성으로 두각을 나타냈습니다.

특권 접근 관리(PAM)는 랜섬웨어 공격자들이 가장 먼저 노리는 도메인 관리자, 루트 자격증명과 같은 특권 계정을 보호하는 데 필수적입니다. PAM 솔루션은 이러한 자격증명을 보관하고, 세션을 기록하며, 적시(Just-in-Time) 권한 상승을 강제하여 상시적인 특권을 제거하는 역할을 합니다. 기사는 엔터프라이즈 환경의 기준으로 CyberArk를, 균형 잡힌 솔루션으로 BeyondTrust와 Delinea를, 그리고 DevOps 환경에서는 HashiCorp Vault를 추천했습니다.

웹 캐시 포이즈닝 기법인 '캐시 키 주입'은 공격자가 제한된 데이터에 접근하거나 캐시된 페이지를 악성 콘텐츠로 덮어쓸 수 있게 합니다. 이 공격은 웹 서버가 명확한 구분자 없이 HTTP 요청의 여러 값을 결합하여 캐시 키를 생성할 때 발생하며, 이로 인해 서로 다른 요청이 동일한 캐시 키를 생성할 수 있습니다. 공격자는 이 충돌을 악용하여 관리자 페이지와 같이 접근이 제한된 엔드포인트의 캐시된 응답을 탈취하거나, 캐시된 서비스 거부(CPDoS) 공격을 유발할 수 있습니다.
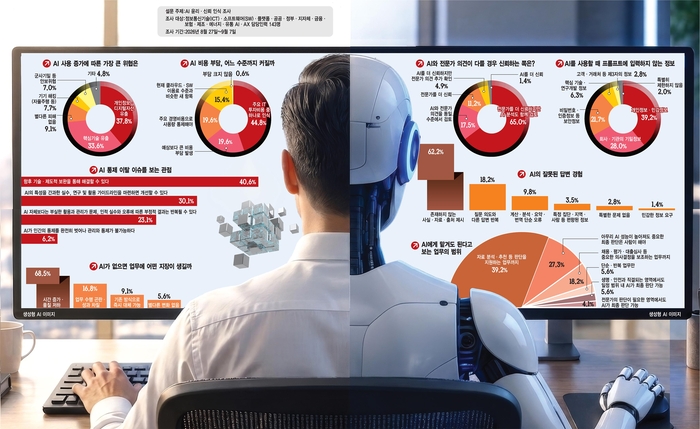
생성형 AI 활용 확산에 따라 정보유출이 가장 임박한 위협으로 부상하고 있습니다. 전자신문의 설문조사에 따르면 국내 AI 관리자 다수는 개인정보와 핵심기술 유출을 가장 큰 위협으로 꼽았습니다. 그러나 전문가들은 이러한 위협이 기술적·제도적 보완과 가이드라인 제정을 통해 충분히 관리 및 통제 가능하다고 전망했습니다.
인공지능(AI)이 존재하지 않는 사실을 제시하는 환각 현상이 업무 현장에서 AI 활용의 걸림돌로 작용하고 있습니다. 전자신문이 AI 관리자들을 대상으로 한 설문조사에서 응답자 대부분이 AI의 부정확한 정보로 곤란을 겪은 경험이 있다고 답했습니다. 이러한 불완전성 때문에 AI와 전문가의 의견이 다를 경우 전문가를 더 신뢰하는 경향이 나타났으며, 해결 방안으로 AI 리터러시 교육과 조직 내부 가이드라인 수립 등이 제시되었습니다.
전자신문이 창간 44주년을 맞아 AI 기술 신뢰도에 대한 설문조사를 실시했습니다. AI 업무 및 전환을 담당하는 인력 143명을 대상으로 한 조사에서, 데이터 보안 및 오류 리스크를 관리하는 30~50대 실무진과 관리자층이 설문에 적극 참여한 것으로 나타났습니다. 산업 분야별로는 ICT·소프트웨어·플랫폼 분야의 응답률이 가장 높았으며, 공공, 금융, 제조 등 엄격한 데이터 보안과 높은 신뢰성을 요구하는 산업을 중심으로 AI 신뢰성에 대한 사회적 요구가 커지고 있음이 확인되었습니다.
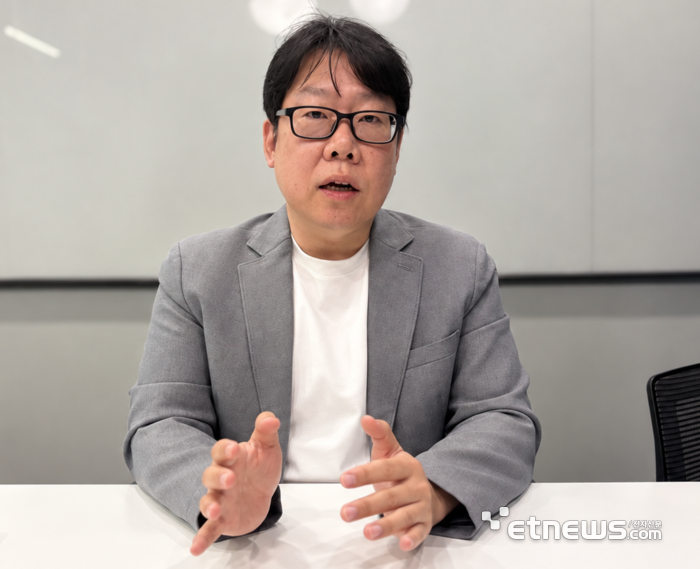
전창배 국제인공지능윤리협회 이사장은 AI 기술이 빠르게 고도화되는 지금이 인간이 AI에 대한 통제권을 확보할 마지막 '골든타임'이라고 강조했습니다. 그는 AI의 자율성이 높아질수록 예측과 통제가 어려워져 위험성이 커진다며, AI 윤리는 기술 발전을 막는 것이 아니라 안전하게 발전시키기 위한 조건이라고 설명했습니다. 이를 위해 기업과 공공기관이 교육, 가이드라인·체크리스트 마련, 인증으로 이어지는 실제 현장에서 작동하는 안전관리 체계를 갖춰야 한다고 제안했습니다.
금융권 사이버 보안 전선이 'AI 대 AI' 구도로 변화하고 있습니다. 공격자들은 생성형 AI를 이용해 피싱, 문서 위·변조, 취약점 분석 등 정교한 공격을 수행하며 공격의 문턱을 낮추고 있습니다. 이에 은행권은 AI 기반 이상금융거래탐지시스템(FDS)을 고도화하고 보험업계는 보험사기 탐지에 AI를 투입하는 등 방어 체계에 AI를 적극 도입하며 대응하고 있습니다.

정체성은 이제 주요 공격 표면이자 새로운 보안 경계로 간주되며, 대부분의 침해는 손상된 자격 증명에서 시작됩니다. 2026년 최고의 ID 및 접근 관리(IAM) 솔루션으로는 M365 환경 내 번들 가치가 뛰어난 Microsoft Entra ID와 중립성 및 광범위한 앱 카탈로그를 갖춘 Okta가 주류로 꼽힙니다. 또한 복잡한 기업 환경에서는 Ping Identity(ForgeRock 포함)가, 보안 우선 접근 방식에서는 CyberArk가, 중소기업(SMB) 분야에서는 JumpCloud가 선두로 평가됩니다.

해커들이 탐지를 피하기 위해 다단계 윈도우 멀웨어 체인을 사용하여 XMRig 암호화폐 채굴기를 배포하고 있습니다. 이 공격은 윈도우 레지스트리, PNG 이미지, WAV 오디오 파일로 위장한 파일 등 여러 곳에 악성 코드를 숨기는 것이 특징입니다. 초기 파워셸 스크립트는 DNS TXT 레코드를 통해 PNG 페이로드를 다운로드하며, 이후 이미지와 WAV 파일에서 추출된 스크립트를 통해 보안 설정을 약화시키고 채굴기를 실행합니다.