
사이버 보안 연구원들이 암호화폐 지갑의 복구 구문과 개인 키를 탈취하는 16개의 악성 모질라 파이어폭스(Mozilla Firefox) 확장 프로그램을 발견했다. 이 확장 프로그램들은 Rabby Wallet과 OKX Wallet의 클론으로 위장하여 지갑 가져오기 과정에서 정보를 가로채며, 이를 공격자가 제어하는 Cloudflare Workers 도메인으로 전송한다. 2026년 10월 5일 기준으로 해당 확장 프로그램들은 모두 제거되었으나, 가짜 지갑 인터페이스에 정보를 입력한 사용자들은 자산을 새로운 지갑으로 이동해야 한다.
유럽연합 경찰기구(Europol)와 미국 정부책임처(US GAO)는 조직들이 양자 내성 암호(PQC) 도입을 가속화해야 한다고 촉구하는 보고서를 발표했습니다. 미국 GAO는 연방 기관들에게 취약한 암호화 자산 파악 및 PQC 자금 확보 등을 권고했으나, 조사 대상 기관 중 이를 완전히 이행한 곳은 없었습니다. 한편 유로폴은 암호화된 데이터에 대한 '선 수집 후 해독(HNDL)' 공격과 암호화폐 지갑에 대한 양자 컴퓨팅 위협을 경고하며 선제적인 방어의 필요성을 강조했습니다.
MonsterCloud의 소유주인 Zohar Pinhasi는 랜섬웨어 피해 기업들에게 해커에게 돈을 지불하지 않고도 자체 도구로 데이터를 복구할 수 있다고 속인 혐의로 기소되었습니다. 그는 실제로는 해커들에게 직접 랜섬을 지불하여 복호화 키를 얻은 뒤, 피해 기업들에게는 막대한 수수료를 부풀려 청구했습니다. 이 사기 수법을 통해 그는 800만 달러 이상의 랜섬을 지불하고 고객들에게는 1,900만 달러 이상을 청구하여 부당 이득을 취한 것으로 알려졌습니다.
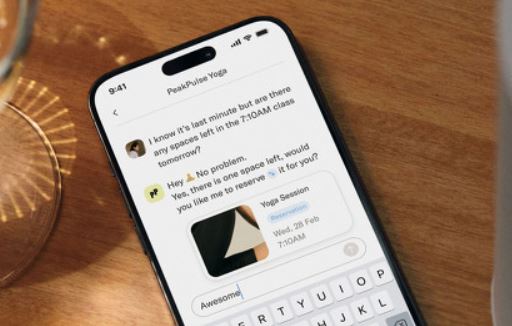
AI 에이전트 기업 시에라가 전화를 건 상대방이 사람인지 AI인지 실시간으로 판별하는 모델인 '플레밍-1(fleming-1)'을 8일(현지시간) 공개했다. 이 모델은 통화 중 상대의 목소리를 분석해 합성 음성 여부를 판단하며, 실제 사람을 AI로 오인하는 상황을 방지하기 위해 기본 설정이 보수적으로 적용되어 있다. 시에라는 플레밍-1이 AI 여부에 대한 정보만 제공할 뿐 구체적인 대응 방식은 도입 기업이 직접 결정한다고 설명했다.

GitHub은 개발자가 코드 저장소에 비밀번호 등 자격 증명을 업로드하는 것을 방지하기 위해 Microsoft Applied Sciences와 공동 개발한 AI 탐지기를 발표했습니다. 이 ModernBERT 기반 분류기는 주변 코드를 분석하여 패턴이 없는 비정형 비밀값을 2밀리초 이내에 식별하며, 기존의 푸시 보호(push protection) 기능을 확장합니다. 현재 비공개 프리뷰 단계인 이 기능은 자격 증명이 저장소 기록에 남기 전에 차단하여, 수동 폐기에 평균 40일이 소요되는 비밀값 노출 사고를 사전에 예방하는 데 도움을 줍니다.
ESET 연구원들은 러시아 연계 그룹인 UAC-0099가 우크라이나의 윈도우 시스템에 스파이용 백도어를 설치하기 위해 사용하는 다운로더 'MATCHBOIL'의 변화를 추적했습니다. 스피어 피싱 이메일을 통해 전달되는 MATCHBOIL은 피해자 기기에 C# 백도어인 'MATCHWOK'을 다운로드하여 화면 캡처 및 PowerShell 명령 실행 등의 스파이 활동을 수행합니다. 이 악성코드는 지속적으로 진화하여 페이로드 숨김 위치를 변경하고, 상용 난독화 도구인 Eziriz .NET Reactor를 도입했으며, 시스템 가동 시간을 확인하는 샌드박스 우회 기능을 추가했습니다.

공격자가 도메인을 등록하고 자격 증명 수집 페이지를 구축하는 데 24분도 채 걸리지 않기 때문에 기존의 도메인 차단 방식은 비효율적이다. 공격자에게 실제 비용과 시간이 소요되는 부분은 서버이지만, 최신 중간자(AiTM) 프록시 피싱 키트는 콘텐츠 전송 네트워크(CDN) 뒤에 이를 숨겨 탐지를 어렵게 만든다. 또한 이 서버들은 정확한 호스트 이름을 제시하지 않는 연결을 즉각 차단하여 인터넷 스캐닝 플랫폼의 추적을 회피하고 있다.

시스코(Cisco)는 인증되지 않은 원격 공격자가 루트 권한으로 코드를 실행할 수 있게 하는 Nexus 3000 및 9000 시리즈 스위치의 세 가지 심각한 취약점(CVE-2026-76485, CVE-2026-76486, CVE-2026-76501)에 대한 보안 업데이트를 발표했습니다. 이 취약점들은 NGOAM 기능이 활성화되었을 때 수신되는 IP 트래픽을 제대로 검증하지 않아 발생하며, 성공적인 공격은 프로세스 충돌이나 스위치 재부팅을 통한 서비스 거부(DoS)를 유발할 수도 있습니다. 2026년 10월 7일에 발표된 권고안에 따르면, 해당 취약점들은 내부 보안 테스트 중 발견되었으며 발표 당시 악용 사례는 알려지지 않았습니다.
텍사스주 법무장관의 보고서를 인용한 블룸버그에 따르면, 오라클 헬스(Oracle Health)의 기존 서너(Cerner) 시스템에 대한 사이버 공격으로 약 2,000만 명의 개인 및 의료 정보가 유출되었습니다. 오라클은 2025년 1월 22일 이후 공격자가 탈취한 고객 자격 증명을 사용해 아직 오라클 클라우드(Oracle Cloud)로 마이그레이션되지 않은 기존 서버에 접근하여 데이터를 복사한 사실을 확인하고 2025년 3월 고객들에게 이를 통보했습니다. 'Andrew'로 알려진 위협 행위자는 탈취한 이름, 사회보장번호, 의료 기록 등의 데이터 유출을 막는 대가로 수백만 달러의 암호화폐를 요구했습니다.
한 소규모 건설 회사가 해킹 대상이 되기에는 규모가 너무 작고 비용이 비싸다는 이유로 Intrust IT의 보안 서비스 제안을 거절했습니다. 그러나 3주 뒤 랜섬웨어 공격을 받아 패치되지 않은 구형 Windows 서버와 이에 연결된 백업 드라이브가 모두 암호화되었습니다. 중요한 데이터에 접근할 수 없게 된 이 회사는 결국 몇 달 만에 폐업하고 말았습니다.
6월에 시작된 'FortiBleed' 캠페인이 여전히 활발하게 진행 중이며, 공격자들은 인터넷에 연결된 Fortinet FortiGate 방화벽 및 SSL VPN 어플라이언스를 표적으로 삼고 있습니다. SOCRadar는 194개국에서 약 86,644대의 기기가 손상된 것을 확인했습니다. FBI와 USSS의 공동 권고문에 따르면, 해커들은 유출된 자격 증명을 사용해 기기를 장악한 뒤 기존 계정을 삭제하거나 비밀번호를 변경하여 피해 조직의 접근을 차단하고 있습니다.

Checkmarx 연구원들은 10월 5일 보고서를 통해 윈도우 개발자를 표적으로 삼는 'MALFEX'라는 장기 npm 악성코드 캠페인을 발견했다고 밝혔습니다. 이 캠페인은 8개의 악성 패키지를 사용하며, PNG 파일로 위장한 윈도우 실행 파일이나 실제 이미지 데이터 뒤에 암호화된 프로그램을 숨기는 방식을 통해 원격 액세스 도구(Overlord RAT)와 데이터 탈취 악성코드를 유포합니다. 2023년 8월부터 게시된 이 패키지들은 4만 건 이상의 다운로드를 기록했으며, 일부 공격 경로는 npm 수명 주기 스크립트를 비활성화해도 악성코드가 실행되도록 설계되었습니다.