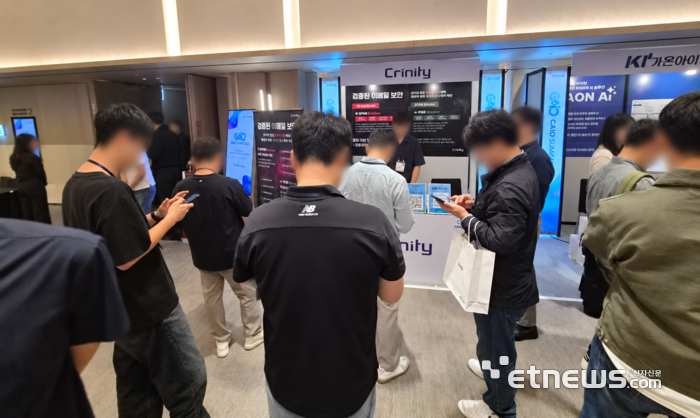
크리니티가 'CAIO 서밋 2026'에 참가하여 AI 시대의 기업 소통·협업과 보안 기술 전략을 제시했습니다. 회사는 AI 소통 협업툴 '써팀(SirTEAM)'과 함께 메일 스팸 차단 및 데이터 유출 방지(DLP) 솔루션을 선보였습니다. 특히 엘세븐시큐리티와 협력하여 DLP 솔루션 '메일브레이커'에 OCR 기반 개인정보 탐지 기술을 연계하고, AI를 활용해 지능화되는 이메일 공격에 대응하고 있습니다.

Hacktron 연구원들이 Anthropic의 Claude Opus 5를 사용하여 OpenAI 커뮤니티 포럼의 이미지 디코더 취약점을 공격했습니다. 연구팀은 Discourse의 이미지 처리 스택에서 원격 코드 실행을 달성한 후, OpenAI의 싱글 사인온(SSO) 결함과 연계하여 직원 계정을 탈취하고 내부 소스 코드 리포지토리에 접근했습니다. 이번 공격은 AI가 익스플로잇 개발 시간을 크게 단축시킬 수 있음을 보여주었으나, 연구원들은 전체 과정에 인간의 전문 지식이 필수적이었다고 강조했습니다.
AI 사이버 보안 업체 핵트론AI 연구팀이 앤트로픽의 AI 클로드를 이용해 오픈AI 직원 챗GPT 계정에 접근할 수 있는 취약점을 발견했습니다. 연구팀은 오픈AI 커뮤니티 포럼을 운영하는 외부 서비스 '디스코스'의 버그를 악용하는 코드를 클로드로 생성하여 인증 토큰을 확보했습니다. 이 토큰으로 챗GPT와 깃허브에 접근이 가능했으며, 오픈AI는 해당 문제를 신고받고 포상금을 지급한 뒤 취약점을 해결했습니다.
워드프레스 보안 플러그인 제작사 Melapress가 319명의 전문가를 대상으로 한 설문조사에서, 대부분이 최소 한 번 이상의 보안 사고를 경험했지만 10명 중 3명 미만이 복구 계획을 가지고 있었습니다. 사고의 가장 흔한 결과는 다운타임이었으며, 방문자 등 다른 사람이 사이트의 이상 행동을 발견하여 인지하는 경우가 가장 많았습니다. 연구원들은 사고가 발생하기 전에 복구 계획을 수립하고 테스트할 것을 권장합니다.

지난 주 여러 정보보안 신제품이 출시되었습니다. Dataminr는 에이전트 AI를 활용해 보안 위협을 예측하고 검증하는 'Dataminr Advanced for Corporate Security'를 발표했습니다. Akuity는 AI 에이전트가 안전하게 소프트웨어를 배포하도록 돕는 'Agentic Control Plane'을, Bitsight는 공급망 리스크 완화를 위한 'Bitsight Beacon'을 공개했습니다. 또한 Cohesity는 AI 에이전트 인프라를 보호하고 복구하는 'Cohesity Agent Resilience'를, Nozomi Networks는 OT 자산 및 취약점 관리를 위한 제품을 선보였습니다.
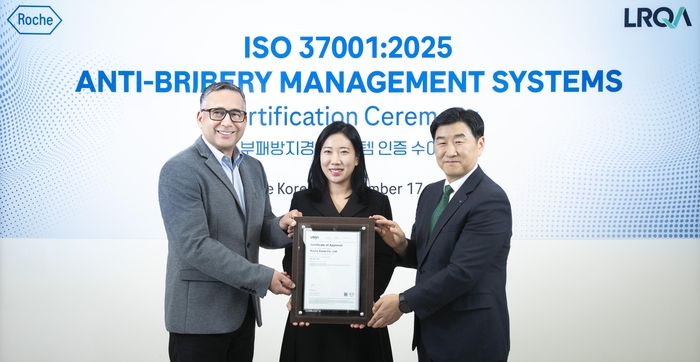
한국로슈가 로이드인증원으로부터 부패방지경영시스템 국제 표준인 'ISO 37001:2025' 인증을 취득했습니다. ISO 37001은 기업의 부패 위험 관리 및 뇌물수수 예방·대응을 위한 경영시스템을 평가하는 국제 표준입니다. 이번 인증으로 한국로슈는 의약품 유통 및 판매 과정에서 발생할 수 있는 뇌물수수 관련 위험 관리 체계를 국제적으로 검증받았습니다.
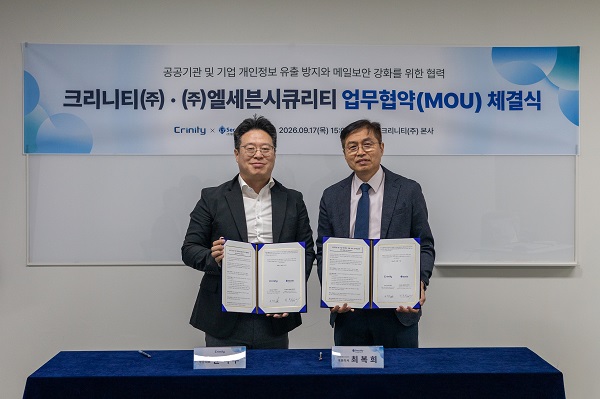
SaaS 메일보안 전문기업 크리니티가 개인정보 보호 솔루션 전문기업 엘세븐시큐리티와 업무협약(MOU)을 체결했습니다. 이번 협약은 크리니티의 메일 DLP 솔루션 '메일브레이커'와 엘세븐시큐리티의 OCR 기반 개인정보 탐지 기술을 연계하는 것을 목표로 합니다. 이를 통해 이메일로 전달되는 이미지와 스캔 문서까지 개인정보 탐지 범위를 확장하여 개인정보 유출 방지를 강화할 계획입니다.
제논이 컴퓨터 화면을 인식하고 직접 조작해 업무를 수행하는 AI 모델 '훈민 VLM 397B'를 오픈소스로 공개했습니다. 이 모델은 3970억 파라미터 규모의 '큐원3.5-397B'를 기반으로 컴퓨터 조작 능력을 강화했으며, 화면 속 조작 대상 위치를 식별하는 벤치마크에서 우수한 성능을 보였습니다. 특히 고난도 화면 인식 성능 평가 'ScreenSpot-Pro'에서는 허깅페이스 공식 리더보드 2위에 올랐으며, 제논은 모델과 개발 방법론을 Apache 2.0 라이선스로 함께 공개합니다.

Steam 클라이언트 서비스에서 새로운 윈도우 제로데이 취약점이 공개되었습니다. 이 취약점을 이용하면 일반 로컬 사용자가 관리자 자격 증명이나 Steam 인증 없이 NT AUTHORITY\SYSTEM 권한을 획득할 수 있습니다. 'BrokenPipe'라는 개념 증명(PoC)은 steamservice.exe가 서명된 설치 스크립트를 처리하는 방식의 결함을 악용하여, 신뢰할 수 있는 설치 워크플로우가 공격자가 제어하는 위치의 런처를 실행하도록 합니다.
리플의 전 최고기술책임자(CTO) 데이비드 슈워츠가 운영하는 개인 XRP 레저(XRPL) 허브 서버가 최근 2주간 원인 불명으로 안정성이 개선되었습니다. 피어 연결 끊김이 줄어들면서 활성 피어 수가 다시 500개를 넘어섰으며, 슈워츠 본인도 원인을 알지 못한다고 밝혔습니다. 커뮤니티에서는 여러 추측이 나오고 있으며, 이 안정성이 일시적인 현상인지에 관심이 쏠리고 있습니다.

호주전략정책연구소(ASPI)는 베네수엘라가 기존의 중국 기술 기반 감시 시스템을 강화하기 위해 중국산 AI 시스템을 도입할 준비가 되었다고 경고했습니다. 보고서에 따르면 2025년 당시 부통령이었던 델시 로드리게스가 주도한 이 계획에는 미국이 제재한 기업 아이플라이텍(iFlytek)도 포함되었습니다. ASPI는 2026년 1월 미국이 베네수엘라를 사실상 장악한 이후에도 이 계획이 변경되지 않았다고 지적하며, 미국 국무장관 마르코 루비오에게 감시 장치 해체를 촉구했습니다.
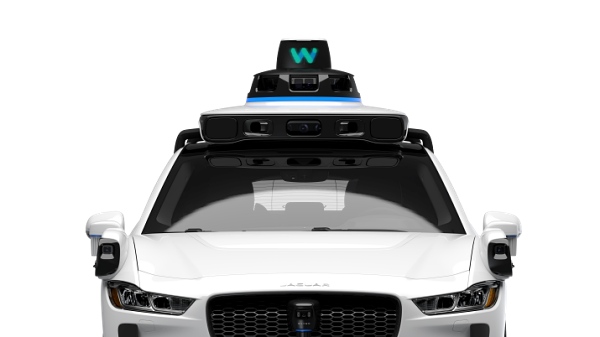
미국 샌프란시스코에서 웨이모 로보택시가 차량 내부에서 총기로 보이는 물체를 감지한 뒤 정차하고 경찰에 신고해 10대 승객 2명이 체포되었습니다. 이 사건은 웨이모가 내부 상황을 감지해 직접 경찰 대응으로 이어진 점에서 주목받으며, 감시와 개인정보 보호에 대한 논의를 확대시키고 있습니다. 총기 판단 기준 등 구체적인 절차가 공개되지 않아, 승객에게 관련 정보를 명확히 안내해야 한다는 등 투명성 확보에 대한 요구가 제기되고 있습니다.