
cPanel 및 WHM 서버에서 사용되는 ConfigServer Security & Firewall(CSF)에서 미인증 원격 공격자가 임의 명령을 실행할 수 있는 심각한 취약점(CVE-2026-65638)이 발견되었습니다. 이 결함은 CSF 14.00부터 16.29 버전에 영향을 미치며, MESSENGER 서비스가 활성화되고 reCAPTCHA 시크릿이 구성된 환경에서 발생합니다. 비록 기본 설정에서는 비활성화되어 있고 권한이 낮은 계정으로 실행되지만 추가 공격의 발판이 될 수 있으므로, 관리자는 패치가 적용된 CSF 16.30 이상 버전으로 즉시 업데이트해야 합니다.
GitLab은 저장소 커밋 API의 경로 제한 미흡 및 인증 부재로 인해 발생하는 심각도 최상위의 경로 탐색(path traversal) 취약점 CVE-2026-85706에 대해 서버 즉시 패치를 촉구했습니다. 이 결함은 인증되지 않은 공격자가 특정 조건에서 취약한 서버의 임의 파일을 읽을 수 있도록 허용합니다. 아울러 GitLab은 민감한 자격 증명 탈취를 유발할 수 있는 GraphQL 역직렬화 취약점 CVE-2026-87719도 함께 해결한 CE 및 EE 버전 19.3.2, 19.2.6, 19.1을 배포하며 설치형 시스템의 즉각적인 업그레이드를 권고했습니다.

클리프 스톨(Cliff Stoll)이 지난 8월 데프콘(DEF CON)에서 강연을 진행했습니다. 그는 이번 강연에서 40년 전 자신이 추적했던 교활한 해커에 대해 회고했습니다.

IT 서비스 관리(ITSM) 기업 ServiceNow는 12월 77억 5천만 달러에 파트너사인 Armis를 인수하며 사이버보안 분야로 사업 영역을 확장했습니다. 그러나 AI 에이전트와 도구의 발전으로 SaaS 구독 수요가 줄어들 것이라는 우려 속에 주가가 급락하는 등 시장의 불확실성에 직면했습니다. 이에 따라 ServiceNow는 기존 좌석 기반 구독 모델에서 벗어나 인프라, AI 토큰 소비, 사이버보안 등 사용량 기반 서비스로 수익 구조를 전환하고 있으며, AI를 매개로 ITSM과 사이버보안 기술의 융합을 추진하고 있습니다.

미국 루이지애나에 본사를 둔 신원 확인 기업 IDScan.net이 다크웹에서 미국과 캐나다의 운전면허증 1억 5,300만 건 이상이 광고된 후 데이터 침해 사실을 확인했습니다. 이번 유출은 사이버 범죄 포럼에서 활동하는 신원 도용 서비스 'Nexus'를 통해 드러났으며, 유출된 데이터에는 상업용 운전면허증, 정부 시설 출입 카드, 의료 카드 등 광범위한 신분증 정보가 포함되어 있습니다. 현재 미 연방수사국(FBI) 뉴올리언스 지부가 공식 수사에 착수했으며, IDScan.net은 외부 포렌식 전문가를 투입하고 수사에 협조하고 있습니다.
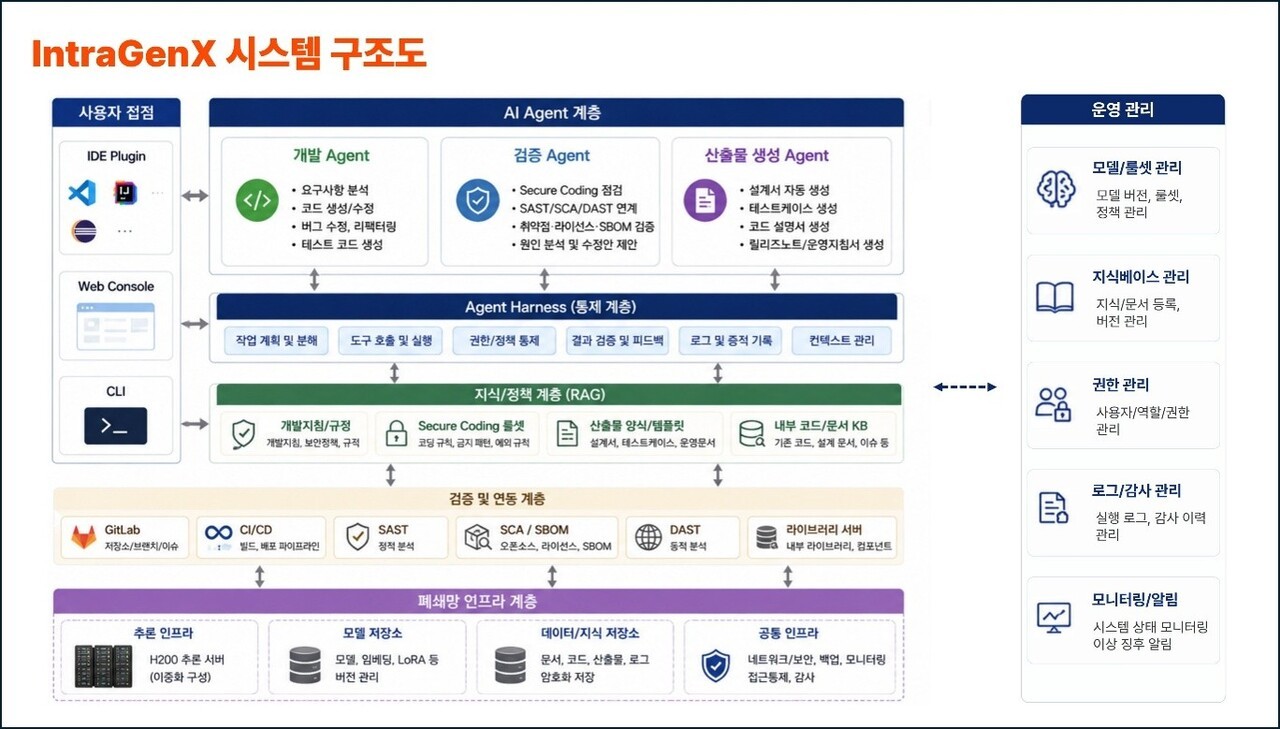
시선AI가 공군 국방망에 적용되는 AI 코딩 및 보안 자동화 플랫폼 구축 사업을 수주했다. 이 사업은 24억 5,000만 원 규모로 외부망과 분리된 국방망 환경에서 자사 온프레미스 AI 코드 어시스턴트 '인트라젠엑스'를 기반으로 코드 작성, 오류 탐지, 보안코드 자동 점검 등을 수행하도록 구현된다. 시선AI는 에어갭 환경 및 지식그래프 기반 RAG 기술을 적용해 데이터 유출 위험을 차단하고, 향후 타 군과 민간 망분리 시장으로 적용 범위를 확대할 계획이다.
인섹시큐리티는 옵스왓과 함께 10월 14일 서울 독산동 교육센터에서 'N²SF 규제 대응을 위한 소프트웨어 공급망 통합 보안 세미나'를 개최한다고 밝혔다. 이번 세미나는 국가 망 보안체계 전환에 맞춰 소프트웨어 개발부터 빌드, 배포 전 과정의 공급망 보안과 망간 데이터 전송 보안을 주제로 진행된다. 현장에서는 옵스왓의 메타디펜더를 활용한 소프트웨어 구성요소 검증, 악성코드 및 취약점 사전 검사, 데이터 다이오드를 결합한 망간 전송 통제 방안 등이 소개될 예정이다.

공격자들이 패스키 업데이트 및 등록을 유도하는 사회공학적 기법을 통해 직원의 Microsoft 365 계정을 탈취하는 캠페인이 확인되었습니다. 공격자는 IT 헬프데스크를 사칭해 전화를 걸거나 Microsoft Teams 메시지를 보내 피싱 페이지(AiTM) 접속이나 디바이스 코드 인증을 유도했습니다. 이를 통해 침해된 클라우드 계정에 공격자 소유의 전화번호, 인증 앱 등 자체 MFA 수단을 등록하여 지속적인 접근 권한을 확보하고 클라우드 파일과 이메일에 접근했습니다.
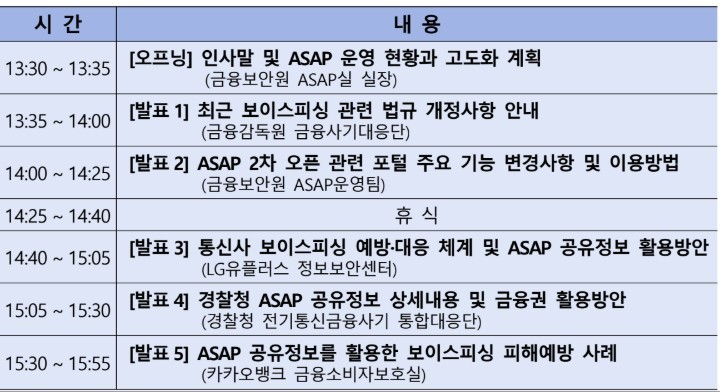
금융보안원은 11일 금융회사와 가상자산거래소 실무담당자 약 200명을 대상으로 AI 기반 보이스피싱 정보공유·분석 플랫폼인 ‘ASAP 활용 설명회’를 개최했다. 이번 행사에서는 개정된 통신사기피해환급법 시행에 맞춰 공유 정보 유형이 9개에서 14개로 확대된 2차 오픈 포털 기능과 실제 업무 활용 방안이 소개됐다. 아울러 금융보안원은 오는 10월 AI 분석 기능을 추가해 수집된 보이스피싱 정보 분석 및 피해 예방 지원을 더욱 강화할 계획이다.
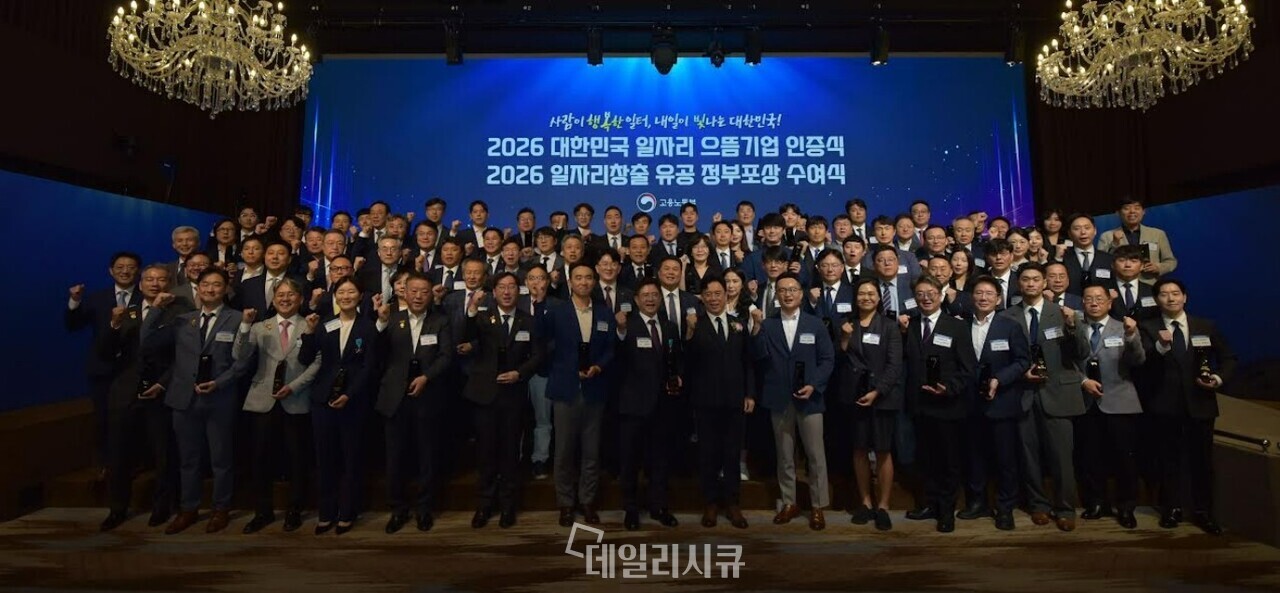
통합 접근제어 및 ID 보안 기업 피앤피시큐어가 고용노동부가 주관하는 '2026 대한민국 일자리 으뜸기업'에 선정되어 대통령 명의 인증패를 받았습니다. 피앤피시큐어는 정보보안 전문 인력을 지속적으로 채용하고 직무별 교육과 성장 지원 프로그램을 운영하며 근로환경을 개선해 온 점을 인정받았습니다. 회사는 앞으로도 우수 인재 확보와 육성을 확대하고 지속적인 고용 확대를 통해 정보보안 산업 발전에 기여할 계획입니다.

보안 거버넌스 기업 Syskit의 보고서에 따르면 영국과 미국의 기업 76%가 코파일럿(Copilot) 등 엔터프라이즈 AI 도구를 도입하거나 시범 운영하고 있으나, 배포 전 권한 및 과도한 공유 위험을 철저히 점검한 조직은 43%에 불과한 것으로 나타났습니다. 또한 AI 에이전트의 접근 범위를 규정한 공식 정책을 보유한 조직은 22%에 그쳤으며, 응답자의 9%는 AI 에이전트가 배포자의 전체 권한을 그대로 상속받도록 허용하고 있었습니다. 아울러 SharePoint 사이트의 무제한 접근 허용(41%)이나 퇴사자 파일 방치(35%) 등 Microsoft 365 내 잘못된 권한 설정으로 인해 민감한 파일이 AI 도구를 통해 노출될 위험이 커지고 있습니다.

랜섬웨어 공격자의 측면 이동을 지원하도록 설계된 신종 원격 제어 도구(RAT) 'SloppyRAT'이 발견되었습니다. 공격자는 정상 검사로 위장하여 명령어 실행을 유도하는 사회공학 기법인 ClickFix를 통해 침투하며, 윈도우 finger.exe 및 Python 컴포넌트 등을 거쳐 DLL 형태의 SloppyRAT을 메모리에 직접 로드합니다. 실행된 SloppyRAT은 HTTPS를 통한 명령 수신, 시스템 정보 수집, Microsoft Defender 설정 변경 및 내부망 피보팅을 위한 리버스 SOCKS 프록시 기능을 수행합니다.