공공분야의 AI 활용이 본격화되고 관련 법률에 따라 위험관리방안 마련이 의무화되면서, 융합보안 전문기업 쿤텍은 안전한 AI 활용을 위한 솔루션인 '넥사(NEXA)'와 '애쉬(ASH)'를 제시했다. '넥사'는 기밀 컴퓨팅 기반의 데이터 클린룸 환경을 구현하여 원본 데이터 노출 없이 안전한 공동 분석을 지원한다. '애쉬'는 AI 모델 도입부터 에이전트 운영 및 실제 실행 단계까지 전 과정에 걸친 보안 관리를 제공하여 공공기관의 체계적인 AI 위험 파악과 대응을 돕는다.

랜섬웨어 복구 기업 몬스터클라우드(MonsterCloud)의 소유주 조하르 핀하시(Zohar Pinhasi)가 독자적인 기술로 데이터를 복구한다고 속이고 실제로는 공격자에게 몰래 몸값을 지불한 혐의로 기소되었습니다. 검찰에 따르면, 그는 2018년 6월부터 2023년 6월까지 해커에게 복호화 키를 구매해 고객의 파일을 복구하는 사기 행각을 벌였습니다. 이 과정에서 그는 해커에게 지불한 실제 몸값보다 훨씬 더 많은 금액을 피해자들에게 청구하여 막대한 이익을 챙긴 것으로 드러났습니다.
최근 금융권에서 연쇄적인 침해사고가 발생함에 따라, 드림시큐리티는 AI 기반 계정탈취 공격에 대응하기 위한 보안 강화 방안을 제시했다. 이를 위해 비밀번호를 사용하지 않는 FIDO2 생체인증 솔루션인 '매직 FIDO'와 제로트러스트 기반의 통합 신원·권한 관리 솔루션 '매직 ICAM'의 결합을 제안했다. 두 솔루션을 함께 적용하면 서버 침해에 따른 인증정보 유출 위험을 줄이고 외부 인력 및 임직원의 시스템 접근을 체계적으로 통제할 수 있다.
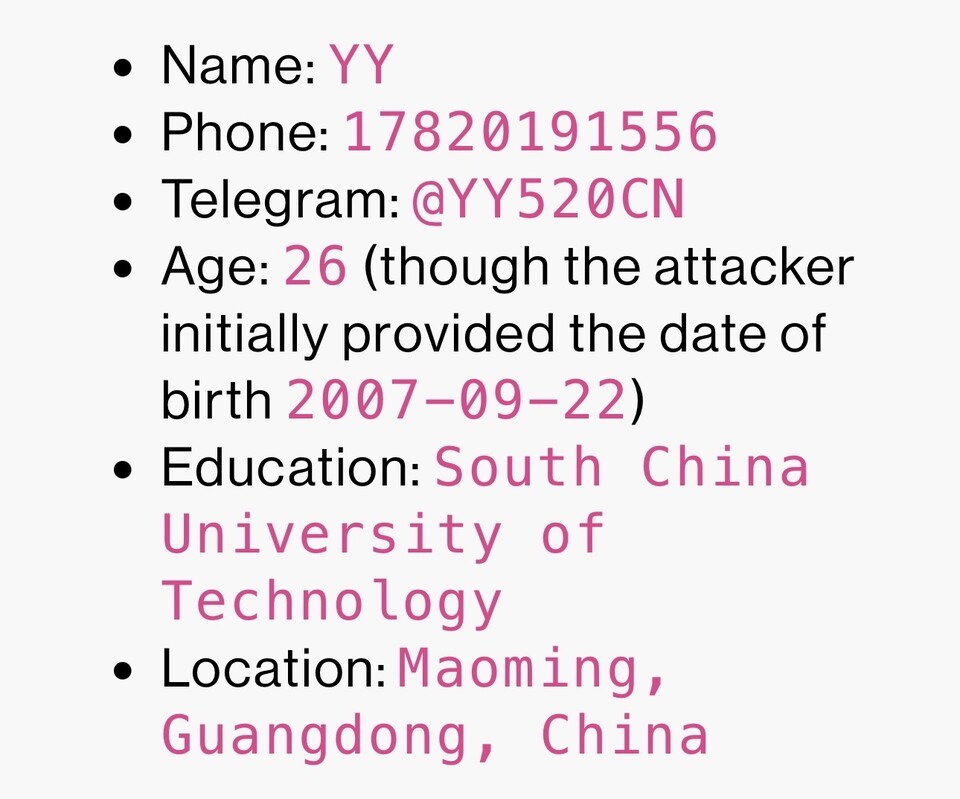
크라우드스트라이크 인텔리전스는 최근 한국 금융기관을 겨냥한 해킹 공격 서버에서 오픈소스 AI 침투 테스트 도구인 'ARTEX'와 대규모 언어 모델(LLM)이 활용된 정황을 확인했다고 발표했다. 분석된 홍콩 소재 공격 인프라 등에서는 클로드 코드(Claude Code) 세션 기록과 중국어 프롬프트가 발견되었으며, 공격자가 한국의 유출 데이터 판매처를 묻는 대화 내용도 포함되어 있었다. 크라우드스트라이크는 이를 근거로 금전적 목적을 가진 중국어 사용자가 AI 도구를 활용해 공격을 수행했을 가능성이 높다고 평가했다.
위협 행위자들은 정적 C2 엔드포인트 대신 Web3 기반 스마트 컨트랙트를 사용하여 봇넷과 웜 네트워크 인프라를 동적으로 업데이트하고 있습니다. 2026년 Unit 42 글로벌 사고 대응 보고서에 따르면, 이들은 오픈소스 종속성을 오염시켜 개발자 엔드포인트와 CI/CD 파이프라인에서 클라우드 자격 증명을 탈취하고 있습니다. 이러한 기법은 최근 ChainDrop 및 PolinRider 캠페인에서 확인되었으며, 북한 연계 그룹인 Alluring Pisces 역시 Axios, Mastra AI, Rust의 arrayref를 표적으로 한 캠페인에서 이를 활용했습니다. 조직은 엔드포인트 보호 및 네트워크 보안 제어를 마련하고 CI/CD 정책 제어를 자동화하여 이러한 위협에 대응할 수 있습니다.
호주 정부의 자체 메디케어 시스템을 겨냥한 에이전트 기반 공격이 발생했습니다. 이에 대응하여 호주 정부는 최첨단 AI 기업들에게 적용할 수 있는 규제 방안을 모색하고 있습니다.
시티즌 랩(Citizen Lab)의 론 다이버트(Ron Deibert)는 미국 정부가 광범위한 감시를 추진하고 있다고 경고했습니다. 또한 그는 특정 기술 기업 임원들이 이러한 정부의 움직임을 기꺼이 돕고 있다고 덧붙였습니다.
Cisco Talos 취약점 발견 및 연구 팀은 Adobe, Apple, Foxit Reader 및 Microsoft 제품에서 발견된 여러 취약점들을 공개했다. 공개된 취약점에는 Adobe Photoshop의 권한 상승, Apple macOS의 정보 유출, Foxit Reader의 원격 코드 실행 및 메모리 손상, Microsoft Windows 드라이버의 권한 상승 및 정보 유출 등이 포함된다. 해당 취약점들은 각 공급업체에 의해 모두 패치되었으며, Snort를 통해 악용 시도를 탐지할 수 있다.
대부분의 ChromeOS 기기를 대상으로 새로운 장기 지원 채널(LTC) 버전 150.0.7871.256(플랫폼 버전: 16700.66.0)이 배포되고 있습니다. 이번 업데이트에는 네트워크, ServiceWorker, WebGL 등 여러 구성 요소에서 발생한 다수의 보안 취약점 수정 사항이 포함되었습니다. 특히 '심각(Critical)' 및 '높음(High)' 등급으로 분류된 다수의 '메모리 해제 후 사용(Use after free)' 버그와 잘못된 권한 부여 등의 문제가 해결되었습니다.
다크웹 포럼인 Dread가 해킹당한 것으로 보입니다. 포럼의 고정된 게시물에는 누군가 프로젝트와 도메인 키의 통제권을 확보했다는 주장이 올라왔습니다. 다만, 이들은 사용자 데이터를 유출할 계획은 없다고 밝혔습니다.
AWS는 자율 AI 에이전트가 사람의 검토 없이 작업을 승인하는 'YOLO 모드'로 실행되는 것을 방지하기 위해 새로운 오픈소스 AI 제어 도구인 'Strands Box'를 출시했다. 이 솔루션은 OS 수준의 격리와 'Dogwood Local Engine'을 결합하여 시간적 인식을 제공하며, 에이전트의 과거 작업을 기반으로 상황에 맞는 규칙을 적용할 수 있게 한다. 또한 'Strands Shell'과 'Monty for Python'을 포함하여 쉘 및 파이썬 작업을 정책 엔진에 노출시킴으로써 개발자가 파일 삭제나 API 요청과 같은 에이전트의 행동을 더 정밀하게 제어할 수 있도록 지원한다.

디스코드(Discord) 보안 봇인 더블 카운터(Double Counter)가 2026년 10월 4일 클라우드 시스템 침해로 인해 사용자 데이터가 노출되는 사고를 겪었다고 발표했습니다. 공격자는 이전 호스팅 설정의 오래된 OVH 서버에서 실행되던 메타베이스(Metabase) 분석 도구의 취약점을 통해 관리자 세션을 위조하고 클라우드 자격 증명에 접근했습니다. 이로 인해 약 12GB의 데이터베이스 레코드가 유출되었으며, 탈취된 봇 토큰을 이용해 약 50개의 대형 디스코드 서버에 원치 않는 초대장이 게시되었습니다.