
ClearFake는 가짜 CAPTCHA 사기를 확대하여 암호화폐와 자격증명을 탈취하면서 엔드포인트 보안 도구를 비활성화하는 공격 체인을 운영 중이다. 공격은 주입된 브라우저 코드, 블록체인 호스팅 지시문, Google CAPTCHA로 위장한 ClickFix 프롬프트로 시작되며, 사용자가 명령을 실행하면 WebDAV를 통해 위장된 라이브러리를 검색하고 실행한다. 암호화폐 탈취 분기에서는 정상 서명된 Chrome 구성 요소를 악용하여 DLL 사이드로딩 기법으로 악성 라이브러리를 로드하고, 서명된 취약한 Windows 드라이버와 함께 ZigCryptoStealer를 실행하여 EDR 제품을 중지시킨다(BYOVD 공격). ZigCryptoStealer는 클립보드의 암호화폐 주소를 모니터링하여 공격자가 제어하는 주소로 대체할 수 있으며, 블록체인 계약을 통해 변경되는 명령 인프라를 획득한다.

사이버범죄자들이 Lumma Stealer, Vidar 등의 정보 탈취 악성코드로 수집한 로그에서 세션 토큰과 API 키를 획득하여 Google, Anthropic, OpenAI 등 AI 서비스 계정에 불법 접근하고 있다. 이러한 토큰들은 재생 가능하여 다중 인증(MFA)을 우회할 수 있으며, Okta가 분석한 8월 2026년 공개된 7GB 규모의 정보 탈취 데이터에서 162개국 5,871대 감염 기계의 데이터 중 1,843개의 만료되지 않은 JWT/JWE 토큰이 발견되었다.

소프트웨어 개발자들이 LinkedIn과 채용 플랫폼의 가짜 채용담당자 계정을 통해 기술 평가로 위장한 악성 프로젝트를 받고 있습니다. 이란 연계 해킹 그룹 Mirage Kitten(UNC1549)이 주도하는 이 캠페인은 Windows, Linux, macOS에서 작동하는 NodeRabbit과 PollCat이라는 새로운 원격 접근 트로이목마를 배포하며, 금융, 항공, 우주항공 분야의 조직들이 영향을 받았습니다. 공격자들은 개발자들이 채용 과정에서 낯선 코드를 다운로드하고 실행하는 습관을 악용하여 소스 코드, 내부 저장소, 자격증명 등에 접근할 수 있는 발판을 확보하려고 합니다.
널리 사용되는 MapLibre GL JS 라이브러리의 크로스사이트 스크립팅 취약점(CVE-2026-85061, GHSA-jrc7-96c5-q579)이 약 270만 명의 사용자를 제로클릭 공격에 노출시킬 수 있다. 버전 6.4.0 이하의 MapLibre GL JS에서 DOM.sanitize() 함수의 속성 제거 로직에 인덱스 시프팅 결함이 존재하여, 공격자가 연속된 위험한 속성을 포함한 HTML을 제공하면 일부 악성 속성이 검사를 우회할 수 있다. 이를 통해 사용자 상호작용 없이 JavaScript가 실행되어 계정 탈취, 민감한 데이터 접근, 피싱 페이지 리다이렉션 등의 피해가 발생할 수 있으며, CVSS v3.1에서 심각도로 평가되었다.
다중인증(MFA)이 강화되면서 공격자들이 인증 메커니즘 자체보다는 계정 복구 프로세스를 새로운 공격 경로로 삼고 있다. 직원이 보안 키를 잃거나 인증기를 사용할 수 없게 되면 서비스 데스크를 통한 계정 복구가 필요하며, 이 과정에서 MFA의 보호 효과보다 복구 절차의 보안이 더 중요해진다. 따라서 서비스 데스크는 단순 지원 기능을 넘어 조직의 신원 보안 경계의 일부가 되어야 한다.

마이크로소프트가 Windows Family Safety를 확대하여 계정 기반 연령 확인, 개인정보 보호 중심의 연령 신호, 개선된 자녀 보호 기능을 추가했다. 새로운 Windows Age API를 통해 개발자들은 사용자의 생년월일 같은 민감한 정보를 노출하지 않으면서 연령 관련 신호에 접근할 수 있으며, GetUserAgeRangeAsync 함수는 10세 미만, 10-12세, 13-15세, 16-17세, 18세 이상의 비식별 연령대를 제공한다. 마이크로소프트는 또한 Microsoft Age Verification 서비스를 확대하여 사용자가 한 번 연령을 확인하면 마이크로소프트 제품 및 Windows 환경 전반에서 그 확인 상태를 사용할 수 있도록 했다.

Akeyless가 AI 에이전트의 동작을 실시간으로 제어하는 'Akeyless Agentic Runtime Authority'를 정식 출시했다. 이 솔루션은 기존의 자격 증명 보호 레이어인 SecretlessAI 위에서 작동하며, 에이전트가 시스템에 접속한 후 의도 기반 접근 제어를 통해 수행하는 실제 작업을 실시간으로 평가하고 정책을 위반하는 행위를 사전 차단한다. 또한 Claude Enterprise, OpenAI Codex, Amazon Bedrock AgentCore와의 신규 통합을 지원하며 AI 에이전트를 새로운 머신 아이덴티티 범주로 관리한다.
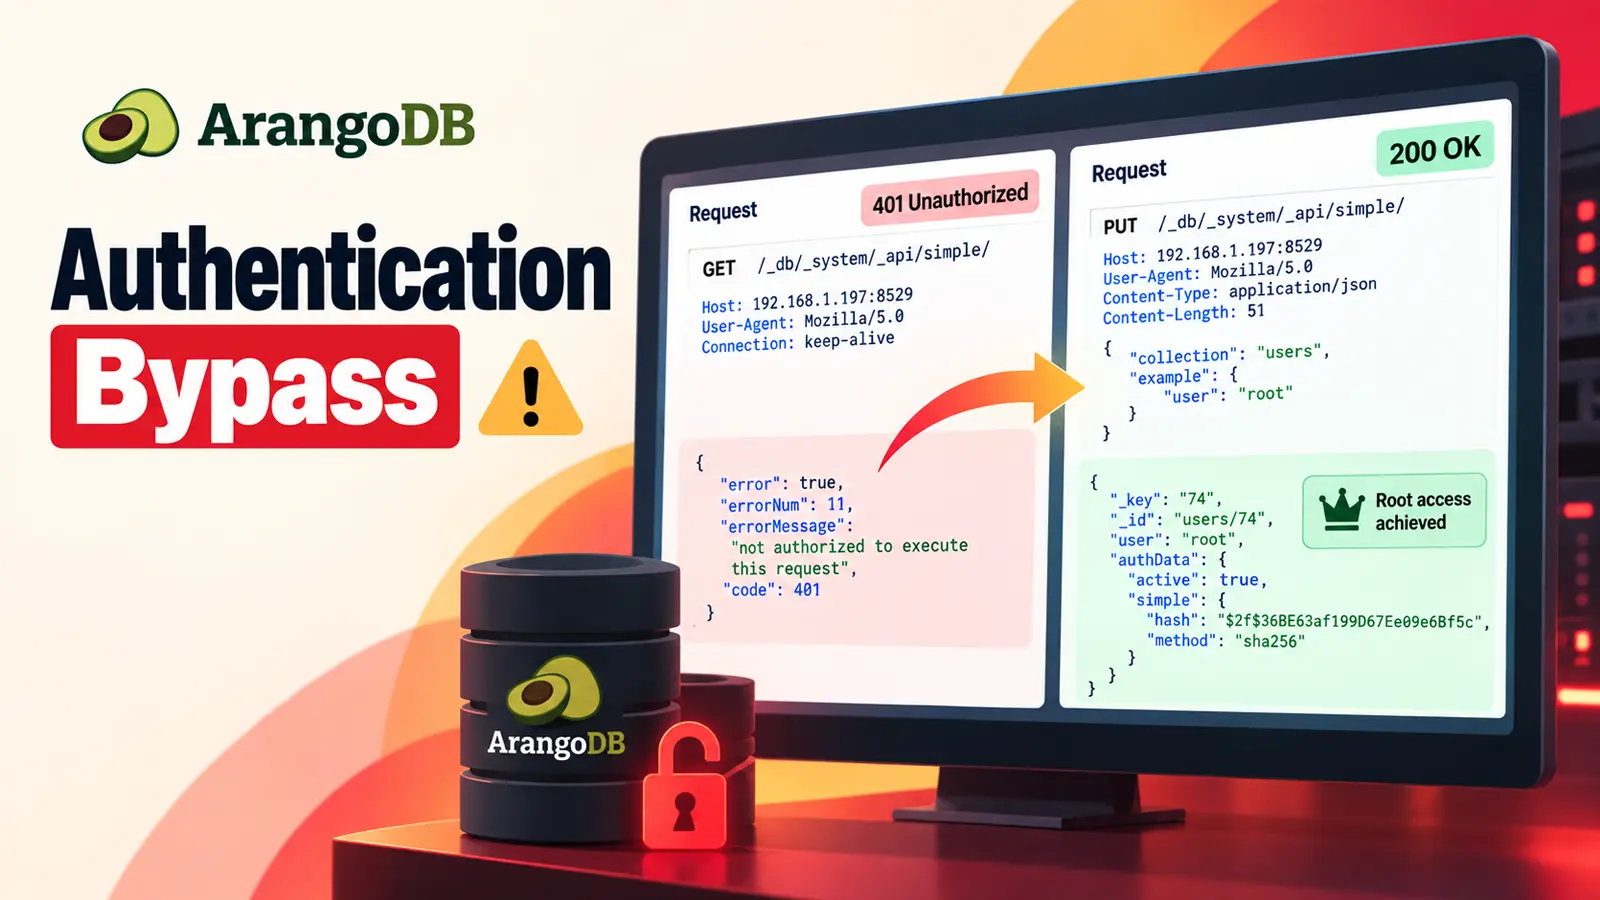
ArangoDB 3.12.10.1 이하 버전에서 인증 우회 및 루트 권한 원격 코드 실행을 허용하는 두 개의 치명적인 취약점이 발견되었습니다. 첫 번째 취약점(GHSA-rrgq-978q-36mq, CVSS 9.8)은 URL 파싱 불일치를 이용해 자격 증명 없이 보호된 API에 접근하고 루트 비밀번호 해시를 탈취할 수 있도록 합니다. 두 번째 취약점(GHSA-rvhw-4hpw-9vrx, CVSS 9.9)은 백그라운드 작업 스케줄링 인터페이스의 검증 미흡을 악용하여 높은 권한의 내부 컨텍스트에서 임의 코드를 실행할 수 있게 합니다.

구글이 원격 코드 실행(RCE)을 유발할 수 있는 치명적인 취약점들을 해결한 2026년 9월 안드로이드 보안 업데이트를 발표했습니다. 이번 패치는 사용자 상호작용이나 추가 권한 없이도 악성 코드를 실행할 수 있는 안드로이드 시스템 및 커널 컴포넌트의 취약점을 수정했습니다. 또한 앱 샌드박스 우회나 보안 제어 비활성화로 이어질 수 있는 프레임워크 권한 상승 취약점 및 서비스 거부(DoS) 문제도 함께 해결되었습니다.

미국 CISA는 N-able의 원격 모니터링 및 관리 플랫폼인 N-central에서 실제 악용 중인 원격 코드 실행 취약점(CVE-2026-86218)을 악용된 취약점(KEV) 목록에 추가했습니다. CVSS 점수 10.0의 최고 심각도를 가진 이 결함은 인증 없이 임의 명령을 실행할 수 있어 관리형 서비스 제공업체가 관리하는 모든 다운스트림 엔드포인트까지 위험에 노출시킬 수 있습니다. N-able은 취약점을 해결한 핫픽스 버전을 배포했으며, CISA는 연방 민간 기관에 완화 조치를 적용하도록 지시했습니다.
Orchid Security는 AI 에이전트의 위험을 관리하기 위해 신원 이탈 감지와 애플리케이션 수준의 킬 스위치 기능을 발표했습니다. AI 에이전트는 하드코딩된 자격 증명이나 과도한 권한 등 기업 내 신원 부채를 활용해 초기 권한 범위를 빠르게 벗어날 수 있습니다. 이에 대응해 Orchid Security는 에이전트를 관찰하고 이해하며 즉각 통제할 수 있는 운영 프레임워크를 제공합니다.
마이크로소프트는 사용자 자격 증명을 포함한 민감한 정보를 유출할 수 있는 안드로이드용 Microsoft Teams의 취약점(CVE-2026-65812)에 대한 보안 업데이트를 발표했습니다. 해당 취약점은 전송되는 데이터에 중요 정보가 의도치 않게 포함되는 문제로, 낮은 권한의 공격자가 네트워크를 통해 원격으로 악용할 수 있으나 피해자의 상호작용이 필요합니다. 마이크로소프트는 무결성이나 가용성에는 영향이 없고 기밀성에만 영향을 미치며 현재까지 실제 악용 사례는 확인되지 않았다고 밝히고, 구글 플레이를 통해 공식 패치를 배포했습니다.