
마이크로소프트가 윈도우 및 기타 소프트웨어의 보안 취약점 최소 974개를 해결하는 역대 최대 규모의 패치를 발표했습니다. 이번 업데이트에는 이미 실제 공격에 악용 중인 제로데이 권한 상승 취약점 2개와 '치명적(critical)' 등급 취약점 113개가 포함되었습니다. AI 활용으로 취약점 발견 속도가 빨라지면서 올해 마이크로소프트의 취약점 수정 건수는 2,600건을 넘어섰으나, 보안 전문가들은 기업들이 대규모 패치를 테스트하고 배포하는 데 부담을 느끼고 있다고 경고했습니다.
마이크로소프트에 따르면 공격자들이 현재 2개의 취약점을 적극적으로 악용하고 있습니다. 또한 추가로 58개의 취약점이 악용될 가능성이 더 높은 것으로 나타났습니다.
공격자들이 탐지를 우회하기 위해 여러 구글 서비스를 악용하고 있습니다. 이들은 이를 통해 궁극적으로 사용자 자격 증명을 탈취하거나 ScreenConnect 원격 접속 도구를 설치하고 있습니다.
독일 사이버보안 스타트업 Nebty가 발견한 '돕펠카트(DoppelCart)' 사기 네트워크는 119,000개 이상의 도메인을 이용해 신용카드 정보를 탈취하는 가짜 전자상거래 사이트를 운영 중이다. 현재 105,000개 이상의 돕펠카트 쇼핑몰이 활성화되어 있으며, 이들은 정당한 기업을 모방하고 최대 65% 할인을 광고해 고객을 유인한다. 가짜 사이트의 결제 페이지는 카드 번호, 만료일, 보안 코드, 카드소유자 정보 등을 실시간으로 명령 제어 서버로 전송하며, 은행의 일회용 확인 코드도 수집해 보안 우회에 악용할 수 있다.
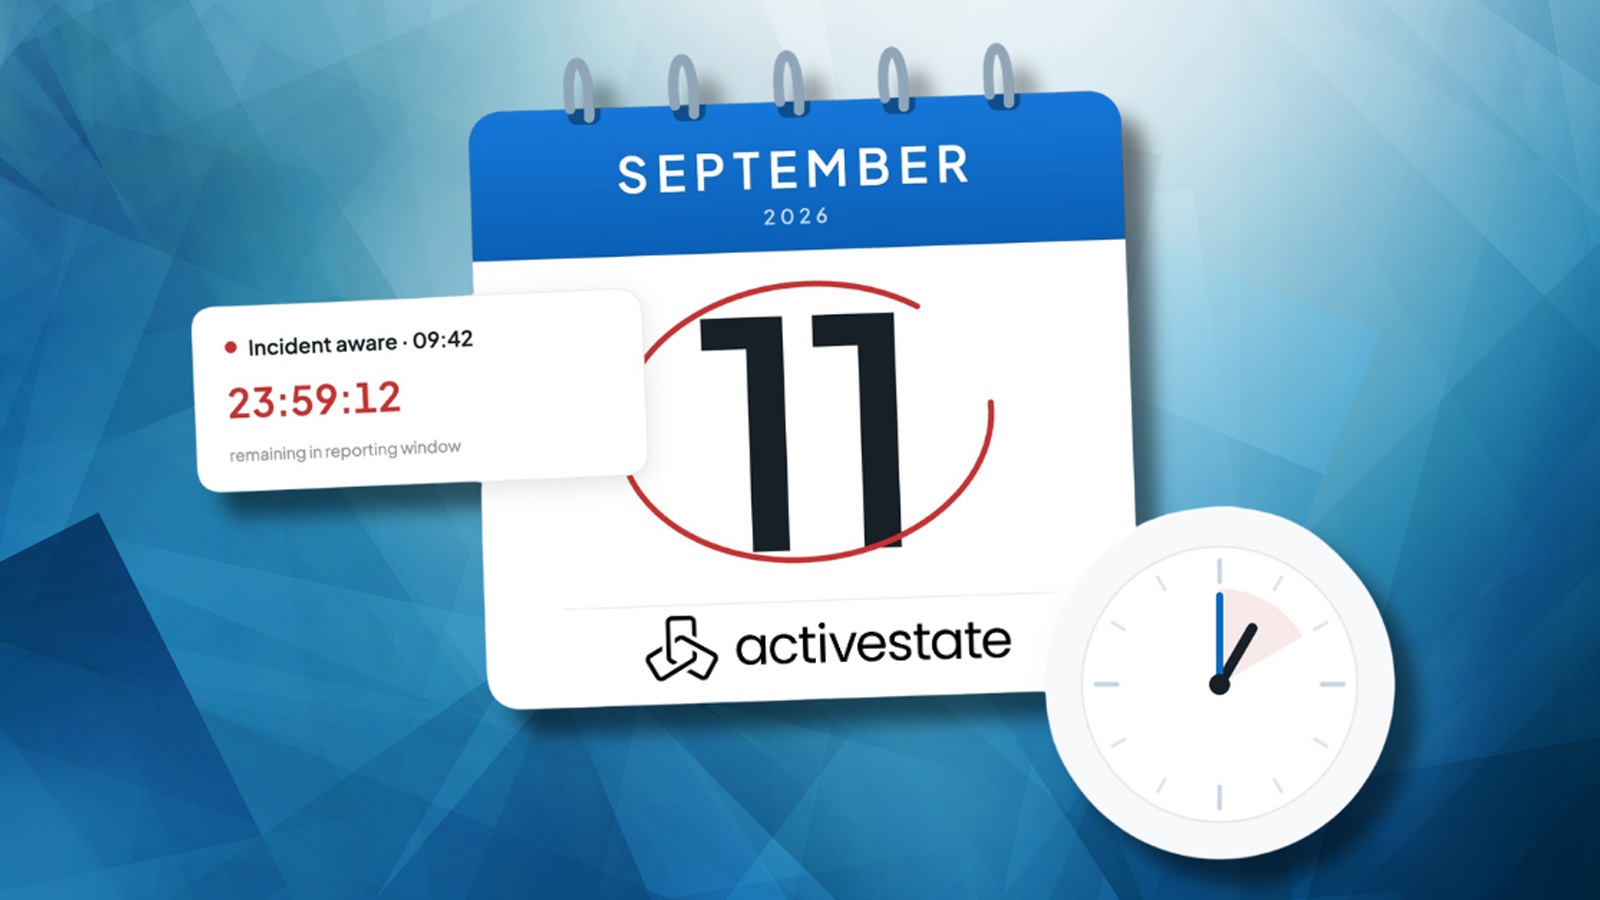
EU 사이버 복원력법(CRA)은 2026년 9월 11일부터 EU에 판매되는 디지털 제품을 보유한 제조업체에 취약점이 적극적으로 악용되고 있음을 알게 된 후 24시간 내에 ENISA에 신고하고 72시간 내에 상세 보고서를 제출하도록 의무화한다. 제품 구축 및 유지보수 방법을 규정하는 공학 요구사항은 2027년 12월 11일부터 적용되며, 이 사이의 15개월 동안 CRA는 실질적으로 보안 요구사항이 아닌 공시 요구사항으로 기능하게 된다.
마이크로소프트가 화요일 실제 악용된 제로데이 취약점 2건을 포함해 총 974개의 CVE를 해결하는 역대 최대 규모의 패치를 배포했습니다. 제로데이 취약점 중 하나인 CVE-2026-85880은 Windows ALPC의 힙 버퍼 오버플로우 결함으로, 로컬 공격자가 샌드박스를 탈출해 시스템 권한으로 상승할 수 있도록 허용합니다. 또 다른 제로데이 취약점인 CVE-2026-81963은 Windows Update Stack의 링크 확인 결함으로 마찬가지로 로컬 권한 상승을 유발하며, 이번 업데이트에는 윈도우 723건, 오피스 제품군 222건 등의 취약점 패치와 함께 웜 전파가 가능한 취약점 20건도 포함되었습니다.
마이크로소프트가 Windows 10 KB5122878 확장 보안 업데이트를 출시했으며, 이는 2026년 9월 패치 튜즈데이의 기록적인 보안 수정사항과 버그 수정을 포함한다. 이 업데이트는 Windows 10 Enterprise LTSC 또는 ESU 프로그램 등록자를 대상으로 하며, 설치 후 Windows 10은 빌드 19045.7725로, Windows 10 Enterprise LTSC 2021은 빌드 19044.7725로 업데이트된다. 업데이트에는 Secure Boot 인증서 배포, 모로코 표준시 조정, OMA DM 프로토콜 로깅 개선, Windows 코드 무결성 정책 개선, 원격 데스크톱 오디오 리디렉션 문제 해결, BitLocker 그룹 정책 문제 해결 등이 포함된다.

어도비가 170개 이상의 취약점에 대한 패치를 공개했으며, 이 중 어도비 커머스와 매젠토 오픈소스의 심각한 영향도 제로데이 취약점(CVE-2026-75650, CVSS 10/10)이 포함되어 있다. 이 코드 인젝션 취약점은 인증 없이 원격 코드 실행을 가능하게 하며, 9월 4일부터 '스타일스머글러'라는 공격으로 악용되고 있다. 어도비는 또한 캠페인 클래식의 OS 명령 인젝션 취약점(CVE-2026-82004, CVSS 10/10)과 콜드퓨전의 두 가지 심각한 코드 실행 취약점(CVE-2026-48273, CVE-2026-75746)을 포함한 긴급 패치를 발표했으며, 익스피리언스 매니저 107개, 어크로뱃 리더 32개 등 다양한 제품의 취약점도 함께 패치했다.
마이크로소프트가 Windows 11 KB5124008 및 KB5122880 누적 업데이트를 릴리스했으며, 이는 2026년 9월 Patch Tuesday 보안 패치로 1,000개의 취약점을 수정한다. 이번 업데이트는 이동 가능한 작업 표시줄, 더 작은 작업 표시줄 옵션, 개선된 Start 메뉴 등의 새로운 기능을 포함한다.

피싱은 미국 기업 대상 공격의 80%를 차지하는 주요 침투 경로로, 2013년부터 2023년까지 FBI에 접수된 이메일 계정 침해(BEC) 피해 건수는 15만 8,436건, 피해액은 200억 달러를 넘어섰습니다. 최근 공격자들은 정상 서비스 악용, 동적 페이지, 인공지능(AI) 등을 활용해 기존 이메일 게이트웨이나 엔드포인트 보안 탐지를 우회하고 있습니다. 따라서 보안운영센터(SOC)는 단순 평판 기반 탐지를 넘어 신속하고 검증된 실행 가능한 위협 인텔리전스를 활용해 공격 인프라를 조기에 식별하고 선제 대응해야 합니다.

마이크로소프트가 2026년 9월 패치 화요일 보안 업데이트를 통해 이미 공격에 악용된 제로데이 2건을 포함해 총 973건의 취약점을 해결했다. 이번 업데이트는 윈도우, 오피스, SQL 서버, 익스체인지 등 광범위한 제품군을 대상으로 하며, 권한 상승 및 원격 코드 실행 취약점이 다수를 차지했다. 적극적으로 악용 중인 제로데이 취약점은 윈도우 ALPC 관련 CVE-2026-85880과 윈도우 업데이트 스택 관련 CVE-2026-81963으로 확인됐다.
두 건의 개별 공격 사례는 위협 행위자들이 널리 사용되는 사회공학 기법을 활용하여 조직을 침해하는 새로운 방식을 찾고 있음을 보여줍니다. 이러한 공격들은 위협 행위자들의 진화하는 침해 수법을 나타냅니다.