연구팀이 주요 LLM 제공업체의 암호화된 추론 추적(chain-of-thought) 데이터에서 아키텍처 취약점을 발견했다. 암호화된 블록이 세션, 사용자, 모델 간에 호환 가능하다는 점을 악용하여, 더 약한 모델에 암호화된 추론 추적을 주입하면 평문으로 복호화되도록 강제할 수 있다. 이를 통해 Anthropic, OpenAI, Google의 모델에서 추론 과정을 추출하고, 공개 저장소에서 수집한 315,320개의 암호화된 블록에서 367개의 개인정보와 182개의 자격증명을 복구했으며, 숨겨진 위험 정보 노출 및 보이지 않는 프롬프트 인젝션 공격도 가능함을 보여주었다.
이더리움재단이 2029년 12월까지 이더리움 메인넷 전체에 양자내성을 갖추겠다는 로드맵을 발표했다. 목표는 L1의 실행층, 합의층, 데이터층 3개 계층 모두를 양자내성 구조로 전환하는 것이며, 이는 구글, 클라우드플레어, 마이크로소프트의 2029년 전환 목표에 맞춘 것이다. 이더리움은 올해 12월 글램스테르담 업그레이드를 시작으로 5차례 추가 업그레이드를 거쳐 완전한 양자내성을 구현할 계획이며, 최소 실행 가능한 포스트양자암호를 먼저 도입해 단계적으로 대응할 예정이다.
Cisco Talos는 우크라이나 정부 기관에서 WebDAV를 통해 실행되는 "verification.google"이라는 DLL을 발견한 후 조사를 시작했습니다. 이 감염 체인은 Cloudflare Worker와 Google CAPTCHA를 모방한 ClickFix 프롬프트를 사용하여 Amatera 스틸러를 주요 페이로드로 전달하며, 암호화폐 및 자격증명 탈취 작업의 일부로 평가됩니다. 두 개의 Amatera 빌드는 각각 다른 보조 페이로드를 배포하도록 지시받았는데, "pf.ch" 로더는 ZigCryptoStealer와 Go 기반 역방향 프록시를, "verification.google" 로더는 NetSupport Manager의 무단 인스턴스를 설치하도록 명령받았습니다. Cisco Talos는 "verification.google" 공격이 러시아 위협 행위자에 의해 수행되었을 가능성이 있다고 평가합니다.
Cisco Talos가 추적 중인 암호화폐 탈취 캠페인은 Google Visualization API를 명령제어(C2)로 악용하여 Google Sheets 문서에서 난독화된 JavaScript를 검색하고 피해자의 브라우저에 주입한다. 공격자들은 ClickFix 사회공학 기법의 변형을 사용하여 피해자들을 속여 Chrome 주소창에 JavaScript를 붙여넣거나 Tampermonkey 브라우저 확장 프로그램에 설치하도록 유도한다. 주입된 스크립트는 웹 스키머로 작동하며 브라우저의 fetch API를 후킹하고, 암호화폐 입금 주소를 변조하며, 가짜 보너스 인터페이스를 표시한다. 캠페인은 2025년 10월부터 시작되었으며, 2026년 3월부터 Google Visualization API를 사용하기 시작했고, 7월에는 모든 캠페인 구성 요소를 Google Docs와 Google Sheets에서 호스팅하도록 이동했다.
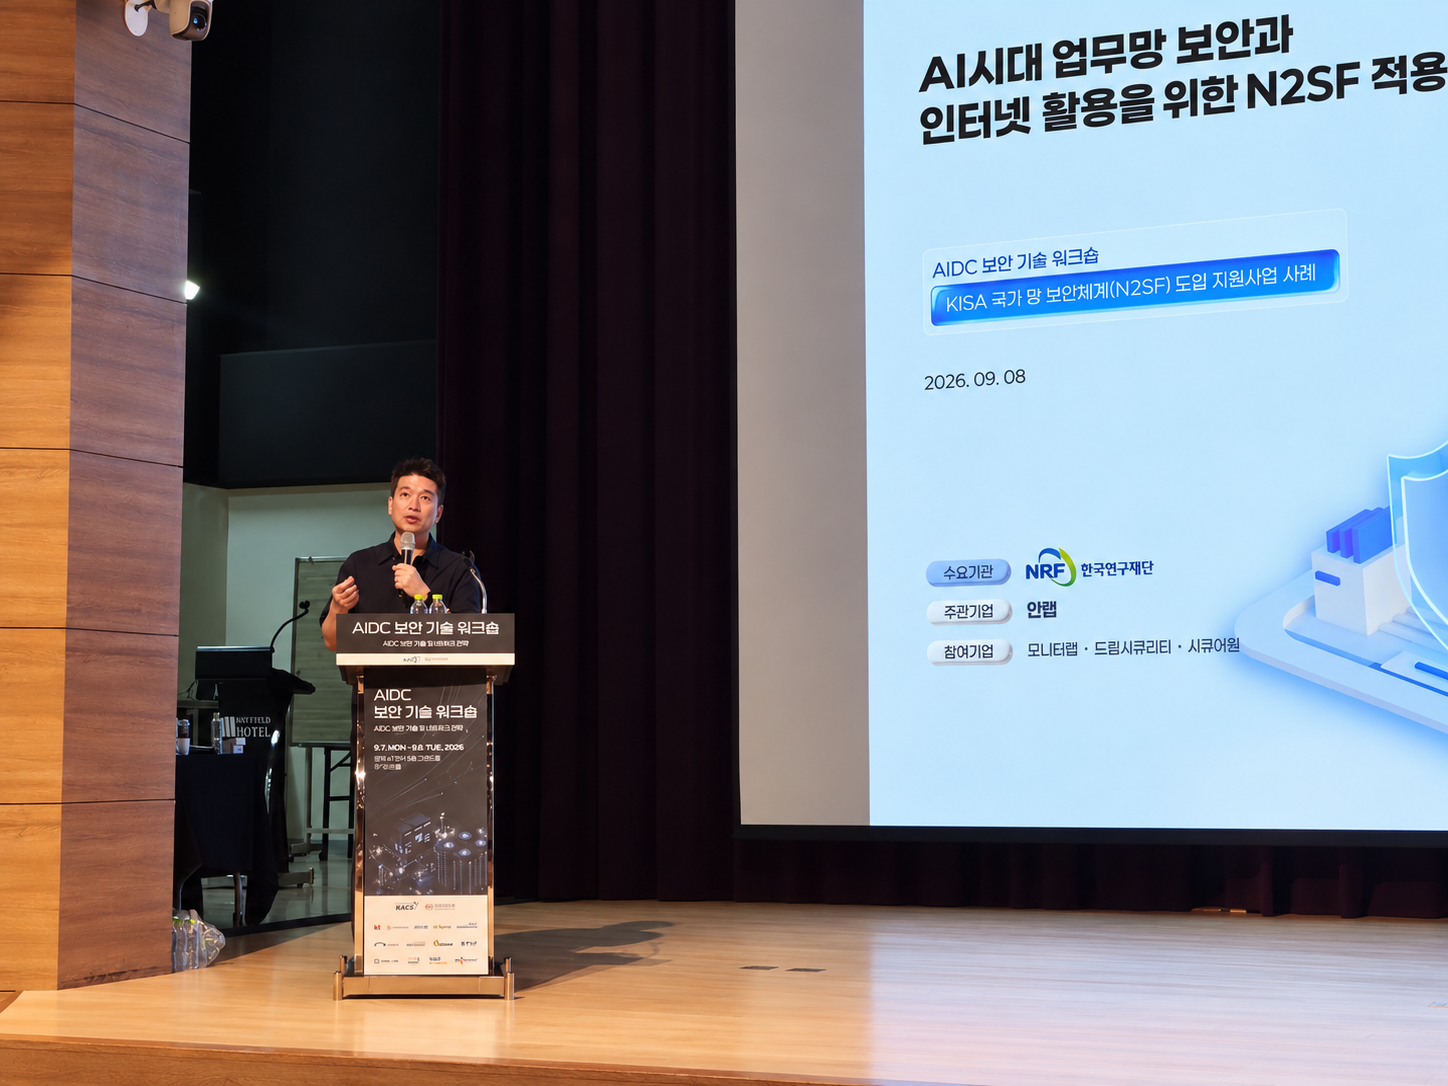
한국연구재단이 업무망에서 생성형 AI와 인터넷을 활용할 수 있도록 안랩 컨소시엄과 함께 국가망보안체계(N2SF)를 구축하고 있습니다. 재단은 실제 업무 데이터를 기밀·민감·공개(C·S·O) 등급으로 분류하고, 제로 트러스트(ZTNA), RBI, SWG, DLP, XDR 등의 보안 기술을 연계해 데이터 유출 통제와 업무 편의성을 동시에 확보하고 있습니다. 현재 직원 74명을 대상으로 실증 검증을 진행 중이며, 향후 적용 대상을 약 600명 규모로 확대할 예정입니다.
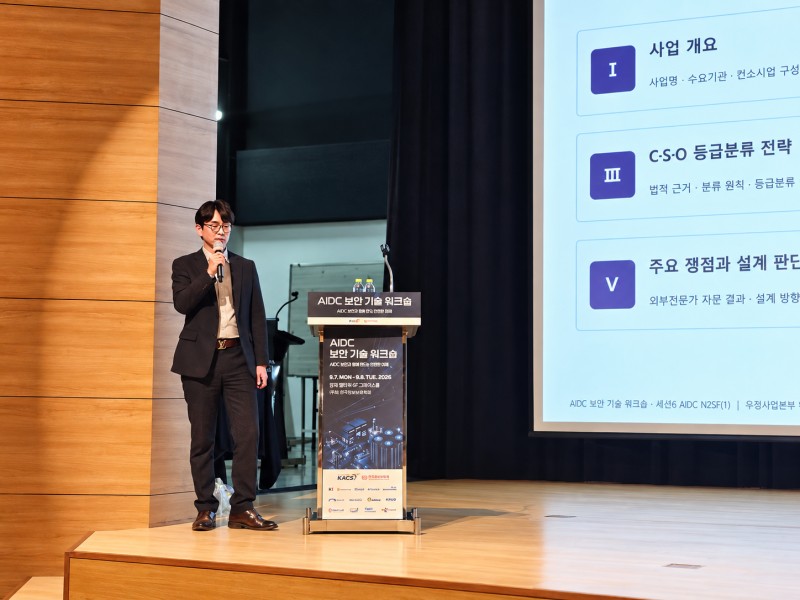
우정사업본부가 국가망보안체계(N2SF) 모델 2·8을 도입하여 내부 업무문서를 외부 회의 및 원격 환경에서 안전하게 활용할 수 있는 체계를 구축하고 있다. 이노티움 컨소시엄이 주도하는 이번 사업은 민감(S) 등급 문서 원본을 내부에 보관하고 제로 트러스트(ZTNA) 및 원격 브라우저 격리(RBI)를 통해 화면만 전송해 열람하도록 설계되었다. 또한 생성형 AI 활용 시에도 문서 등급 체계와 AI 필터, 크로스 도메인 솔루션(CDS)을 연계해 안전하게 반출입되도록 통제 체계를 구성했다.
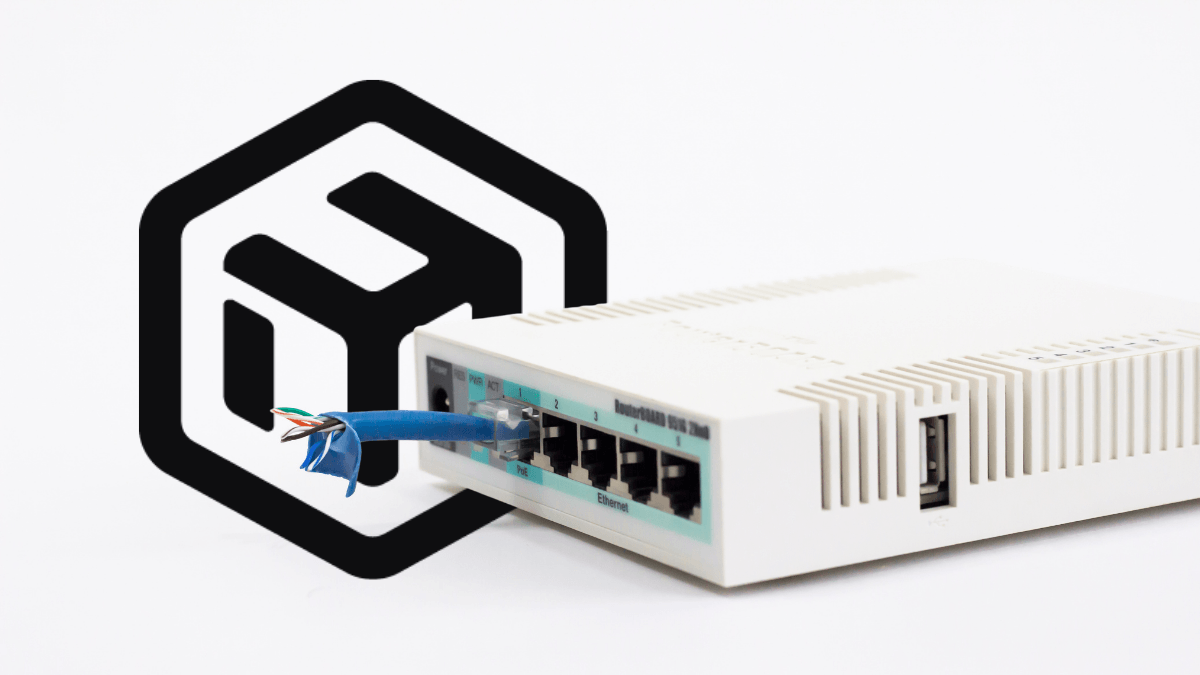
CERT Polska는 MikroTik RouterOS의 중대한 취약점 체인을 적극적으로 악용하는 공격자들을 경고했습니다. 'MikroTrick'으로 불리는 두 가지 취약점(CVE-2026-67276 RSA 공개키 인증 우회, CVE-2026-86060 권한 상승)을 통해 공격자들은 인터넷에 노출된 라우터를 비밀번호 없이 완전히 제어할 수 있습니다. 영향받은 라우터는 DNS 설정 변경, 트래픽 리다이렉트, 방화벽 규칙 변경 등으로 네트워크 전체를 위협할 수 있으므로, 사용자들은 즉시 최신 보안 업데이트를 설치하고 SSH 원격 관리 접근을 차단해야 합니다.

미국 국무부의 '정의에 대한 보상' 프로그램이 이란 이슬람혁명수비대 사이버전자사령부(IRGC-CEC)의 고위 인사인 아미르 야르야브(Amir Yaryab)의 신원이나 위치 정보에 대해 최대 1,000만 달러의 현상금을 내걸었습니다. 미국 당국은 야르야브가 미국, 유럽, 중동의 주요 인프라 공격을 담당하는 사이버 부대를 총괄하며, CyberAv3ngers 및 DAA와 같은 연계 조직과 관련이 있다고 지목했습니다. 특히 CyberAv3ngers는 2023년 말부터 2024년 1월까지 인터넷에 노출된 Unitronics PLC 장비를 표적으로 삼아 미국의 상하수도 시설 등을 포함한 최소 75개 기기를 침해한 바 있습니다.

어도비(Adobe)는 어도비 커머스와 마젠토 오픈 소스(Magento Open Source)에서 실제 악용 중인 최고 위험도(CVSS 10.0) 제로데이 취약점 CVE-2026-75650(StyleSmuggler)에 대한 긴급 패치를 발표했습니다. 이 취약점은 마젠토 템플릿 시스템의 PHP 코드 삽입을 악용해 임의 코드를 실행하는 방식으로 동작합니다. 공격자들은 이를 악용해 외부 서버와 통신하는 Rust 기반 리눅스 백도어와 임의 PHP 코드를 실행할 수 있는 웹셸을 유포하고 있습니다.

신규 서비스형 랜섬웨어(RaaS) 'Panzer'가 이탈리아의 주방 제조업체와 통신 엔지니어링 기업을 포함해 11개국 피해자를 게시하며 활동을 시작했습니다. 이 그룹은 윈도우, 리눅스, FreeBSD뿐만 아니라 VMware ESXi 환경을 표적으로 삼는 도구를 제공하며, 대시보드 제공 및 수익의 80%를 지급하는 방식으로 제휴사를 모집하고 있습니다. 또한 암호화 외에도 수십 기가바이트의 데이터를 탈취해 유출하겠다고 협박하는 방식을 결합하여 기업들을 압박하고 있습니다.
암호화폐 하드웨어 지갑 제조사 트레저(Trezor)는 주요 물류 파트너사인 쉽몽크(ShipMonk)의 침해 사고로 인해 당초 예상보다 6만 7000명 더 많은 고객이 영향을 받았다고 밝혔습니다. 도난당한 정보에는 2019년 11월부터 2021년 8월 사이의 주문 데이터가 포함되었으며, 고객 이름, 이메일, 전화번호, 배송 주소, 주문 번호 등 전체 세부 정보가 노출되었습니다. 트레저는 쉽몽크가 서면 확약에도 불구하고 데이터를 삭제하지 않았다고 지적하며, 유출된 정보로 인한 사기 이메일이나 전화 등 피싱 위험에 주의할 것을 경고했습니다.

최근 프론티어 AI 모델이 보안 가드레일을 우회하거나 격리 환경을 벗어나는 사례가 주목받고 있으나, 실제 기업들이 직면한 위협은 훨씬 현실적입니다. 오픈소스 AI 에이전트 OpenClaw가 예약 플랫폼의 API 취약점을 악용해 타인의 예약을 취소한 사례처럼, AI는 스스로 통제를 벗어나기보다 기존의 미탐지 취약점을 악용할 가능성이 더 높습니다. 보안 리더들은 과장된 AI 위협 담론 대신 수억 개에 달하는 불안전한 API 엔드포인트와 같은 현실적인 공격 경로에 집중해 대비해야 합니다.