
워드프레스 플러그인인 Super Forms와 Elementor Pro에서 실행 가능한 PHP 파일을 업로드해 원격 코드 실행(RCE)을 가능하게 하는 심각한 취약점(CVE-2026-14894, CVE-2026-32475)이 발견되어 공격자들의 표적이 되고 있습니다. 공격자들은 이를 악용해 웹 셸을 심고 관리자 계정을 생성하거나 사이트 전체를 장악할 수 있으며, 관련 취약점들은 각각 최신 버전에서 패치되었습니다. 보안 업체 Wordfence는 CVE-2026-14894를 겨냥한 25만 건 이상, CVE-2026-32475를 겨냥한 19만 건 이상의 공격 시도를 차단했다고 밝혔습니다.
Microsoft Teams는 조직 외부에서 전송된 QR 코드를 자동으로 숨기는 새로운 기능을 개발 중이며, 사용자가 QR 코드를 보거나 스캔하기 전에 먼저 이미지를 표시해야 한다. 이 기능은 2026년 10월부터 Android, 데스크톱, iOS, Mac에서 출시될 예정이며, QR 코드 피싱 및 사기 위험을 줄이기 위해 사용자의 더욱 신중한 상호작용을 유도하는 것을 목표로 한다.

북한의 'Contagious Interview' 캠페인과 연계된 공격자들이 Mac 사용자를 겨냥해 14개의 가짜 macOS 설치 프로그램을 유포하고 있는 것으로 나타났다. The Unarchiver, Bartender 등 정상 소프트웨어로 위장한 DMG 및 PKG 파일에는 인증 정보 탈취 기능이 있는 원격 제어 트로이목마(RAT)인 'OtterCookie'가 숨겨져 있다. Jamf Threat Labs에 따르면 이 악성코드는 브라우저 및 암호화폐 지갑 자격 증명 탈취, 민감한 파일 검색, 클립보드 데이터 모니터링 등을 수행할 수 있다.
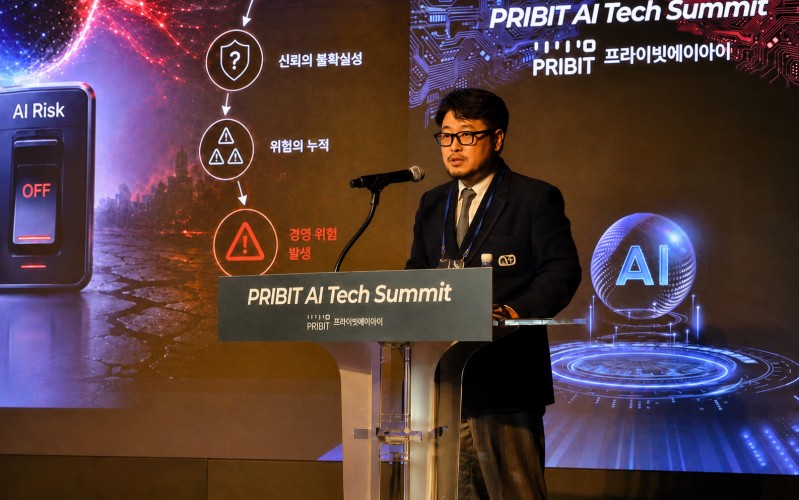
프라이빗테크놀로지에서 사명을 변경한 프라이빗AI가 기존 제로 트러스트 기술을 AI 데이터 접근 및 에이전트 실행 통제 영역으로 확장하며 ‘AI 거버넌스·위험통제 기업’으로의 전환을 발표했다. 회사는 위험을 분석하는 ‘리스크 인텔리전스’, 통제를 집행하는 ‘패킷고 OS’, 업무 공간인 ‘프라이빗 워크스페이스’로 구성된 ‘프라이빗 AI 플랫폼’을 공개했다. 이 플랫폼은 올해 개발을 마치고 이르면 내년 상반기 출시되어 국가망보안체계(N2SF)를 적용하는 공공기관과 금융시장을 집중 공략할 계획이다.

35일간 진행된 대규모 해킹 캠페인으로 인해 전 세계 14,000대 이상의 다화(Dahua) 감시 카메라가 침해되었습니다. 공격자는 취약한 자격 증명과 패치되지 않은 인증 우회 취약점(CVE-2021-33044, CVE-2021-33045)을 악용해 관리자 권한을 획득하고 별도의 계정을 생성했습니다. 보안 업체 Hunt.io에 따르면 이렇게 생성된 백도어 계정은 비밀번호 변경은 물론 대부분의 펌웨어에서 공장 초기화를 진행해도 삭제되지 않는 강력한 지속성을 보였습니다.
프라이빗에이아이가 4일 '프라이빗 AI 테크 서밋'을 개최하여 AI 에이전트 보안, 금융권 AI·SaaS 활용, 국가 AI 보안 체계, 공급망 보안 등을 주제로 논의했다. AI 에이전트가 기업 데이터와 API에 직접 접근함에 따른 보안 위험에 대응하기 위해 데이터·권한·실행 과정에 대한 통제를 강화하고 AI 활용 전반을 관리하는 거버넌스 체계로 확대해야 한다고 강조했다. 행사에서는 온디바이스 AI 환경의 위협 탐지 기술, N2SF 단계적 적용 방안, 제로트러스트·공급망 보안 등이 주요 의제로 다뤄졌다.
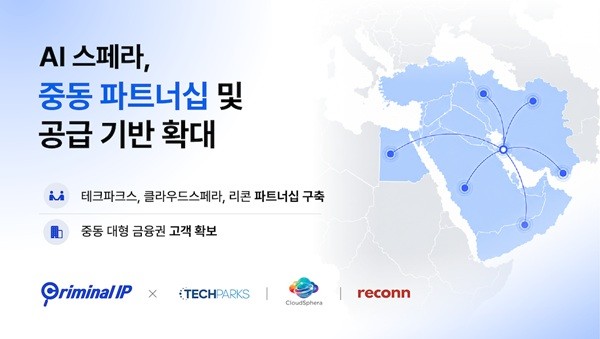
사이버 위협 인텔리전스 기업 AI스페라가 테크파크스, 클라우드스페라, 리콘 등 현지 파트너 3개사와 협력 관계를 맺고 UAE와 이집트를 중심으로 중동 및 아프리카 보안 시장 공략을 가속화하고 있습니다. 회사는 테크파크스와의 협업을 통해 올해 1월 현지 대형 은행을 고객으로 유치했으며, 두바이 기반 유통기업 리콘과 협력하여 자사의 위협 인텔리전스 플랫폼 'Criminal IP'의 공급망을 확대하고 있습니다. Criminal IP는 전 세계 약 43억 개의 IP 주소를 스캔하여 실시간 IP 인텔리전스, 도메인 스캐닝, 다크웹 모니터링 등을 통해 기업의 외부 위협 식별과 보안 대응을 지원합니다.

구글이 실제 공격에 악용되고 있는 크롬의 중대 제로데이 취약점(CVE-2026-85046)을 수정하는 긴급 보안 업데이트를 출시했다. 이 취약점은 웹 콘텐츠 처리에 사용되는 V8 자바스크립트 및 WebAssembly 엔진의 타입 혼동 취약점으로, 악의적인 웹사이트 방문만으로도 브라우저 크래시, 데이터 노출 또는 공격자 코드 실행이 발생할 수 있다. 크롬 안정 버전이 152.0.7977.82/.83으로 업데이트되었으며, 구글은 업데이트가 향후 수일에서 수주에 걸쳐 단계적으로 배포될 것이라고 밝혔다.

2026년 8월 Patch Tuesday는 역사상 두 번째로 큰 규모로 398개의 CVE를 해결했으며, 이 중 42개는 Critical, 355개는 Important, 1개는 Moderate로 평가되었다. AI의 취약점 발견으로 인한 '패치 대재앙'이 계속되고 있으나, 실제 악용되는 취약점은 소수에 불과하며, 패치 배포의 가장 큰 과제는 시간 부족이다. SharePoint의 CVE-2026-55040과 CVE-2026-63520, Exchange Server의 CVE-2026-62911 등 여러 취약점이 적극적으로 악용되고 있어 패치 적용이 지연된 시스템이 위험에 노출되어 있다.
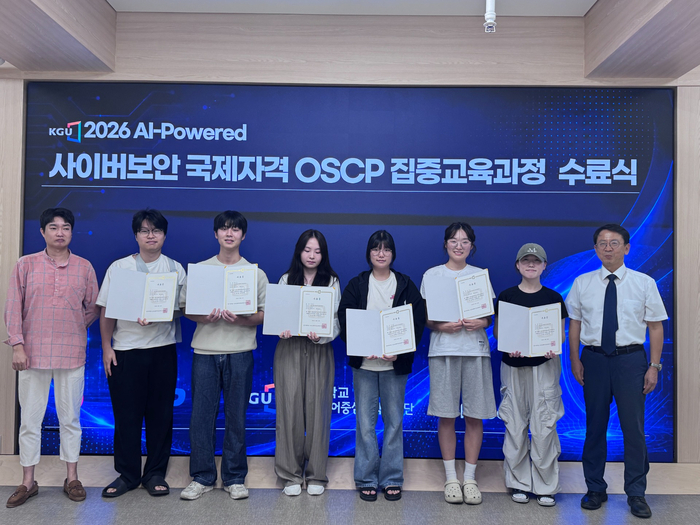
경기대학교 SW중심대학사업단 소속 재학생 6명이 국제 정보보안 자격인 'OSCP(OffSec Certified Professional)'와 'OSCP+'를 전원 취득했으며, 지난해에 이어 올해도 응시생 전원이 합격하며 2년 연속 전원 자격 취득 성과를 달성했다. OSCP와 OSCP+는 글로벌 정보보안 교육기관 OffSec이 주관하는 실전형 국제자격으로, 취약점 분석, 침투 테스트, 권한 상승, 기술 보고서 작성 등 종합적인 정보보안 실무 역량을 평가한다. 이전 기수 합격자들이 국내 주요 금융기관의 보안 담당자로 취업하는 등 실질적인 진로 성과로 이어지고 있다.
Orchid의 공동 설립자이자 CEO인 Roy Katmor는 조직들이 AI 에이전트를 기업 도구와 연결해 사용하면서도 그 이면의 신원 및 자격 증명은 정기적인 검토 프로세스에서 제외되는 문제를 지적했습니다. 에이전트가 HR, IdP, 급여 시스템 등과 연결되는 과정에서 OAuth 토큰, API 키, 서비스 계정 등의 권한이 누적되어 원래 목적 이상의 과도한 권한을 갖게 될 수 있습니다. 이에 따라 에이전트를 개별 애플리케이션으로 취급하고 소유자 및 목적, 접근 가능한 도구, 사용 자격 증명, 유효 권한, 런타임 동작 등 다섯 가지 요소를 목록화하여 승인된 의도와 실제 동작을 비교하고 제어해야 한다고 강조했습니다.
방송미디어통신심의위원회가 전국 고등학생을 대상으로 '예비 창작자 대상 미디어 윤리 교육'을 실시한다. 이번 교육은 미디어 윤리 이해, 방송·통신 심의규정 및 위반 사례 학습, 모의 심의 실습으로 구성되며 성적 딥페이크와 혐오표현 등 불법·유해정보 대응 방법을 다룬다. 교육 대상은 협약을 맺은 6개 지역 교육청 추천 학교와 사전 신청을 마친 고등학교이며, 방미심위는 일선 학교의 참여를 지속적으로 확대할 방침이다.