에버스핀이 한국기술교육대에 동적 웹 보안 솔루션 '에버세이프 웹'을 공급했다. 이 솔루션은 학사행정시스템, 학습관리시스템, 통합 포털, 대표 홈페이지에 적용되어 학생 개인정보와 성적 등 학사 데이터를 보호하고 봇을 이용한 매크로 및 자동화 스크래핑 공격에 대응한다. 에버세이프 웹에는 AI 기반 동적 표적 방어(AI-MTD) 기술이 적용되어 보안 모듈과 코드를 지속적으로 변화시킨다.
인성디지탈의 유인철 대표는 AI 시대 보안 시장의 주요 변화로 설계 단계부터 보안을 고려하는 점과 단일 솔루션에서 통합 보안 체계로의 전환을 지적했다. 기업이 확보해야 할 보안 역량으로는 통합 가시성 확보와 자동화를 강조하며, 보호 대상이 디바이스·사람 중심에서 데이터와 AI 에이전트로 변화하고 있다고 설명했다. 국내 시장에서는 사전 취약점 진단 솔루션 수요 증가, 엔드포인트·네트워크 보안 성장, 그리고 금융권의 망분리 완화에 따른 빠른 변화가 주목할 만한 트렌드라고 언급했다.

보안 기업 파도는 'DAH 2026(Defense AI Cyber Security Hackathon)'에서 인공지능 에이전트가 공격과 방어를 자율로 수행하는 방산 사이버 공방전을 구현하고 운영했다. 공격 AI 에이전트와 방어 AI 에이전트가 무인지상차량과 무인기 등 실제 국방 무인체계를 바탕으로 한 시나리오에서 실시간으로 대결을 펼쳤으며, 시스템 안정성을 유지하기 위한 제한적 가드가 적용되었다. 파도는 이번 대회가 기존 제퍼디 방식의 해킹 대회의 한계를 보완하며 최신 사이버 전장 환경에 더 가깝다고 평가했다.
넷스카우트가 시장조사기관 QKS 그룹의 '2026 DDoS 방어 스파크 매트릭스'에서 2년 연속 '리더'와 '에이스 퍼포머'로 선정되었다. 심층적인 네트워크 가시성, 글로벌 위협 인텔리전스, 상태 비저장 패킷 처리 기술과 온프레미스·클라우드·하이브리드 환경을 아우르는 방어 역량이 주요 평가 요소로 꼽혔다. 넷스카우트의 ATLAS 인텔리전스 플랫폼과 아버(Arbor) 포트폴리오는 대규모 및 멀티 벡터 DDoS 공격을 탐지·분석·완화할 수 있으며, 자동화된 탐지·대응 과정의 투명한 운영 체계를 제공한다.
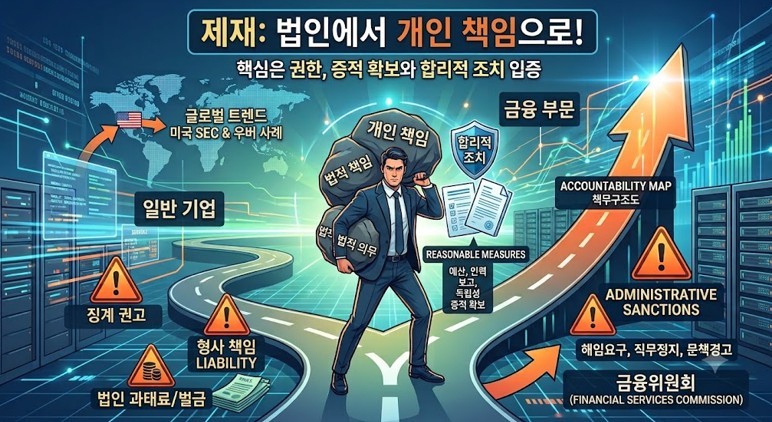
국내 보안사고 관련 제재 체계가 법인 중심에서 CISO와 CPO 개인에 대한 책임으로 이동하고 있습니다. 일반 기업의 경우 주로 징계권고나 형사상 행위자 책임, 과태료가 중심인 반면, 금융권은 지배구조법상 책무구조도 도입에 따라 내부통제 관리의무 위반 시 해임요구 등 직접적인 신분상 제재가 가능합니다. 다만 임원이 사고 예방을 위해 합리적 조치를 취한 사실이 입증되면 제재가 감경되거나 면제될 수 있습니다.
포스텍 노준석 교수 연구팀이 지문 정보를 디지털 데이터로 저장하지 않고 초음파와 메타표면 기술을 이용해 물리적으로 직접 인증을 수행하는 생체인증 기술을 개발했다. 이 방식은 별도의 저장과 비교 연산 과정이 없어 지문 정보 유출 위험을 줄일 수 있으며, 4명의 지문을 이용한 실험에서 97.92%의 정확도를 기록했다. 연구팀은 향후 금융, 국방, 스마트기기 등 높은 보안이 요구되는 분야에 활용될 수 있을 것으로 기대하고 있다.
AI 확산에 따른 보안 위협에 대응하기 위해 국내외 보안 업체들이 AI 기반 보안 제품 개발을 가속화하고 있다. 크라우드스트라이크는 팔콘 플랫폼에 AI 에이전트 신원 제공 체계, 자율 레드팀 시스템 '세이프마인드', 50개 이상의 AI 에이전트를 활용한 '팔콘 IQ' 등을 추가했으며, 클라우드플레어와 아카마이 테크놀로지스도 각각 자동화된 봇 탐지 및 차단 기능과 워크포스 보안 레이어를 출시했다. 국내에서는 파고네트웍스, 아이티센그룹, 캡슐 시큐리티 등이 AI 기반 보안 솔루션을 선보이고 있으며, 가트너는 AI 보안 시장이 2027년 약 47억 8300만달러 규모로 성장할 것으로 전망했다.
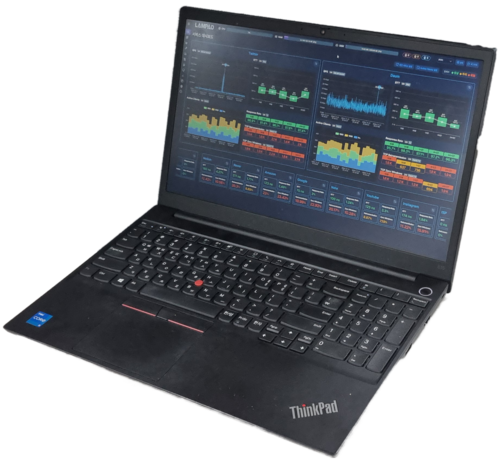
AI 기반 네트워크 성능 분석 솔루션 전문기업 램파드가 휴콤코리아 인도네시아 법인을 통해 'LAMPAD Lite'를 인도네시아에 공급했다. 인도네시아 IT 전문기업 PT. UTT가 수요처로 확보되었으며, 토요타자동차 제조공장에서 개념검증(PoC)을 완료했다. 램파드는 이번 인도네시아 공급을 시작으로 베트남, 일본 등 동남아시아 및 글로벌 시장으로 수출을 확대할 계획이다.
프랑스 데이터보호청(CNIL)이 환자 데이터 보호 실패로 Hôpital privé de la Loire에 €500,000의 벌금을 부과했다. 2025년 여름 발생한 침해사고로 524,867명의 환자와 202,246명의 보호자 데이터가 노출되었으며, 총 727,000명 이상의 개인정보가 유출되었다. CNIL 조사 결과 VPN 및 다중인증 부재, 부적절한 접근제어, 실시간 모니터링 부족 등 GDPR 제32조 및 제34조 위반 사항들이 적발되었다.

OpenAI의 Greg Brockman 사장은 최첨단 사이버 AI를 활용해 필수 서비스를 보호하는 10억 달러 규모의 글로벌 이니셔티브인 'Daybreak for Frontline Defenders'를 발표했습니다. 이 이니셔티브에는 취약점을 식별하고 검토하는 보안 도구인 Codex Security와 방어 모델 등이 포함되며, 파트너 네트워크를 통해 보조금 지원 접근권과 기술 지원을 제공합니다. 또한 미국 내 소규모 수도 및 전력 공급업체, 지방 정부 등을 보호하기 위해 MS-ISAC과 함께 공공 부문 및 수도 시스템 방어자를 대상으로 한 교육 및 지원 파일럿 프로그램을 시작합니다.
"Phantom Deal" 캠프인의 위협 행위자들이 기업들을 극도로 상세하게 연구하여 중간 관리자급 직원들을 속이고 대규모 금융 이체를 시작하도록 유도하고 있다.
공격자가 Coder의 Cloudflare 인프라를 침해하여 registry.coder.com에 무단 레지스트리 서버를 추가했고, 이를 통해 자격증명 탈취 코드가 포함된 악성 Terraform 모듈을 배포했습니다. 8월 31일 UTC 07:35부터 21:45까지의 시간 동안 악성 서버는 수정된 Terraform 모듈을 전달했으며, 이 모듈들은 환경 변수, API 키, CI/CD 자격증명, SSH 키, OIDC 토큰 등의 정보를 수집하여 'coder-infra[.]com' 도메인으로 유출했습니다. Coder는 영향을 받은 사용자들에게 모든 관련 보안 정보를 즉시 갱신할 것을 권고했습니다.