공격자들이 이메일 보안 필터를 우회하기 위해 보이지 않는 유니코드 문자를 삽입하는 'ASCII 스머글링' 기법을 피싱 캠페인에 도입했습니다. 마이크로소프트에 따르면 이들은 'funding'과 같은 금융 관련 미끼 단어 사이에 보이지 않는 유니코드 태그 문자를 넣어 단어 목록 기반 탐지를 피했으며, 2월 하순에는 일일 메시지 발송량이 최대 237만 건에 달했습니다. 해당 캠페인은 합법적인 액티브캠페인(ActiveCampaign) 인프라를 통해 유포되었으며, 마이크로소프트는 정규식이나 서명 기반 탐지를 적용하기 전에 유니코드 태그 문자를 제거하거나 정규화할 것을 권장했습니다.

CrowdStrike가 Fal.Con 2026에서 사이버 방어자를 위해 특별히 설계된 첫 번째 에이전틱 시스템인 SafeMind를 공개했다. SafeMind는 공격을 시뮬레이션하는 Red Tempest와 방어하는 Blue Solano라는 두 개의 모델로 구성되어 있으며, 이들이 지속적으로 상호작용하며 탐지 및 대응 능력을 개선한다. 이 시스템은 CrowdStrike의 Falcon 센서 원격 측정 데이터, 위협 인텔리전스, 15년의 사건 대응 경험을 바탕으로 훈련되었으며, NVIDIA와의 파트너십으로 개발되었다.

ASUS Control Center Enterprise(ACC)에서 공격자가 사용자 상호작용이나 비밀번호 없이도 플랫폼 및 관리 기기에 대한 완전한 관리자 권한을 탈취할 수 있는 심각도 10.0의 취약점(CVE-2026-75754)이 발견되어 긴급 보안 업데이트가 발표되었습니다. 이 취약점은 중요 기능의 인증 부재, 서버 측 요청 위조(SSRF), 하드코딩된 자격 증명이 결합된 공격 체인으로 발생하며 공격자에게 루트 셸 권한을 제공할 수 있습니다. 4.0.0.2 이하 버전이 영향을 받으며, ASUS는 즉시 최신 보안 버전으로 업데이트할 것을 권고하고 즉각적인 패치가 어려운 기업에는 포트 2222 차단 및 인터페이스 격리 등의 임시 조치를 제시했습니다.

공격자들이 MikroTik RouterOS의 인증되지 않은 원격 접속 취약점을 악용해 네트워크 탈취를 시도하고 있으며, 이에 따라 전 세계 관리자들에게 즉각적인 패치가 권고되었습니다. 해당 취약점은 SSH 서비스와 연계된 핵심 라이브러리에 존재하여, 인터넷에 노출된 기기에서 인증 없이도 셸 접근 권한을 획득할 수 있도록 합니다. MikroTik은 주요 배포 채널을 통해 보안 패치를 배포했으며, 라트비아 국가 CERT 또한 공격 증가를 경고하며 즉각적인 업데이트를 촉구했습니다.

CERT Polska가 인터넷에 노출된 MikroTik 라우터의 SSH 원격 접속 서비스를 통해 인증 없이 완전한 관리자 권한을 탈취하는 공격이 9월 2일 이후 발생하고 있다고 경고했습니다. MikroTik은 RouterOS 6.49.21, 7.23.4, 7.24.2 등의 보안 업데이트를 제공하고 있으며, CERT는 즉시 설치를 권장하고 있습니다. 업데이트 설치 전까지는 노출된 서비스를 비활성화하거나 신뢰할 수 있는 관리 네트워크로만 접근을 제한할 것을 권고하고 있습니다.

Elastic Security Labs는 REVSTEALER라는 Windows 정보 탈취 악성코드와 연관된 4개의 미보고 프로그램을 발견했다고 9월 2일 발표했다. ProManager, WinUpdate, SoftManager, LockAppHost로 명명된 이 프로그램들은 REVSTEALER가 자신을 삭제한 후에도 감염된 시스템에 남아있으며, 각각 지갑 파일 탈취, 클립보드 모니터링, 리버스 프록시 역할, 암호화폐 채굴 등의 기능을 수행한다. 특히 LockAppHost는 Windows Update와 Microsoft Defender를 비활성화한 후 관리자 권한으로 암호화폐 채굴기를 실행한다.
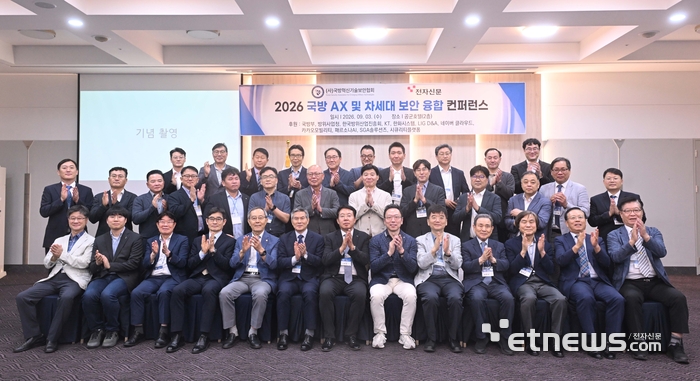
전자신문과 국방혁신기술보안협회는 3일 '2026 국방 AX 및 차세대 보안 융합 컨퍼런스'를 개최하고 국방 AI 전환과 차세대 보안 전략을 논의했다. 행사에서는 '국방 AX'와 'K-RMF & Zero Trust' 트랙으로 나뉘어 AI 기반 전쟁수행체계 혁신 및 위험관리체계와 제로트러스트 보안 전환 방안이 다뤄졌다. 전문가들은 AI의 국방 전 영역 확산에 맞춰 AI 전력화와 보안·신뢰체계 구축을 병행해야 한다고 강조했다.

앤트로픽은 인포스틸러 악성코드로 인해 로그인 세션이 침해된 클로드 사용자들의 계정을 잠그기 시작했습니다. 또한 헬스케어 기업 맥케슨에서 발생한 사이버 보안 사고로 데이터가 유출되었으며, 해킹 그룹 샤이니헌터스는 환자 기록 2억 8,400만 건을 탈취했다고 주장했습니다. 이 외에도 공격자들이 침해된 PaperCut 서버에 원격 접속 도구를 설치하는 정황과 러시아 해커들이 AI 안전 메커니즘을 유도하기 위해 악성코드 내에 핵무기 프롬프트를 삽입한 사례 등이 보고되었습니다.
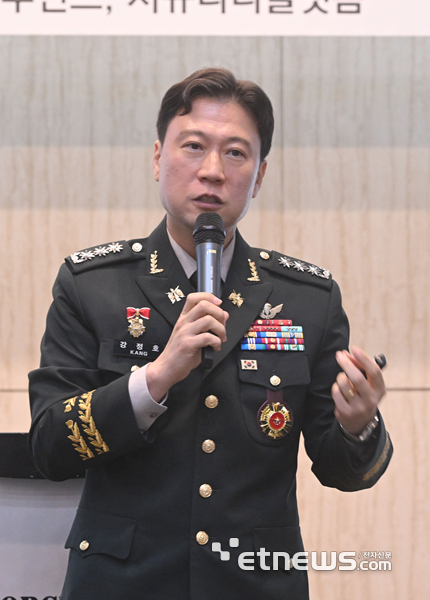
강정호 국방전산정보원 대령은 '2026 국방 AX 및 차세대 보안 융합 컨퍼런스'에서 취약점 탐지와 익스플로잇 생성을 자율 수행하는 차세대 공격형 '미소스급 AI'의 등장에 대비해 국방 AI 보안체계를 'AI 무기 통제' 개념으로 확장해야 한다고 제언했다. 그는 사이버 공방이 머신 스피드로 전개될 것에 대비해 인간 중심의 교전규칙과 최종 승인체계 마련을 강조했다. 아울러 대응책으로 거버넌스, 위험식별, 위험평가, 위험관리 등 한국형 AI-RMF 4대 기능과 격리환경, 킬스위치, 로그·추적체계 적용 필요성을 제시했다.
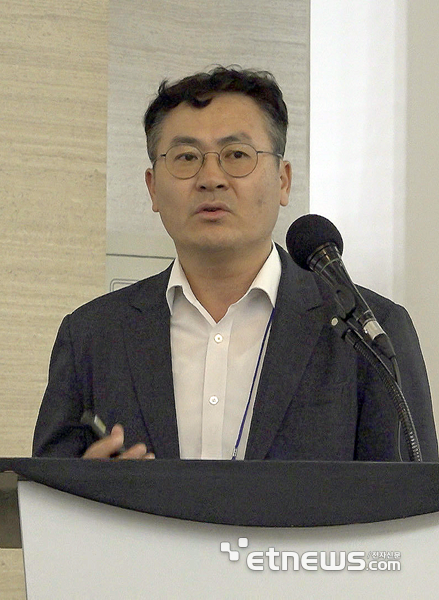
김도상 KT 국방사업이행팀장은 국방사업에서 K-RMF의 성공적 적용을 위해 평가 대응 위주에서 벗어나 사업 착수 단계부터 전 주기에 걸친 위험관리 체계를 설계해야 한다고 강조했다. KT는 5G 인프라 구축 등의 사업 경험을 바탕으로 자산과 운용환경에 맞춘 보안통제항목 선정 및 증적관리 방식 사전 설계의 필요성을 제시했다. 아울러 향후 전력지원체계 사업용 K-RMF 표준 템플릿 정비와 AI 기반 보안통제항목 선정 자동화 등의 추진 방안을 제안했다.
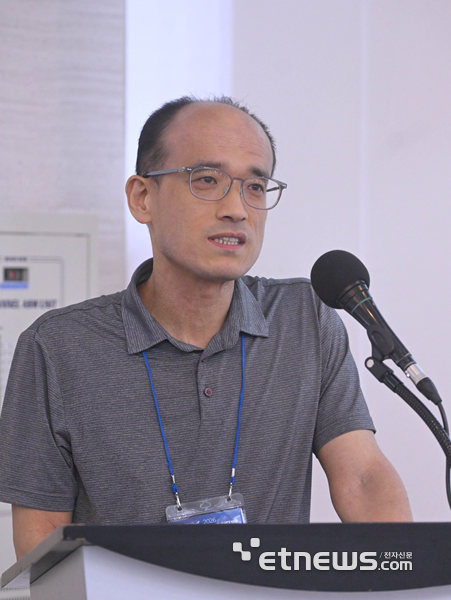
김경모 시큐리티플랫폼 연구소장은 무기체계 자체에 보안기능을 내재화하는 'K-RMF 맞춤형 보안플랫폼 EASP'와 'Security by Design' 전략을 제시했습니다. EASP는 K-RMF가 요구하는 보안기능을 임베디드 플랫폼 형태로 탑재해 하드웨어부터 AI까지 다층방어를 적용하고 개발 복잡성을 줄여줍니다. 또한 무기체계 전 수명주기에서 안전한 OTA 업데이트, SBOM 자동 생성, 취약점 상시 모니터링을 지원해 보안관리 효율과 방산 경쟁력을 높일 수 있다고 강조했습니다.

원격·클라우드·하이브리드 환경의 확산으로 제로 트러스트 네트워크 액세스(ZTNA)의 중요성이 커진 가운데, 2026년 기준 주요 ZTNA 솔루션 목록과 비교 내용이 제시되었습니다. 선정된 상위 솔루션에는 OpenVPN CloudConnexa, Zscaler Private Access, Palo Alto Prisma Access, Cloudflare Zero Trust 등이 포함되며, 클라우드 지원, 다중 인증(MFA), 기기 상태 점검, 싱글 사인온(SSO) 등의 기능을 평가했습니다. 특히 OpenVPN CloudConnexa는 오픈소스 프로토콜 기반으로 중소기업에 적합하며, 인바운드 포트 개방 없이 암호화된 아웃바운드 터널을 통해 안전한 애플리케이션 접근을 지원합니다.