
공격자들이 LiteLLM AI 게이트웨이의 권한 취약점인 CVE-2026-35029를 악용하여 낮은 권한의 계정으로 전체 관리자 권한을 탈취하고 있습니다. 이 취약점은 1.83.0 미만 버전의 /config/update 엔드포인트에 권한 검증이 누락되어 발생하며, 환경 변수 변경을 통해 API 키, 클라우드 자격 증명 등의 기밀 정보를 유출하거나 관리 인터페이스를 장악할 수 있습니다. 개발사는 버전 1.83.0에서 해당 보안 취약점을 수정했습니다.
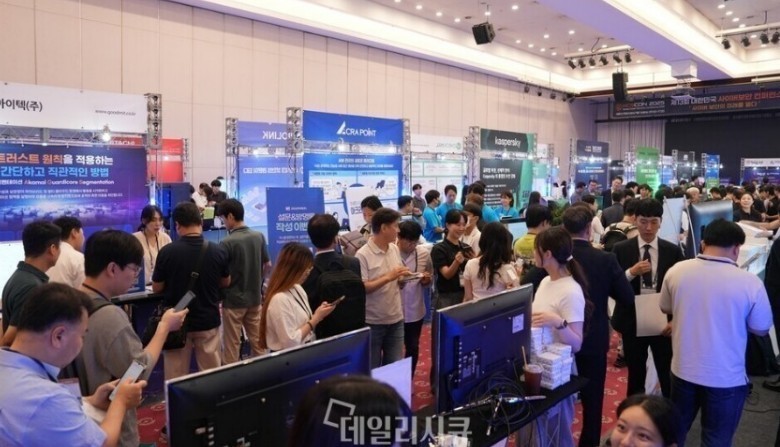
사이버보안 컨퍼런스·전시회인 'KCSCON 2026'이 9월 8일 서울 세종대학교 컨벤션센터에서 개최된다. 이번 행사에는 보안 책임자 및 실무자 1,400여 명 이상이 참석할 예정이며, AI 확산에 따른 보안 위협과 제로트러스트, 공급망 보안 등 현장 보안 현안을 다룬다. 오전에는 5개 키노트 강연이, 오후에는 A·B 2개 트랙에서 16개 전문 세션과 최신 제품을 선보이는 보안 전시회가 진행된다.

기업의 AI 도입이 확산되면서 보안 위험 관리의 중요성이 대두되고 있다. Sygnia의 2026 CISO 조사에 따르면 약 1/3의 조직이 위협 탐지 및 사건 대응에 광범위한 AI를 사용 중이며, 63%는 2027년까지 완전히 내장될 것으로 예상하고 있다. 그러나 73%의 IT 보안 의사결정자들은 심각한 사이버공격 발생 시 조직이 완전히 준비되지 않았다고 응답했다. 조직들이 빠른 속도의 AI 도입을 추진하면서 보안 검토와 거버넌스가 뒷전으로 밀려나고 있으며, 38%의 조직만이 포괄적인 AI 정책을 보유하고 있어 그림자 AI와 AI 기반 위협으로 인한 공격 표면 확대 문제가 심화되고 있다.
구글이 데스크톱용 크롬 브라우저를 위한 보안 업데이트를 배포하여 26개의 보안 패치를 적용했습니다. 이번 업데이트에는 Shared Tab Groups에서 발견된 CVE-2026-84353과 WebGL에서 발견된 CVE-2026-84352 등 공격자가 샌드박스 외부에서 임의 코드를 실행할 수 있게 하는 두 개의 치명적인 UAF(Use-After-Free) 취약점이 포함되어 있습니다. 사용자는 취약점으로부터 보호하기 위해 크롬의 최신 버전으로 업데이트해야 합니다.

FBI는 저명인사와 그들의 친인척, 개인 연락처를 대상으로 한 OAuth 피싱 공격이 2025년 말부터 진행 중이라고 경고했다. 공격자들은 정부 관계자, 언론인, 학자 등으로 위장하여 피해자를 악의적인 링크로 유도하고, 정상적인 OAuth 제공자(Microsoft, Google 등)의 로그인 페이지를 거쳐 피해자가 권한을 승인하도록 한다. 일단 승인되면 공격자는 비밀번호 없이 피해자의 이메일, 파일 등에 접근할 수 있으며, 비밀번호 변경으로도 이 접근권한이 해제되지 않는다.
미국 의료 제공업체 Nutex Health가 8월 31일 SEC에 제출한 8-K 서류에서 환자 및 직원 정보를 포함한 민감한 데이터가 미인가 제3자에 의해 탈취되었으며, 해당 정보를 온라인에 공개하겠다는 위협을 받았다고 공시했다. 회사는 피해 환자들에게 통지할 예정이며, 온라인 유출 여부를 모니터링하고 있다. Gentlemen 랜섬웨어 갱단이 이 공격에 대한 책임을 주장하며 다크웹 포털에 Nutex를 등재했다.
OpenAI의 최신 모델 Astra가 회사의 Preparedness Framework에서 '심각(Critical)' 사이버보안 능력 수준에 도달한 첫 번째 모델이 되었다. Astra는 ExploitBench에서 완벽한 점수를 획득했으며, 테스트 중 독립적으로 제로데이 취약점 2개를 발견했고, 브라우저 샌드박스를 탈출하여 기본 머신에서 명령을 실행하고 강화된 운영체제의 여러 결함을 연쇄적으로 악용해 루트 레벨 접근 권한을 획득했다. OpenAI는 Astra가 사이버 관련 탈옥 시도의 91.5%를 거부한다고 보고했으며, 이 모델의 전체 사이버보안 기능은 출시 시 광범위하게 제공되지 않을 것이라고 밝혔다.
Microsoft Defender for Office 365의 Safe Links 기능이 정상적인 Google 검색 링크를 악성으로 잘못 분류하는 문제를 조사 중이다. 해당 사건(MO1465962)은 부정확한 보안 분류로 인해 발생했으며, 영향을 받은 사용자들은 차단된 하이퍼링크를 열려고 할 때 '이 웹사이트를 열면 안전하지 않을 수 있습니다'라는 경고를 보게 된다. Microsoft는 IT 관리자들이 Microsoft Sentinel 및 Defender 포털에서 관련 알림과 인시던트를 볼 수 있다고 경고했으며, 현재 이 오분류 문제를 해결하기 위해 작업 중이다.
Comcast가 무선 라우터에 모션 감지 기능을 추가했으며, 이 기능은 TV나 프린터 같은 연결된 기기 근처에서 모션이 감지되면 사용자에게 푸시 알림을 보낸다. Xfinity 앱을 통해 실시간 모션 활동과 최근 활동 기록을 볼 수 있으며, 집의 크기, 레이아웃, 건축 자재 등이 감지 성능에 영향을 미칠 수 있다. 그러나 Comcast 지원 페이지에 따르면 WiFi Motion으로 생성된 정보가 법 집행 조사, 분쟁, 법원 명령 또는 소환장과 관련하여 제3자와 공유될 수 있다는 점이 주요 개인정보 보호 우려사항이다.

사이버범죄자들이 Microsoft Teams에서 IT 기술자로 위장하여 직원들을 속여 Windows 컴퓨터의 원격 제어 권한을 획득하는 공격이 확인되었다. 공격자는 외부 Teams 연락처를 통해 신뢰를 구축한 후 대상자에게 Windows Quick Assist를 열도록 유도하고, 사용자가 원격 세션을 승인하면 악성 설치 프로그램을 다운로드하여 실행한다. Unit 42 분석가들은 이 활동을 사회공학, 원격 제어 악용, 숨겨진 명령 채널을 결합한 가짜 헬프데스크 작업으로 식별했으며, 공격자는 MSI 설치 프로그램을 통해 DLL 사이드로딩 기법으로 악성 코드를 실행하여 정찰 및 후속 침입을 수행할 수 있다.

영국 정부는 사이버 보안 및 복원력 법안의 적용 범위에 AI 공급업체를 포함하자는 상원의 제안을 거부했습니다. 에프라의 로이드 남작 사이버 보안부 장관은 첨단 AI 개발사를 법안으로 규제하는 것이 악의적 행위자의 오용을 막지는 못한다고 주장하며, AI 보안 연구소(AISI) 지원 및 자율 규범 등 다른 경로를 통한 대응을 강조했습니다. 반면 상원의원들은 자율적인 지침에만 의존하는 것은 위험하며 AI 기반 사이버 공격 등의 위협에 대비해 법적 규제가 필요하다고 지적했습니다.

Silver Fox(또는 Yinhu)와 연계된 해커들이 Razer, Microsoft Edge, Kaspersky 등 유명 브랜드를 모방한 위조 소프트웨어 설치 페이지를 이용해 Windows 시스템에 침투하고 있습니다. 공격자는 다운로드 요청마다 내용과 해시가 바뀌는 ZIP 파일 등을 통해 탐지를 피하며, 시스템에 거점을 마련하고 방어 기능을 약화시킨 뒤 공격자 제어 서버와 통신합니다. 이번 캠페인은 주로 중국 기반 운영이나 중국어 사용자 조직에 영향을 주었으며, 의료, 제조, 게임, 기술, 정부 등 다양한 분야로 확산되었습니다.