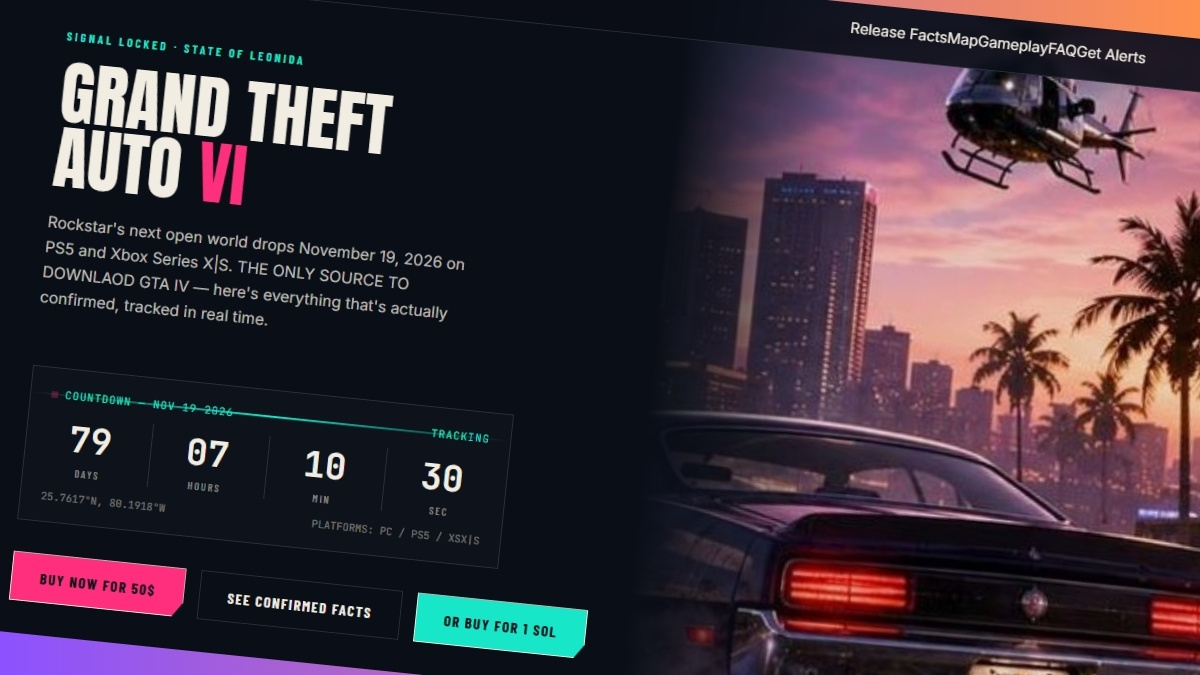
GTA 6 누출 복사본을 판매한다고 사칭하는 사기 사이트가 발견되었으며, 이 사이트는 방문자가 도착하는 순간 지갑 드레이너(wallet drainer) 코드를 로드하여 연결된 지갑에서 암호화폐 및 자산을 탈취한다. 사이트는 정확한 게임 정보(11월 19일 출시, PlayStation 5 및 Xbox Series X|S 대상)를 포함하여 신뢰성을 높이지만, 페이지 하단의 면책조항과 결제 버튼의 모순, 오류가 있는 판매 문구 등으로 사기임을 드러낸다. 사용자가 지갑을 연결하면 Solana 지갑을 대상으로 하는 코드가 실행되어 여러 블록체인 네트워크의 자산을 탈취할 수 있다.

미국 CISA는 최근 취약점 검토 보고서를 통해 개별 취약점 패치 방식에서 벗어나 소프트웨어 개발 단계부터 취약점 유형 전체를 근본적으로 제거해야 한다고 강조했습니다. 보고서에 따르면 최근 침해 사고의 대부분은 제로데이가 아닌 인젝션, 메모리 안전성 실패 등 보안에 취약하게 작성된 소프트웨어의 알려진 취약점을 악용한 공격이었습니다. CISA의 KEV 목록 중 41.5%는 수년간 반복해서 나타나는 고질적인 취약점 유형으로 분류되었으며, CISA는 이러한 취약점의 지속이 기술적 한계가 아닌 조직 문화와 Secure by Design 도입 실패 때문이라고 지적했습니다.

사이버 범죄자들이 금융 부문을 표적으로 삼기 위해 Microsoft Azure, Google Cloud, AWS 등 신뢰받는 클라우드 서비스를 악용하여 피싱 인프라를 구축하고 있습니다. 공격자들은 구글 및 마이크로소프트의 정상 인프라를 통해 SPF, DKIM 등의 이메일 인증 체계를 우회하고 다단계 리디렉션을 거쳐 가짜 로그인 페이지로 유도합니다. 또한 CDN 및 클라우드 서브도메인에 중간자(AiTM) 피싱 키트를 내장하여 자격 증명과 실시간 인증 토큰을 탈취함으로써 다중 인증(MFA)까지 무력화하고 있습니다.
해커들이 Softaculous의 VPS 관리 소프트웨어인 Virtualizor의 업데이트 인프라를 대상으로 BGP 하이재킹 공격을 수행하여 악성 업데이트를 배포했습니다. 8월 28일부터 30일 사이에 발생한 이번 공격으로 업데이트 트래픽이 공격자의 악성 서버로 리디렉션되어 일부 설치 환경에 악성 패키지가 전달되었습니다. Softaculous는 시스템 내 악성 서비스 확인 및 인증 정보 변경 등 관리자 조치 사항을 안내했으며, 보안 분석 도구가 포함된 최신 버전 3.2.9.9를 출시했습니다.
AI 안전 연구 기관인 METR은 공격자가 API 키를 탈취해 3주 동안 약 60만 달러 상당의 모델 크레딧을 무단 사용했다고 공개했습니다. 이번 침해 사고는 3월 연구원의 개인 Amazon EC2 인스턴스에 존재하던 인증 결함으로 인해 발생했으며, 공격자는 에이전트를 조작해 모델 제공업체의 API 키를 탈취하고 지속성을 확보했습니다. METR은 민감한 정보의 유출 증거는 발견되지 않았다고 밝혔으며, 접근 권한 취소, 자격 증명 교체 및 지출 알림 설정 등의 조치를 취했습니다.
글로벌 헬스케어 기업 노보큐어(Novocure)는 지난 8월 중순 발생한 사이버 공격으로 인해 1,400명 이상의 미국 암 환자 및 비공개 인원의 직원 데이터가 유출되었다고 미국 증권거래위원회(SEC) 공시를 통해 밝혔다. 조사 결과 1,400명 이상의 환자 ID 번호와 미국 서부 지역 환자 50명 미만의 식별 정보, 직원들의 직책과 전화번호 등 연락처 정보가 유출된 것으로 확인되었다. 노보큐어 측은 의료 치료 기기에는 접근이 없었으며 모든 시스템이 정상 작동 중이라고 덧붙였다.

보안 연구원들은 패키지스트(Packagist)에서 패치되지 않은 iOS 기기를 표적으로 스파이웨어를 배포하는 13개의 악성 컴포저(Composer) 테마 패키지를 발견했습니다. 이 패키지들은 베트남 스트리밍 사이트 등에 자바스크립트를 주입하여 모바일 광고 사기 및 도박 사이트 리디렉션을 실행하고, 아이폰에서는 WebKit 취약점 등을 악용한 익스플로잇 체인을 통해 커널 읽기 및 쓰기 권한을 획득합니다. 공격에 성공하면 최종 페이로드는 키체인 데이터베이스, Wi-Fi 비밀번호, SMS 데이터베이스, 주소록, 사진, 브라우저 쿠키, 통화 및 위치 기록, 계정 데이터베이스 등을 수집하여 명령 제어 도메인으로 유출합니다.

팔로알토 네트웍스의 유닛 42(Unit 42)에 따르면, 2026년 1월부터 4월 사이 마이크로소프트 팀즈(Microsoft Teams)의 가짜 IT 지원 계정을 악용한 보이스 피싱(비싱) 캠페인 '스프링 링(Spring Ring)'이 발생했습니다. 공격자들은 내부 IT 부서로 위장한 테넌트를 생성해 10개 이상 기업의 직원 150여 명에게 접근한 뒤 악성코드를 설치하거나 컴퓨터 원격 제어 권한을 탈취하려 시도했습니다. 이들은 원격 지원 도구를 통해 윈도우 보안 기능을 무력화하는 스크립트를 실행하거나, PetitPotam 도구를 사용한 NTLM 릴레이 공격으로 도메인 권한 탈취를 시도했습니다.
보안팀이 엣지 보안 제어 기술을 많이 보유하고 있음에도 불구하고, 공격자들은 정상적인 사용자 활동과 유사해 보이는 트래픽 속에 숨어들고 있다. 요청 검사, 자격증명 검증, 디바이스 핑거프린팅, 자동화 신호 등 각 보안 제어가 사용자 세션의 서로 다른 부분에만 초점을 맞추기 때문에, 정상으로 보이는 공격자가 주거용 IP나 상용 VPN을 사용하면 여러 계층을 통과할 수 있다. 기존 엣지 보안 도구의 근본적인 문제는 기반 인프라에 대한 컨텍스트 부족이며, 개별 신호들 사이의 간격을 악용하는 공격이 증가하고 있다.

베네수엘라 국적의 5명이 미국 연방법원에서 ATM 잭팟팅 공격 시도 혐의로 유죄를 인정했다. 이들은 2025년 12월 캔자스주 와메고와 맨해튼의 ATM에 악성소프트웨어를 설치하여 현금을 무단으로 인출하려 시도했으나 두 건 모두 실패했다. FBI는 2020년 이후 미국 내 ATM 잭팟팅 사건이 1,900건 발생했으며, 2025년 한 해만 700건 이상이 보고되어 2,000만 달러 이상의 손실이 발생했다고 경고했다.
해당 캠페인은 명령제어(C2) 서버를 동적으로 업데이트하기 위해 EtherHiding을 사용합니다. 이를 통해 블록체인을 공격자가 제어하는 주소록으로 악용하고 있습니다.

Langflow의 CVE-2026-0768과 Ruby on Rails의 CVE-2026-66066 두 가지 중요 취약점이 적극적으로 악용되고 있습니다. Langflow 취약점은 코드 검증기의 인증되지 않은 원격 코드 실행 결함으로, 약 360건의 악용 이벤트가 관찰되었으며 공격자들은 환경 변수, OpenAI API, AWS 접근 정보 등 귀중한 자격증명과 접근 경로를 식별하도록 설계된 명령어를 실행했습니다. Langflow 공격은 주로 러시아에서 발생하여 영국의 시스템을 대상으로 했으며, Ruby on Rails 공격은 싱가포르, 이스라엘, 영국의 시스템을 대상으로 했습니다.