JFrog Artifactory의 심각한 취약점 CVE-2026-82329가 공개 후 며칠 만에 실제 공격에 악용되고 있는 것으로 보도되었다. 이 인증 우회 취약점은 기본 설정에서 인증되지 않은 공격자가 관리자 권한을 획득할 수 있으며, JFrog는 8월 28일 클라우드 인스턴스에 패치를 배포했고 자체 호스팅 환경 사용자에게 업데이트를 권고했다. WatchTowr은 공격자들이 이미 관리자 토큰을 생성하는 방식으로 이 취약점을 악용하고 있다고 보고했다.

중국 연계 사이버 첩보 그룹 Fire Ant가 Cisco IOS XR 라우터를 표적으로 삼아 네트워크 트래픽을 수집하고 활동 증거를 은폐하는 공격을 수행했다. 공격자들은 TACACS 인증 인프라와 Linux 관리 호스트도 침해하여 고가치 환경으로의 접근 경로를 탐색했으며, 로깅 억제 및 설정 활동 은폐를 시도했다. 이번 활동은 한 조직의 신뢰할 수 있는 인프라에 대한 접근이 다른 고가치 환경으로의 경로를 노출할 수 있는 '목표 뒤의 목표' 시나리오를 만들어낼 수 있음을 보여준다.

해커들이 가짜 Claude Opus 5 데스크톱 애플리케이션을 통해 RevStealer 악성코드를 배포하고 있습니다. 이 악성코드는 비밀번호, 브라우저 데이터, 암호화폐 지갑 정보를 탈취하도록 설계되었으며, GitHub의 가짜 프로젝트를 통해 배포됩니다. RevStealer는 50개 이상의 암호화폐 지갑을 대상으로 하며, 가상머신 탐지, 지역 언어 설정 확인, CAPTCHA 등의 기법으로 분석을 회피합니다.
베네수엘라 국적의 5명이 ATM 잭팟팅 공격으로 현금자동인출기를 비우려고 시도한 혐의로 유죄를 인정했다. 루이스 알베르토 벨라스케스-아르티가스, 로이더 아드리안 피게라-페레즈, 하비에르 메히아 주니어, 가브리엘 알렉산드로 코랄레스-가르시아, 이탈로 리잔드로 코랄레스-카리요는 모두 은행 절도 음모 혐의 1건에 대해 유죄를 인정했으며, 벨라스케스-아르티가스는 이미 9개월의 징역형을 선고받았다. 이들은 2025년 12월 캔자스주 와메고와 맨해튼에서 ATM에 악성코드를 설치하려다 실패했으며, 이 시도들은 감시카메라에 기록되었다. FBI는 지난해 ATM 잭팟팅 사건으로 2천만 달러 이상이 도난당했다고 경고했다.
의료기술 회사 Aesto Health에서 950만 명 이상의 개인정보와 건강정보가 유출되는 데이터 침해 사고가 발생했다. 회사는 2025년 12월 18일 AWS 인프라의 무단 접근을 발견했으며, 조사 결과 12월 2일부터 18일 사이에 이름, 사회보장번호, 운전면허증 번호, 생년월일, 금융계좌번호, 의료정보, 건강보험정보 등이 탈취된 것으로 확인되었다. 회사는 미국 보건복지부(HHS)에 954만 683명이 영향을 받았다고 통보했으며, 여러 주의 최소 24개 의료기관 클라이언트가 이 사건의 영향을 받았다.

AI 안전성 연구 비영리 단체인 METR은 외부 공격자가 시스템에 무단 접근을 시도한 두 건의 보안 침해 사고를 공개했다. 2026년 3월 발생한 사고에서는 연구원의 개인 EC2 인스턴스에 발생한 취약점으로 인해 공개 모델 추론용 API 키가 탈취되었으며, 공격자는 약 3주 동안 약 60만 달러 상당의 API 크레딧을 무단 사용했다. 이어 5월에는 노출된 엔드포인트를 통한 내부 데이터 접근 시도가 있었으나 실패했으며, 두 사고 모두 민감한 정보의 유출은 없었던 것으로 확인됐다.
WatchGuard가 원격 코드 실행(RCE) 및 계정 탈취로 이어질 수 있는 치명적 보안 결함 5개를 포함해 20여 개 이상의 취약점에 대한 패치를 배포했습니다. 이 중 3개는 인증 없이 RCE가 가능한 Fireware OS의 iked 프로세스 취약점이며, 나머지 2개는 Mobile Security 기능의 epm 서비스 결함 및 WatchGuard Dimension 계정 탈취 취약점(모두 CVSS 9.3점)입니다. 해당 취약점들은 Fireware OS 2026.2.2, 12.12.2, 12.5.20 및 Dimension 2.3.1 버전에서 해결되었으며, 현재까지 실제 공격에 악용된 사례는 확인되지 않았습니다.

주간 다운로드 수가 약 15만 회에 달하는 인기 npm 패키지가 공급망 공격을 받아 악성코드가 포함된 10개의 버전이 배포되었습니다. Socket.dev 분석에 따르면 이번 공격은 'Mini Shai-Hulud' 캠페인의 일환으로, GitHub Actions 워크플로의 취약점을 악용해 풀 리퀘스트의 비인가 코드를 신뢰할 수 있는 ID로 자동 빌드 및 서명했습니다. 설치 시 실행되는 악성 페이로드는 프로젝트 파일, 프로세스 메모리, 클라우드 메타데이터 및 CI 환경에서 자격 증명과 접근 토큰을 탈취합니다.

마이크로소프트는 9월 1일부터 클라우드 IAM 서비스인 Entra ID의 기본 인증 방식으로 패스키를 적용하며, 2027년 2월 1일까지 SMS 및 음성 기반 인증 지원을 중단할 계획입니다. 패스키는 암호화 키 쌍을 통해 작동하여 공유 비밀을 없앰으로써 피싱 공격에 대한 저항력을 크게 높여줍니다. 다만 레거시 애플리케이션 지원 및 기기 관리 문제 등으로 인해 당분간 기업 환경에서는 비밀번호와 패스키가 혼용되는 하이브리드 형태가 지속될 것으로 전망됩니다.
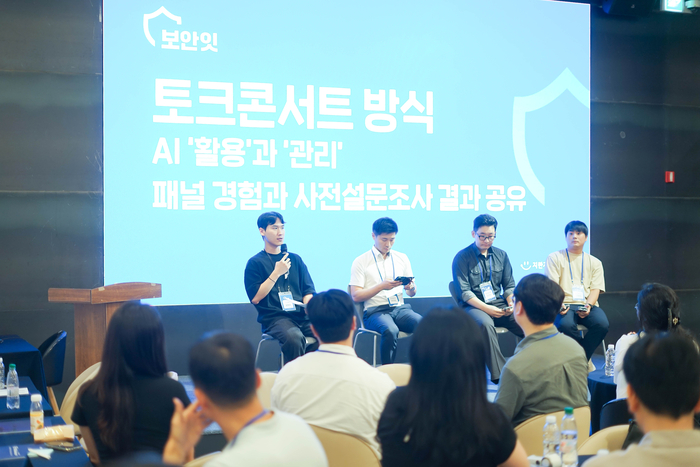
지란지교소프트의 실무 보안담당자 커뮤니티 '보안잇' 20회가 열려 제조·의료·금융 등 다양한 업종의 IT 및 정보보안 담당자들이 모여 생성형 AI 활용 및 관리 방식을 공유했다. 설문조사 결과 대다수가 생성형 AI를 사용 중이나 이용 기준 마련에는 차이를 보였으며, 개인정보 및 민감정보 입력 차단이 시급한 과제로 꼽혔다. 2024년 3월 4명으로 시작된 보안잇은 20회 만에 누적 참석자 400명 규모로 성장하여 실무 경험과 보안 고민을 나누는 소통 창구로 자리 잡았다.

해커들이 Composer 도구를 통해 배포된 악성 웹사이트 테마에 숨겨진 코드를 이용해 iPhone 사용자를 대상으로 스파이웨어 및 암호화폐 지갑 탈취 공격을 진행 중이다. Socket.dev의 보고에 따르면 베트남 영화·만화 스트리밍 사이트에 숨겨진 13개의 악성 테마 패키지가 발견되었으며, 공격자는 JavaScript 로더를 추가하여 방문자의 기기와 참조 출처를 확인한 후 iPhone 사용자에게만 특정 WebKit 취약점(CVE-2025-31277, CVE-2025-43529)을 이용한 익스플로잇을 전달한다. 이 캠페인은 사이트 운영자도 감염될 수 있으며, 피해자의 개인 기기 데이터와 지갑 복구 정보가 노출될 수 있다.
한컴위드社가 AnySign4PC 제품의 Improper Input Validation 취약점을 해결한 보안 업데이트를 발표했다. 1.1.5.0 이상 1.1.5.1 이하 버전의 사용자는 1.1.5.3 버전으로 업데이트할 것을 권고한다.