위협 행위자들은 이제 DNS TXT 레코드와 브라우저 캐시 프리패칭(pre-fetching)을 사용하여 악성 페이로드를 숨기고 있습니다. 이로 인해 공격의 초기 단계를 탐지하는 것이 더욱 어려워졌습니다.
Pwn2Own Ireland 2026 해킹 대회 첫날, 보안 연구원들이 32개의 제로데이 취약점을 악용하여 총 38만 8,500달러의 상금을 획득했다. 참가자들은 삼성 갤럭시 S26을 두 차례 해킹하는 데 성공했으며, 스마트 조명 허브, AI 데이터베이스, 프린터, 스마트 스피커 등 다양한 기기를 대상으로 취약점 공격을 시연했다. 이번 대회에서 악용된 취약점들은 벤더사에 전달되며, 보안 업데이트 배포를 위해 90일의 유예 기간을 거친 후 공개될 예정이다.
현재 상황은 결함 및 악용 가능성을 식별하는 추세를 보여줍니다. 이러한 추세는 인공지능(AI)과 결정론적 검증을 활용하는 방향으로 나아가고 있습니다. 궁극적으로 이를 통해 위험 평가를 제공하게 됩니다.
IANS의 CISO 연구 담당 수석 디렉터인 Nick Kakolowski가 비디오 인터뷰를 통해 인공지능(AI)이 보안 분야에 미치는 영향을 논의했습니다. 그는 AI가 예산, 투자 수익률(ROI) 및 보안 팀 내부의 변화에 어떻게 작용하는지 설명했습니다.
'BigDiskBuster'라는 개념 증명(PoC) 사이버 기법은 마이크로소프트 디펜더(Microsoft Defender)가 정상적으로 실행되는 상태에서 업데이트를 차단합니다. 이 기법은 별도의 익스플로잇 없이도 조용히 바이러스 탐지 공백을 만들어냅니다. 완전한 EDR 무력화 도구는 아니지만 서비스가 정상 작동하는 것처럼 보이게 하여 탐지를 우회합니다.

Apache Struts에서 원격 코드 실행, 서비스 거부(DoS) 및 의도치 않은 데이터 노출을 유발할 수 있는 4가지 보안 취약점이 발견되었습니다. 주요 문제로는 레거시 RESTful 액션 매퍼의 OGNL 인젝션(CVE-2026-104711), BigDecimal 속성을 통한 리소스 고갈(CVE-2026-104712), REST 플러그인의 메모리 고갈(CVE-2026-104713) 등이 있으며 현재까지 실제 악용 사례는 확인되지 않았습니다. 취약점 노출 여부는 애플리케이션 구성에 따라 다르며, 문제를 해결하려면 Struts 7.4.0 이상 또는 6.12.0 이상 버전으로 업데이트해야 합니다.
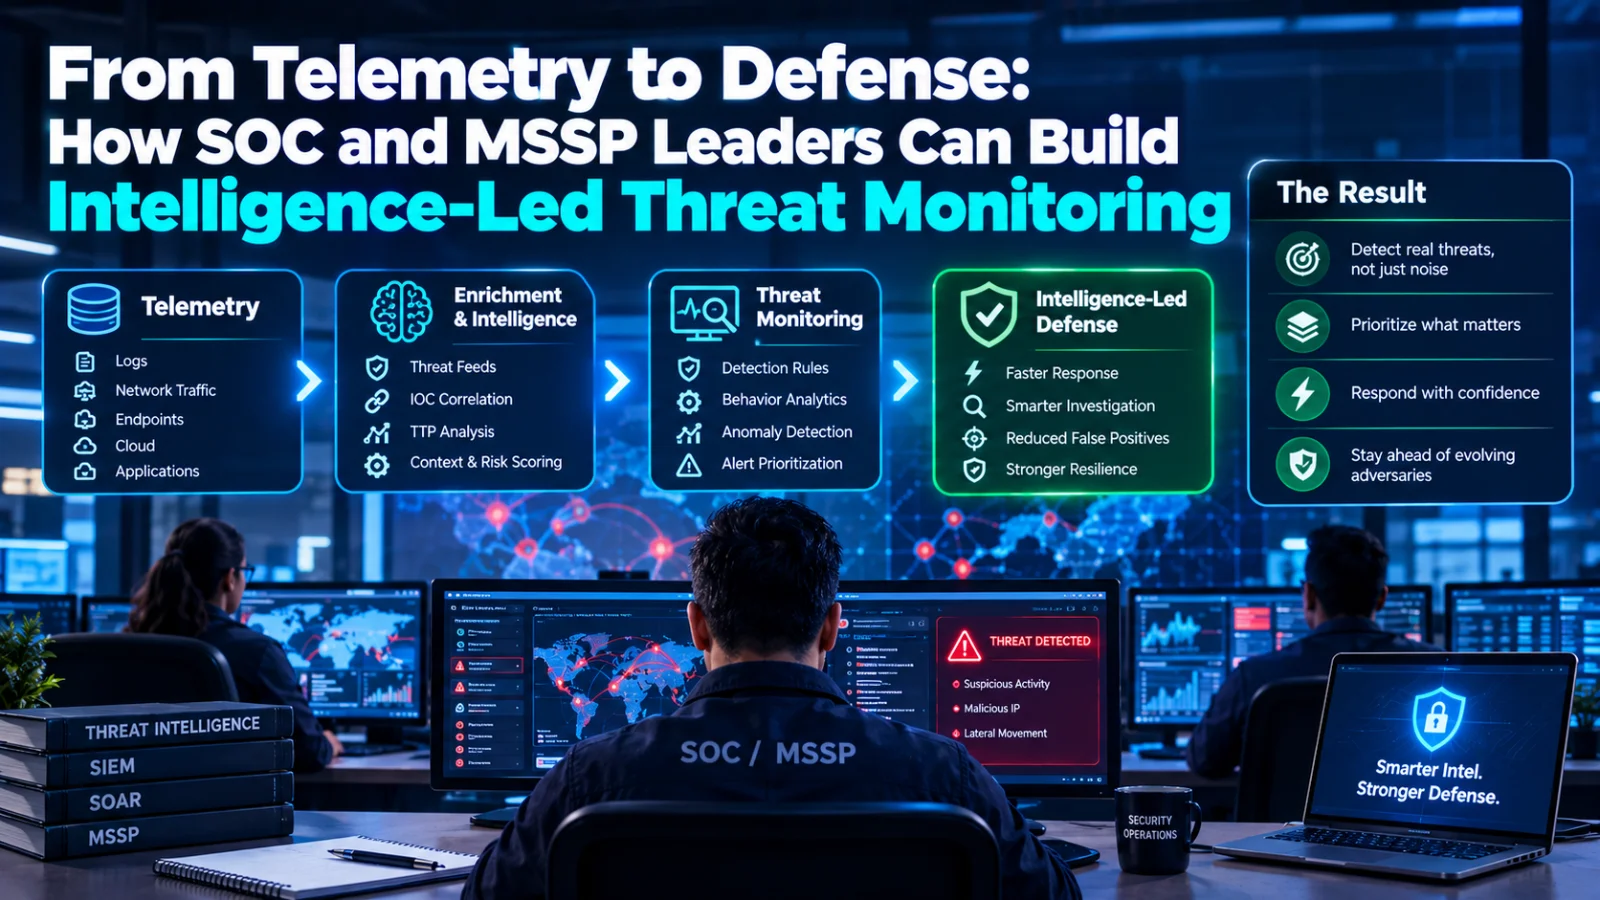
보안 운영 센터(SOC)와 관리형 보안 서비스 제공업체(MSSP)는 단순한 로그 수집을 넘어 실제 인텔리전스 기반의 위협 모니터링을 구축해야 합니다. 이를 통해 평균 복구 시간(MTTR)을 단축하고 분석가의 업무 효율을 높이며 보안 사각지대를 줄일 수 있습니다. 특히 지속적인 위협 모니터링 과정과 YARA 및 Sigma 규칙 등을 작성하는 탐지 엔지니어링을 상호 연결하여 탐지 논리를 개선하는 것이 중요합니다.
광고 계정 관리자를 표적으로 삼아 가짜 ChatGPT, Gemini, Claude, Perplexity 사이트를 이용해 로그인 자격 증명과 다중 인증(MFA) 코드를 훔치는 새로운 피싱 캠페인이 발견되었습니다. 공격자들은 최근 출시된 Meta의 Muse AI 에이전트를 사칭하며, 피해자가 계정을 연결하도록 유도해 정교한 가짜 브라우저 창(BitB)을 띄우는 수법을 사용합니다. 보안 기업 Island의 연구원들에 따르면, 이 공격 키트는 다양한 운영체제에 맞춰 인터페이스를 조정하며 실제 운영자가 개입해 실시간으로 비밀번호나 MFA 코드를 요구하는 것으로 나타났습니다.
마이크로소프트는 보안 강화를 위해 아웃룩(Outlook)의 첨부 파일 차단 목록에 '.msix' 및 '.msixbundle' 파일 형식을 추가합니다. 이 변경 사항은 익스체인지 온라인(Exchange Online)의 새로운 윈도우용 아웃룩과 웹용 아웃룩에 적용되며, 기본적으로 사용자는 악성 패키지 설치를 방지하기 위해 해당 확장자를 가진 첨부 파일을 다운로드하거나 열 수 없게 됩니다. 2026년 11월 초중순으로 예정된 배포 전에 관리자가 OwaMailboxPolicy의 AllowedFileTypes 속성을 수정하여 예외적으로 해당 파일 형식을 허용할 수 있습니다.
시스코(Cisco)는 2026년 6월 29일 약 4억 달러에 Astrix Security 인수를 완료했으며, 해당 기업의 비인간(non-human) 신원 및 AI 에이전트 보안 기능을 자사 제품에 통합할 계획입니다. 2026년 설문조사에 따르면 IT 및 보안 전문가의 65%가 지난 12개월 동안 최소 한 건의 AI 에이전트 관련 보안 사고를 겪은 것으로 나타났습니다. 이에 따라 본 기사는 비인간 신원 거버넌스 및 런타임 권한 부여를 위해 Astrix를 대체할 수 있는 5가지 플랫폼과 독립적인 워크로드 신원 플랫폼인 Aembit을 비교 평가합니다.
글로벌 패션 소매업체 ASOS의 고객들이 ASOS 앱을 통해 회사의 Snowflake 인스턴스가 해킹되었다고 주장하는 푸시 알림을 받았습니다. 해킹을 주장하는 'Xuanye group'은 결제 정보가 안전하다고 밝혔으며, ASOS 측은 고객 소통용 제3자 플랫폼과 관련된 무단 활동을 조사 중이라고 확인했습니다. ASOS는 이름과 연락처 등 기본 개인 정보가 유출되었을 수 있으나 결제 카드 정보나 계정 비밀번호는 영향을 받지 않은 것으로 보인다고 덧붙였습니다.
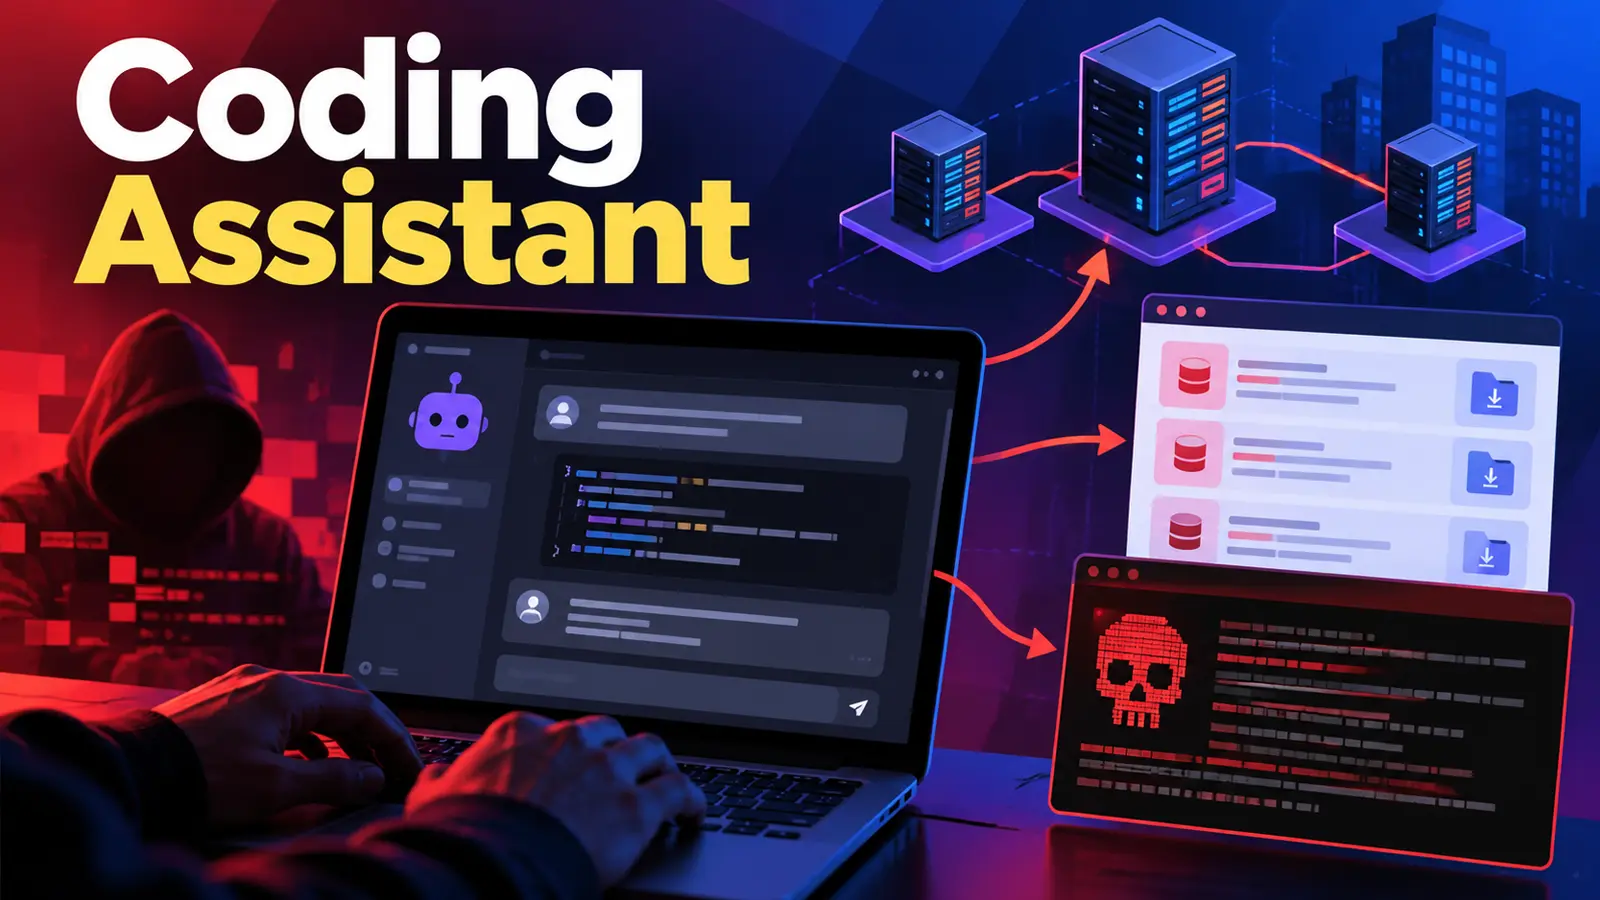
'Azazel'이라는 랜섬웨어 공격자가 'Gentlemen' 랜섬웨어 그룹과 협력하여 AI 코딩 어시스턴트를 기업 네트워크 공격 채널로 악용했다. CloudSEK 연구원들에 따르면, 공격자는 모델 컨텍스트 프로토콜(MCP)을 통해 리버스 셸 핸들러를 AI 어시스턴트 내부 도구로 등록하여 원격 명령을 실행하고 랜섬웨어 노트를 확인했다. 2026년 10월 5일에 발표된 이 캠페인은 물류, 보험, 제약 등 6개국의 20여 개 조직에 피해를 입혔으며, AI가 단순한 코드 작성 지원을 넘어 직접적인 공격 실행에 사용될 수 있음을 보여준다.