마이크로소프트(MS)가 관리자가 식별된 모든 외부 봇의 회의 참여를 자동으로 차단할 수 있는 새로운 팀즈(Teams) 회의 보호 정책을 도입합니다. 이 기능은 관리자가 활성화한 후 특정 사용자나 그룹에 정책을 할당하여 적용할 수 있으며, 8월 말 타깃 릴리스를 거쳐 9월 말 전 세계에 공식 배포될 예정입니다. 이를 통해 위협 행위자가 제어하는 악성 앱이나 승인되지 않은 타사 봇이 회의에 몰래 접근하여 발생할 수 있는 보안 위험을 줄일 수 있습니다.
중소벤처기업부가 총괄하는 스타트업 지원 플랫폼 '모두의창업'에서 암호화 키 관리 실패로 인한 데이터 유출 사고가 발생했습니다. 조사 결과, API 내에 암호화 키가 포함되어 노출되면서 웹 크롤링 등을 통해 합격자 약 5,000명의 이메일 주소, 평가 의견, 창업 아이디어 요약 등이 유출된 것으로 확인되었습니다. 당국은 이미 암호화된 데이터였음에도 복호화 키가 API 응답을 통해 함께 노출되어 정보가 노출되는 원인이 되었다고 설명했습니다.
CISO(최고정보보호책임자)의 재임 기간이 타 임원진보다 짧은 주요 원인으로 채용 시에는 기술적 역량을 요구받고 평가 시에는 비용, 성장, 브랜드 보호 등 비즈니스적 관점으로 판단되는 이중 잣대가 지목됩니다. 맥킨지(McKinsey) 조사에 따르면 기술 구매자의 절반 이상이 데이터 프라이버시와 규정 준수를 최우선 고려 사항으로 꼽았으며, 보안 부족은 공급업체 교체의 1위 이유로 나타났습니다. 이처럼 보안이 비즈니스 성패와 신뢰에 직결됨에도 불구하고, 많은 CISO가 보안 업무를 비즈니스 성장과 직접 연결하여 입증하는 데 어려움을 겪고 있습니다.

보안 기업 ReliaQuest는 공격자가 자사 보안팀 직원을 사칭한 보이스피싱(vishing)과 위조 SSO 포털을 통해 직원 계정 탈취를 시도한 사회공학적 공격을 공개했습니다. 한 직원이 속아 비밀번호를 입력하고 MFA 승인을 완료하면서 공격자가 신원 대시보드의 임시 세션을 획득했으나, 이는 조회 전용 권한에 불과했습니다. ReliaQuest는 기기 신뢰(device-trust) 등 다층 보안 제어를 통해 내부 애플리케이션, 비즈니스 시스템 및 고객 데이터로의 추가 접근을 차단하고 세션을 즉시 종료했다고 밝혔습니다.
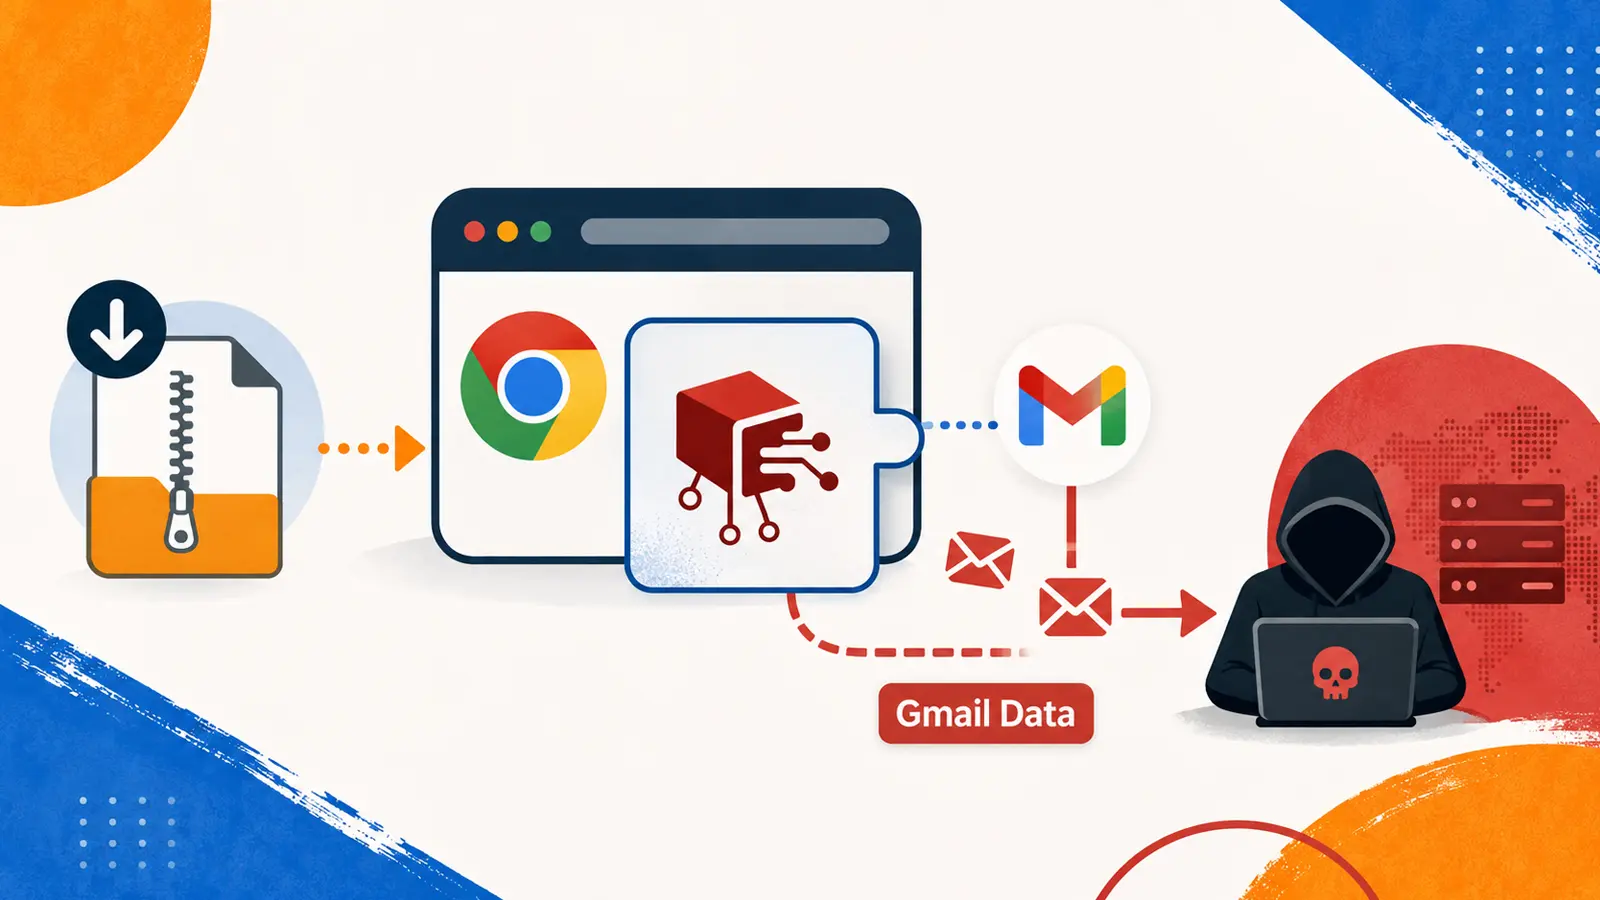
보안 기업 Enki의 분석에 따르면 김수키(Kimsuky) 해킹 그룹이 크롬 확장 프로그램을 활용해 Gmail 데이터를 자동으로 탈취하는 사이버 스파이 활동을 전개했습니다. 공격자들은 피싱 이메일의 악성 바로가기(LNK) 파일을 통해 시스템에 침투한 뒤 사용자의 이메일 본문, 첨부파일, 키 입력을 탈취하고 원격 접속을 시도했습니다. 특히 해당 악성 확장 프로그램의 코드 내부에는 한국어 주석과 이모지 등이 포함되어 있어 생성형 AI를 활용해 제작된 것으로 분석되었습니다.
보안 연구원들이 안드로이드 기기를 장악하고 금융 사기를 수행하도록 설계된 뱅킹 트로이목마 'ToxicPanda 2.0'을 발견했습니다. 이 악성코드는 안드로이드 접근성 서비스를 악용하여 가짜 오버레이 화면을 띄우고, PIN 번호 및 금융 자격증명을 탈취하며 원격 제어를 통해 감염된 기기 내부에서 직접 부정 거래를 수행합니다. 주로 사회공학적 기법을 통해 악성 앱을 사이드로딩하도록 유도하며, 감염 시 은행 앱 세션과 기기를 온전히 장악당할 위험이 있습니다.
10만 개 이상의 웹사이트에 설치된 워드프레스 플러그인 Everest Forms에서 CVSS 9.8의 심각한 취약점(CVE-2026-19598)이 발견되었습니다. 3.0.9.5 미만 버전에 존재하는 이 결함은 파일 업로드 처리 로직의 검증 부족으로 인해 인증되지 않은 공격자가 임의의 PHP 웹셸을 업로드하고 원격 코드를 실행할 수 있게 합니다. 이를 통해 공격자는 관리자 계정 생성, 데이터베이스 탈취, 파일 삭제 등 사이트를 완전히 장악할 수 있으므로 관리자는 즉시 3.0.9.5 이상 버전으로 업데이트해야 합니다.
금전적 동기를 가진 위협 행위자 'Doubloon Dredger'가 무료 Notion 계정과 악성 PDF, 기기 코드 피싱을 악용해 조직의 인증 토큰을 탈취하고 있는 것으로 확인되었습니다. 공격자는 고위 임원을 사칭한 가짜 계정으로 합법적인 Notion 인프라를 통해 문서 공유 알림을 전송함으로써 DKIM, SPF, DMARC 보안 검사를 우회했습니다. 수신자가 알림 내 악성 PDF 링크를 클릭하면 피싱 서비스 플랫폼인 EvilTokens의 기기 코드 수집 페이지로 연결되어 Microsoft 계정 인증 토큰이 탈취되는 구조입니다.
네덜란드 데이터 보호 당국은 우버가 오류를 검토하는 사람의 개입 없이 자동화된 소프트웨어로 운전기사 계정을 정지해 EU의 일반 개인정보 보호법(GDPR)을 위반했다며 8억 2,500만 유로(약 9억 6,400만 달러)의 과징금을 부과했습니다. 당국은 완전 자동화된 의사결정을 금지하는 규정을 위반하고 운전기사들에게 이를 제대로 알리지 않은 행위가 2018년부터 2022년 사이에 발생했다고 밝혔습니다. 이에 대해 우버는 이미 수년 전 중단된 과거 정책을 조사한 것이라며 결정에 불복해 항소하겠다고 밝혔습니다.

보안 연구진이 후속 페이로드를 전달하고 랜섬웨어 그룹에 접근 권한을 판매하는 데 사용되는 신종 악성코드 제품군 'WordlistLoader'와 'SynkLoader'를 발견했습니다. Gen Digital에 따르면 WordlistLoader는 가짜 CAPTCHA 인증을 가장하는 ClickFix 기법을 사용하는 ClearFake 캠페인을 통해 Amatera 스틸러를 유포하는 데 활용되고 있습니다. 공격자들은 침해된 웹사이트에 악성 자바스크립트를 주입하고 블록체인 스마트 계약을 활용하는 EtherHiding 기법 및 CDN을 악용하여 악성 명령어를 실행하도록 유도합니다.

공격자가 IT 헬프데스크 직원을 사칭하여 Microsoft Teams 피싱을 통해 신종 악성코드 'SynkLoader'를 유포하는 공격이 발견되었습니다. 피해자는 Azure Blob Storage에서 'PowerShell Cleaner'로 위장한 MSI 파일을 다운로드하도록 유도되며, 설치된 악성코드는 시스템 정보 수집, 메모리 기반 명령 실행, 예약된 작업을 통한 지속성 유지 등을 수행합니다. Expel 분석가들은 이 툴킷이 피해자 정보를 수집해 C2 서버로 전송하고 기업 네트워크 침투로 이어질 수 있다고 분석했습니다.
개발자 맷 캘러핸은 알리익스프레스 웹페이지를 방문할 때 블루투스 헤드폰 재생이 중단되는 현상을 조사하던 중, 알리바바가 오디오 핑거프린팅 기술을 사용해 사용자를 추적하고 있음을 발견했다고 주장했습니다. 해당 웹페이지의 난독화된 스크립트는 무음 오디오 파형을 생성 및 처리하는 WebAudio 방식을 활용하여 탭 음소거 기능으로도 차단되지 않는 방식으로 작동했습니다. 또한 스크립트 코드 내에서 화면 크기, 기기 메모리, 브라우저 플러그인, WebGL 렌더링, 마우스 이벤트 등의 정보를 수집하고 암호화하여 텔레메트리 서비스로 전송하는 정황도 확인되었습니다.