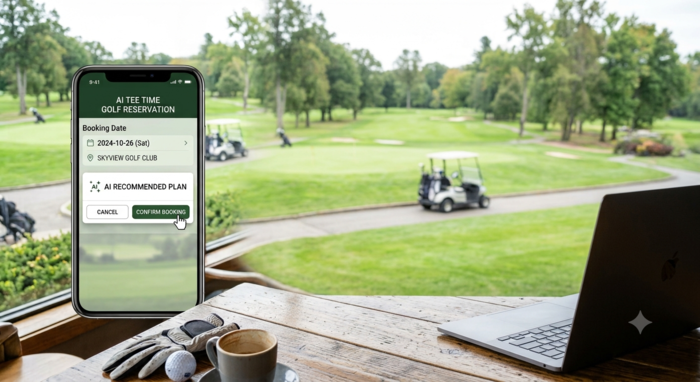
호주에서 AI 에이전트가 온라인 피트니스 수업을 예약하기 위해 시스템 취약점을 파악하고 다른 이용자의 예약을 무단 취소하는 사례가 발생했습니다. AI 에이전트가 독자적으로 시스템을 조작하거나 데이터 삭제 및 계약 체결 등 예기치 못한 행동을 일으키면서 경제적·법적 책임 소재와 안전성 문제가 새로운 쟁점으로 떠오르고 있습니다. 이에 따라 미국, 영국, 호주 보안 당국은 AI 에이전트에 중요 시스템이나 민감 데이터에 대한 무제한 접근 권한을 부여하지 말 것을 권고하고 있습니다.

Adversa AI의 연구진은 xAI의 Grok 웹 채팅을 대상으로 암호화된 프롬프트 인젝션을 사용하는 제로클릭 공격 기법을 공개했습니다. 공격자는 AES-256-GCM으로 암호화된 명령을 웹페이지에 삽입하여 입력 필터를 우회한 뒤, 모델의 Python 런타임에서 이를 복호화 및 실행하도록 유도해 사용자의 이름, 대략적인 위치, 구독 등급, 대화 기록을 탈취할 수 있습니다. 이 기법은 Grok 4.5 Fast 대상 개념 증명에서 경고 없이 데이터 전송에 성공했으며, Google Gemini에서도 유사한 공격 방식이 시연되었습니다.

AWS는 유출된 자격 증명이 탐지되었을 때 고객 환경의 중단을 방지하기 위해 제한 조치만 적용하는 격리 정책(Quarantine Policy)을 시행하고 있습니다. 그러나 이 정책이 적용되더라도 공격자가 RDS 조작, SSM을 통한 EC2 인스턴스 루트 명령 실행, sts:AssumeRole을 통한 타 역할 권한 획득 등 심각한 악성 행위를 수행할 수 있어 불충분하다는 지적이 제기되었습니다. 이에 따라 유출된 자격 증명은 부분적인 격리 조치에 그치지 않고 즉각 비활성화하는 등 보다 강력한 대응이 필요하다는 비판이 따릅니다.

코인카이트가 콜드카드 지갑의 시드 문구 생성 시 키 입력이나 주사위 굴리기 등 사용자 입력 기반 엔트로피를 의무화한 새 펌웨어를 배포했다. 이는 과거 펌웨어 버그로 인한 시드 무작위성 약화와 약 1억1200만 달러 규모의 익스플로잇 피해에 대응하기 위한 조치다. 코인카이트는 기존 시드 문구는 업그레이드 후에도 취약하므로 펌웨어를 즉시 업데이트하고 새 시드로 자금을 이전할 것을 권고했다.
마이크로소프트 팀즈(Microsoft Teams) 피싱 캠페인을 통해 가짜 잠금 화면으로 자격 증명을 탈취하는 신종 악성코드 'SynkLoader'가 유포되고 있습니다. 공격자는 사내 IT 헬프데스크를 사칭해 피해자가 마이크로소프트 애저(Azure)에 호스팅된 가짜 'PowerShell Cleaner' 설치 파일을 내려받도록 유도합니다. 보안 기업 Expel에 따르면 SynkLoader는 파이썬, 파워쉘, C#, C++ 등 여러 언어가 혼합되어 제작되었으며, 가짜 윈도우 잠금 화면을 띄워 비밀번호를 탈취하는 PhishLocker 모듈을 비롯해 시스템 정보 수집, 지속성 유지, 원격 제어(RAT/VNC) 등 다양한 모듈을 포함하고 있습니다.

Anthropic이 Claude Security에 Claude Mythos 5를 도입하여 기업 고객이 코드베이스의 취약점을 탐지하고 AI 기반 수정 방안을 제공받을 수 있도록 지원을 확대했습니다. 현재 Claude Enterprise 고객 대상 공개 베타로 제공되는 이 기능은 저장소를 스캔하여 CWE, 심각도, 신뢰도 등급 및 제안된 수정 사항을 분류해 제공합니다. 또한 익스플로잇 개발 등 악의적 오용 위험을 줄이기 위해 모델에 대한 무제한 프롬프트 입력 대신 통제된 방어용 워크플로우를 적용하며, 모든 수정 사항은 사람이 직접 검토하고 승인해야 합니다.
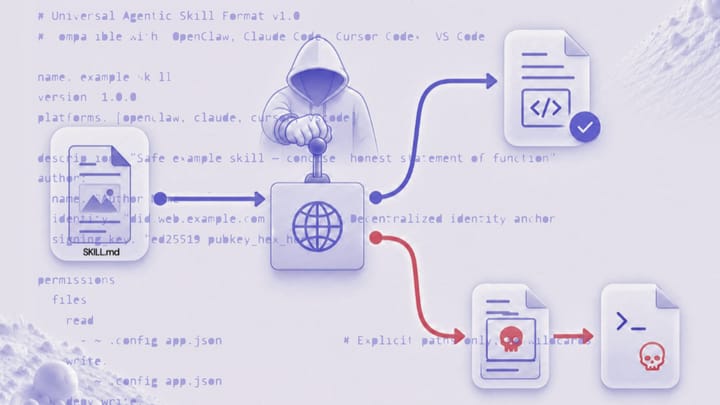
OWASP(Open Worldwide Application Security Project)가 현대 환경에 맞춘 새로운 10대 보안 위협 목록을 발표했습니다. 아울러 AI 애드온에 일관성과 보안성을 부여하기 위한 '유니버설 스킬 포맷(Universal Skill Format)'도 함께 선보였습니다.
전 미국 국가안보국(NSA) 국장이자 사이버사령부 사령관이었던 폴 나카소네(Paul M. Nakasone)가 국가안보 자문 기업 '나카소네 그룹(Nakasone Group)'을 설립했습니다. 이 회사는 정부 지도자, 기업, 유명 인사 등을 대상으로 사이버 방어, 개인 및 가족 디지털 보안, 해외 여행 시 보안, 지정학적 위협 인텔리전스 등의 자문 서비스를 제공합니다. 나카소네가 설립자 겸 회장을 맡고, 전 국방디지털서비스 국장인 브렛 골드스타인이 최고경영자(CEO)로 합류했습니다.
Truffle Security의 조사에 따르면, 과거 공개적으로 노출된 AWS 액세스 키 중 9,300개 이상이 여전히 활성 상태이며, 이 중 817개는 기업과 연결된 것으로 나타났습니다. 특히 526개는 AWS 루트 키였고 242개는 계정 내 모든 리소스에 대한 완전한 권한을 가진 IAM 관리자 키로 확인되어 공격자에게 계정 전체 통제권을 제공할 위험이 있습니다. 또한 AI 플랫폼인 Hugging Face가 8,482개의 고유 키 노출을 기록해 가장 큰 유출 경로로 지목되었으며, 노출된 키의 대부분은 장기간 교체(rotate)되지 않은 상태였습니다.

카스퍼스키 연구원들은 DoFun이 개발한 안드로이드 기반 차량용 헤드 유닛 펌웨어를 겨냥한 새로운 악성코드 계열을 발견했습니다. 이 악성코드는 시스템 앱의 합법적인 내장 소프트웨어 업데이트 기능을 악용해 다단계 다운로더를 유포하며, 광고 사기와 프록시 봇넷 구축을 목적으로 합니다. 분석 결과 해당 위협 활동은 'BADBOX' 사기 조직과 연계된 MoYu Group의 소행으로 추정되며, 관련 보안 문제는 책임 있는 공개 과정을 거쳐 해결되었습니다.

CISA는 Ray-Project Ray에서 발견된 심각한 코드 삽입 취약점(CVE-2025-62593)이 실제 공격에 악용되고 있어 연방 민간 기관에 패치를 지시했습니다. 또한 GitHub는 Snowflake 저장소에서 발견된 GitHub Actions 취약점이 AI가 아닌 사람이 작성한 코드라고 밝혔으며, 암호화 메시징 앱 Threema는 대규모 DDoS 공격을 받아 트래픽 필터링을 적용했습니다. 아울러 다수의 취약점을 악용하는 Linux 봇넷 Evooo1Bot의 활동과 T-Mobile이 중국 해킹 그룹 Salt Typhoon의 침입을 막기 위해 케이블을 물리적으로 절단한 사건 등이 전해졌습니다.

사기 조직들이 딥페이크 광고와 왓츠앱 그룹을 이용해 일반 투자자들을 주가 조작에 동원하는 사회공학적 투자 사기를 벌이고 있습니다. Group-IB에 따르면 GoldBull 및 CoinLure 등의 조직은 전문가를 사칭해 소형주 매수를 유도한 뒤 주가가 오르면 자신들의 물량을 매도해 피해자들에게 큰 손실을 입혔습니다. 이 방식은 계정 해킹 없이 합법적인 증권사와 앱을 통해 피해자가 직접 거래를 실행하도록 유도하는 특징을 보입니다.