사이버보안 회사 Atalanta가 인공지능 기반 도구 'Argo'를 출시했으며, 이는 2022년 러시아의 위성통신 해킹 공격으로부터 Viasat의 위성통신 네트워크를 보호하는 데 사용되고 있다. 이 기술은 '소프트웨어 이해'라 불리는 복잡한 수학과 인공지능을 결합하여 소프트웨어와 인터넷 연결 시스템의 취약점을 더 포괄적으로 분석할 수 있는 최초의 상용 시스템이다. 또한 미국 에너지부의 자율 원자로 개발 프로젝트인 Genesis Mission에도 적용되고 있으며, 업계 전문가들은 이 기술이 향후 새로운 기능 테스트의 표준 개발 도구가 될 것으로 예상하고 있다.
CISA가 연방 기관들에 MLflow의 중대 취약점(CVE-2026-64849)을 악용하는 위협 행위자들에 대해 경고했다. 이 DNS 리바인딩 SSRF 우회 취약점은 인증 없이 내부 서비스나 클라우드 메타데이터에 접근할 수 있으며, 버전 3.15.0에서 패치되었다. CISA는 이 취약점을 야생에서 악용되는 결함 목록에 추가했으며, 미국 연방 민간 행정부 기관들에 2주 내에 MLflow 인스턴스를 보안하도록 명령했다.

Cycode의 보안 연구원들이 NASA/JPL의 오픈소스 AMMOS Instrument Toolkit의 운영자 콘솔인 AIT-GUI에서 치명적인 취약점 연쇄(GHSA-p9r8-2q67-fp86, CVSS 9.4)를 발견했습니다. 이 결함은 AIT-GUI가 기본적으로 인증, 권한 부여 및 CSRF 보호 없이 모든 네트워크 인터페이스에 바인딩되어 있어, 인증되지 않은 공격자가 우주선 및 기기에 임의 명령을 전송하거나 경로 순회를 통해 서버 측 스크립트를 실행할 수 있게 합니다. 해당 취약점은 AIT-GUI 2.5.1 및 이전 버전에 영향을 미치며, 최신 버전인 2.5.2에서 패치되었습니다.

사이버범죄자들이 Claude, ChatGPT, Copilot 등 신뢰받는 AI 도구의 이름을 악용하여 사용자들을 악성코드에 감염시키고 있다. Sophos 연구팀이 1년간의 탐지 및 대응 조사를 검토한 결과, 38건의 AI 관련 악의적 활동 중 30건이 소프트웨어 사칭이었으며, 특히 Claude가 26건에서 가장 많이 악용되었다. 공격자들은 가짜 다운로드 페이지, 브라우저 확장 프로그램, 검색 광고를 통해 백도어, 비밀번호 탈취 악성코드, 브라우저 하이재커를 배포하고 있으며, InstallFix 사회공학 기법을 이용해 사용자가 직접 명령어를 실행하도록 유도한다.
Darktrace 연구진에 따르면 구글 제미나이(Gemini) 설치 프로그램으로 위장한 악성 실행 파일이 EMEA 지역의 한 기업 네트워크에 Vidar 정보 유출 악성코드를 유포했습니다. 공격자는 신뢰받는 플랫폼인 Google Colab을 미끼로 활용해 사용자를 가짜 소프트웨어 다운로드 사이트로 리디렉션했습니다. 다운로드된 ZIP 파일 내 악성코드는 관리자 권한 실행 및 백신 예외 등록을 유도했으며, Go 언어로 컴파일된 Vidar 변종으로서 텔레그램 인프라와 통신하며 브라우저 자격 증명 등의 민감한 데이터를 탈취하도록 설계되었습니다.
OpenAI는 출시 예정인 모델 'Astra'가 사이버 보안 역량 임계값에 도달할 수 있다는 평가와 최근 발생한 보안 사건에 따라 연구 인프라 보안 프로토콜을 대대적으로 개편했습니다. 모델이 생성하거나 신뢰할 수 없는 코드를 실행하는 워크로드는 더욱 강력한 샌드박스에서 격리되며, 단일 침해가 내부망이나 인터넷 접근으로 이어지지 않도록 네트워크 경계가 재구성되었습니다. 또한 토큰 단위로 모델의 내부 활동을 검사하는 다단계 모니터링 체계를 도입해, 고우선순위 경보 발생 시 30분 내에 오탐으로 확인되지 않으면 활동을 중단하도록 규정했습니다.
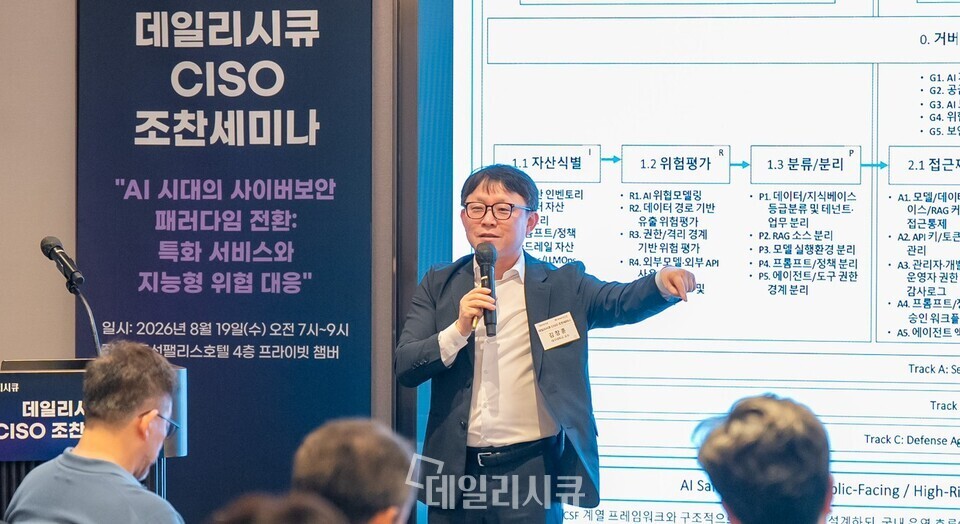
8월 19일 데일리시큐 CISO 조찬세미나에서 김창훈 대구대학교 교수는 AI 시대에 맞춰 보안 구조 전체를 재설계해야 한다고 강조했다. 김 교수는 AI 데이터센터(AIDC)의 GPU, AI 에이전트, 데이터 등을 보호하기 위해 맥락 기반 접근통제(CBAC)와 실시간 격리 체계의 도입 필요성을 역설했다. 또한 사람이 처리하기 어려운 복잡한 보안 정책을 관리하기 위해 AI를 활용한 분석 및 지원과 사이버보안 전용 디지털 트윈 검증이 필요하다고 제시했다.
우크라이나 등 유럽 사용자를 주요 표적으로 삼는 새로운 안드로이드 악성코드 'Manic'이 발견되었습니다. 이 악성코드는 접근성 권한을 악용해 투명 오버레이로 키 입력을 가로채고 알림 및 SMS, 금융 앱 정보 등을 수집하며 원격 제어 기능을 제공합니다. 특히 C2 서버에 직접 연결할 수 없는 경우 주변의 감염된 기기와 Wi-Fi Direct나 블루투스로 연결해 최대 4개 홉의 릴레이를 거쳐 데이터를 유출하는 폴백 메커니즘을 갖추고 있습니다.
중국어권 침해 위협 행위자인 UAT-10147은 IIS 및 Linux 서버를 표적으로 하는 다중 플랫폼 침해 후 생태계를 운영하고 있습니다. 이들이 사용하는 신규 임플란트인 SPECTRE는 크로스 플랫폼 C2 운영, 프로세스 인젝션, 자격 증명 탈취, 안티 분석 보호 및 커널 수준 EDR 우회 기능을 통합하고 있습니다. Cisco Talos는 복구된 소스 코드를 분석한 결과, 자체 개발 백도어인 SPECTRE와 루트킷인 Specter 등 공격 도구 개발에 AI 지원 워크플로가 점진적으로 도입되고 있다고 평가했습니다.
Cisco Talos는 전 세계 Windows 및 Linux 웹 서버를 표적으로 삼는 중국어 기반 사이버 범죄 조직 'UAT-10147'을 식별했습니다. 이 공격자는 정부, 교육, 미디어, 기술, 게임 등 다양한 분야의 조직을 대상으로 공개 취약점을 악용해 초기 접근 권한을 얻었으며, SEO 사기 및 데이터 유출 활동을 벌였습니다. 특히 PentestGPT, DeepAudit 등 에이전틱 AI 시스템과 오픈소스 도구를 침투, 정찰, 페이로드 생성 및 지속성 확보 워크플로우에 통합하여 공격 작업을 대규모로 자동화한 것으로 확인되었습니다.
Zimperium의 zLabs 팀이 8월 19일 안드로이드 뱅킹 트로잔 ToxicPanda의 새로운 변종을 발견했다. ToxicPanda 2.0은 140개 이상의 은행 및 암호화폐 앱을 대상으로 하는 PIN 탈취 메커니즘과 349개 금융기관을 겨냥한 오버레이 기반 자격증명 탈취 메커니즘을 갖추고 있으며, 이는 첫 번째 버전이 16개 앱만 대상으로 했던 것에서 크게 확대되었다. 새로운 기능으로는 무선 디버깅을 활성화하는 안드로이드 접근성 서비스 악용, 스크린 오버레이를 통한 기기 잠금 자격증명 탈취, ADB 데몬을 통한 고권한 명령 실행 등이 포함되어 있다.

보안 연구자들이 CyberPanel의 심각한 인증 전 원격 코드 실행(RCE) 취약점 연쇄를 공개했다. 이 공격은 AI Scanner 기능의 약점, 저장된 크로스사이트 스크립팅(XSS), 크론 작업 악용을 결합하여 2.4.4 이전 버전에서 유효한 자격증명 없이 서버 셸 접근을 가능하게 한다. 공격자는 인증되지 않은 AI Scanner 엔드포인트를 통해 악성 스캔 결과를 주입하고, 노출된 디버그 API 엔드포인트에서 유효한 스캔 ID를 획득한 후, 관리자가 결과를 확인할 때 실행되는 악성 JavaScript를 통해 새로운 관리자 계정을 생성할 수 있다.