아이오와주 워펠로 카운티 경찰의 Flock 자동 번호판 인식 카메라 사용 정책에 따르면, 경찰은 이 카메라 사용을 은폐하도록 지시받고 있다. 정책 문서는 경찰에게 '차량 탑승자에게 ALPR 사용을 언급하지 말 것'과 '절대 필요한 경우가 아니면 보고서나 고소장에 ALPR 사용을 기재하지 말 것'을 명시하고 있다.
6월 공개된 포티블리드(FortiBleed) 공격 캠페인이 8월 현재까지도 보안 위협으로 남아 있다. 이는 과거 유출된 계정과 비밀번호, 인포스틸러 로그 등을 악용해 포티게이트 관리자 계정을 탈취한 후, 내부 인증정보를 수집하고 액티브 디렉터리 침투 및 랜섬웨어 공격으로 확대되는 방식이다. 국내 보안기업 싸이먼트의 분석 결과 한국과 연관된 IP 1,167개가 포티블리드 데이터셋에서 확인됐으며, 리셀러와 MSP의 비밀번호 재사용 문제도 드러났다.
국내 민간 인증기관 서버가 해킹 공격을 받아 청와대 인사를 포함한 주요 인물의 개인정보가 유출되어 경찰이 배후를 추적하고 있습니다. 노출된 정보는 이름과 휴대전화 번호 등 명함 수준으로 추정되며, 경찰은 청와대 내부 서버가 직접 공격받은 것은 아니라고 밝혔습니다. 이와 별개로 서울경찰청은 언론사 서버 관리업체와 제약회사, 병원 등을 겨냥한 해킹 사건을 수사하며 북한 해킹조직 라자루스와의 연관성 여부 등을 확인하고 있습니다.
Black Hat/Def Con 컨퍼런스 참석자들을 대상으로 한 지속적인 피싱 캠페인이 보고되었다. 위협 행위자는 CoinDesk의 임원으로 위장하여 X를 통해 한 보안 연구원을 표적으로 삼았으며, Google Docs와 Dropbox DocSend 공유를 악용한 정교한 피싱 루어를 사용했다. Google Docs에는 커스텀 Google Apps Script 사이드바가 포함되어 있었으며, 다운로드된 설치 프로그램은 macOS에서는 AMOS 정보 탈취 악성코드를, Windows에서는 Ledger 지갑에서 암호화폐를 훔치는 임플란트를 전달했다. 초기 시도가 실패한 후 위협 행위자는 최대 100만 달러의 자금 제공을 제안하는 방식으로 피해자에게 계속 접근했다.
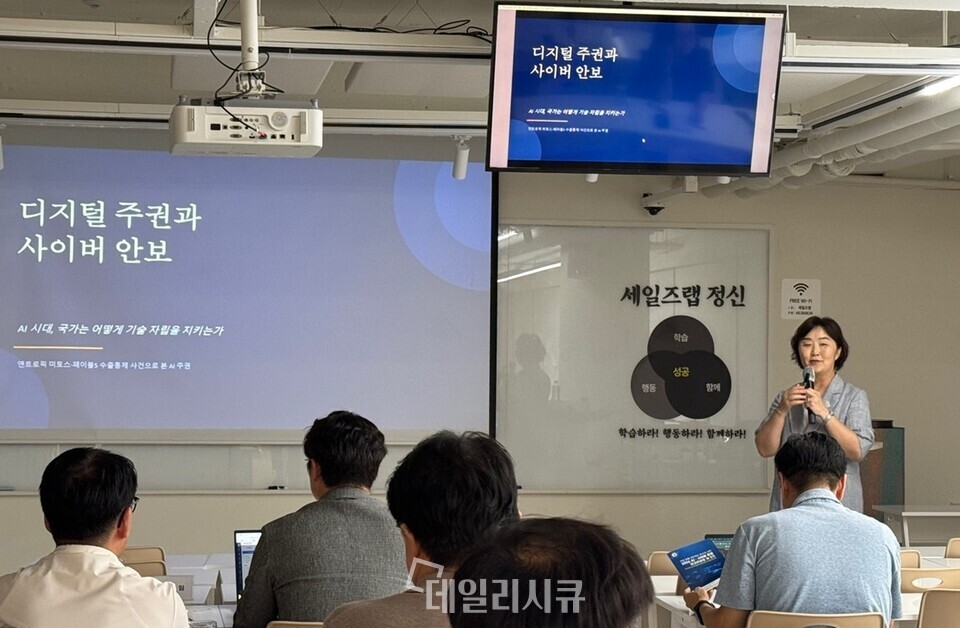
김선희 전 국가정보원 제3차장은 AI 시대 사이버보안을 단순한 기술 문제가 아닌 디지털 주권과 국가안보의 관점에서 봐야 한다고 강조했다. 그는 데이터, 인프라, AI 모델에 대한 통제권이 핵심이며, 특정 국가나 글로벌 기업의 기술 의존도 증가로 인한 위험을 지적했다. 한국은 완전 자립보다 독자 AI 모델 구축과 국가 데이터 자산 확보, 동맹국과의 협상력을 함께 키워야 하며, 기업은 멀티벤더 전략과 핵심 시스템 이중화를 마련할 필요가 있다고 제시했다.
OpenAI가 AI 오용 탐지를 위한 프라이버시 중심 시스템인 'Private Safety Processing'을 미리보기로 공개했다. 이 시스템은 관련 상호작용 패턴을 식별하면서 OpenAI 직원의 기본 콘텐츠 접근을 제한하며, 9월에 출시 및 기술 백서 발행을 계획하고 있다. Zero Data Retention(ZDR)을 사용하는 적격 API 고객의 경우 요청 처리 후 프롬프트와 모델 응답이 보관되지 않으며, CSAM으로 플래그된 이미지는 수동 검토 및 보고를 위해 보관될 수 있다.

제공된 자료에는 여러 Firefox 확장 프로그램의 명칭, 버전, 식별자 및 SHA-256 해시 목록이 나열되어 있습니다. 해당 목록에는 Safe-Themes, Portal, Rabby wallet impersonator, Sady-Theme, K WaIIet 등의 확장 프로그램 정보가 포함되어 있습니다.
엄수창 데이터독 코리아 지사장은 인터뷰를 통해 AI 에이전트 도입 환경에서 핵심 보안 기준은 권한 통제와 실시간 가시성 확보라고 강조했다. 또한 데이터 왜곡 및 변조 위험을 지적하며 개발, 운영, 보안 전반에 걸친 통합 관리가 필요하다고 설명했다. 데이터독은 의심스러운 행동을 탐지하고 차단하는 AI 가드와 여러 AI 도구를 한곳에서 관리하는 에이전트 콘솔 등을 제공하고 있다.
Citrix가 NetScaler ADC 및 NetScaler Gateway에서 발견된 치명적인 취약점 패치를 발표했습니다. 원격 비인가 공격자가 사용자 개입 없이 인증을 우회할 수 있는 CVE-2026-19490(CVSS 9.3)과 서비스 거부(DoS) 등을 유발할 수 있는 CVE-2026-19489가 포함되었습니다. 보안 기업 Rapid7은 해당 취약점에 대한 실제 공격 징후는 아직 없으나 기업 DMZ 등에 배치되는 특성상 조만간 악용될 가능성이 높아 긴급 패치를 권고했습니다.
PostgreSQL 재단이 자사 제품에서 발생하는 다수의 보안 취약점을 해결한 보안 업데이트를 발표했습니다. 이번 업데이트는 권한 누락, 버퍼 오버플로우, 정수 오버플로우, SQL 인젝션 등의 취약점들을 해결합니다. 영향을 받는 PostgreSQL 버전 사용자는 18.6, 17.11, 16.15, 15.19, 14.24 이상의 해결 버전으로 업데이트할 것이 권고됩니다.
포티넷(Fortinet)이 자사 제품에서 발생하는 보안 취약점을 해결하기 위해 최신 보안 업데이트를 발표했습니다. 주요 취약점은 FortiWeb의 부적절한 인증(CVE-2026-26035), FortiClientWindows의 버퍼 오버플로우(CVE-2026-70465), FortiManager 및 FortiManager Cloud의 인증 우회(CVE-2026-70468) 등입니다. 영향받는 버전의 제품을 사용하는 관리자는 보안 권고에 따라 각 제품의 최신 버전으로 업데이트해야 합니다.

Splunk가 Splunk MCP Server, Splunk AI Toolkit, Splunk Connect for Kafka 등 여러 앱과 애드온에 영향을 미치는 17개의 보안 취약점에 대한 패치를 발표했습니다. 가장 심각한 취약점은 CVSS 9.1의 원격 코드 실행 결함인 CVE-2026-76404로, 관리자 권한을 가진 인증된 사용자가 안전하지 않은 역직렬화를 악용해 기반 운영체제에서 임의 명령을 실행할 수 있습니다. 또한 Splunk AI Toolkit에서도 9개의 취약점이 패치되었으며, 관리자는 영향을 받는 앱을 최신 버전으로 즉시 업그레이드할 것이 권장됩니다.