
OX Security 연구팀은 5개의 MCP(Model Context Protocol) 레지스트리에 공개된 15,465개의 서버를 분석한 결과, 마켓플레이스 내에 보안 검토나 안전장치가 전혀 없음을 발견했습니다. 분석된 고유 호스트명 중 15.6%는 중국과 러시아를 포함한 미국 외 지역에 인프라를 두고 있어 승인되지 않은 관할권으로 데이터가 전송될 위험이 있었습니다. 또한 일부 서버는 개인용 터널링 서비스를 통해 개인 PC에서 실행되거나, 누구나 탈취할 수 있는 만료된 도메인에 방치되어 있는 것으로 확인되었습니다.

Anthropic의 CEO Dario Amodei는 생물 테러 및 사이버 보안 위협과 같은 재앙을 막기 위해 AI 개발 속도를 조절할 것을 촉구했으며, Sam Altman과 Elon Musk도 이에 동의했습니다. 이러한 안전 문제로 인해 전직 연구원인 Jacob Coxon과 Josh Engels가 각각 사임하며 AI 개발의 책임성에 대한 우려를 제기했습니다. Amodei가 AI 에이전트의 봇넷 인터넷 장악이라는 극단적인 예를 든 가운데, 사이버 보안 리더들은 AI 위협의 실제 범위와 완화 방법을 두고 이견을 보이고 있습니다.
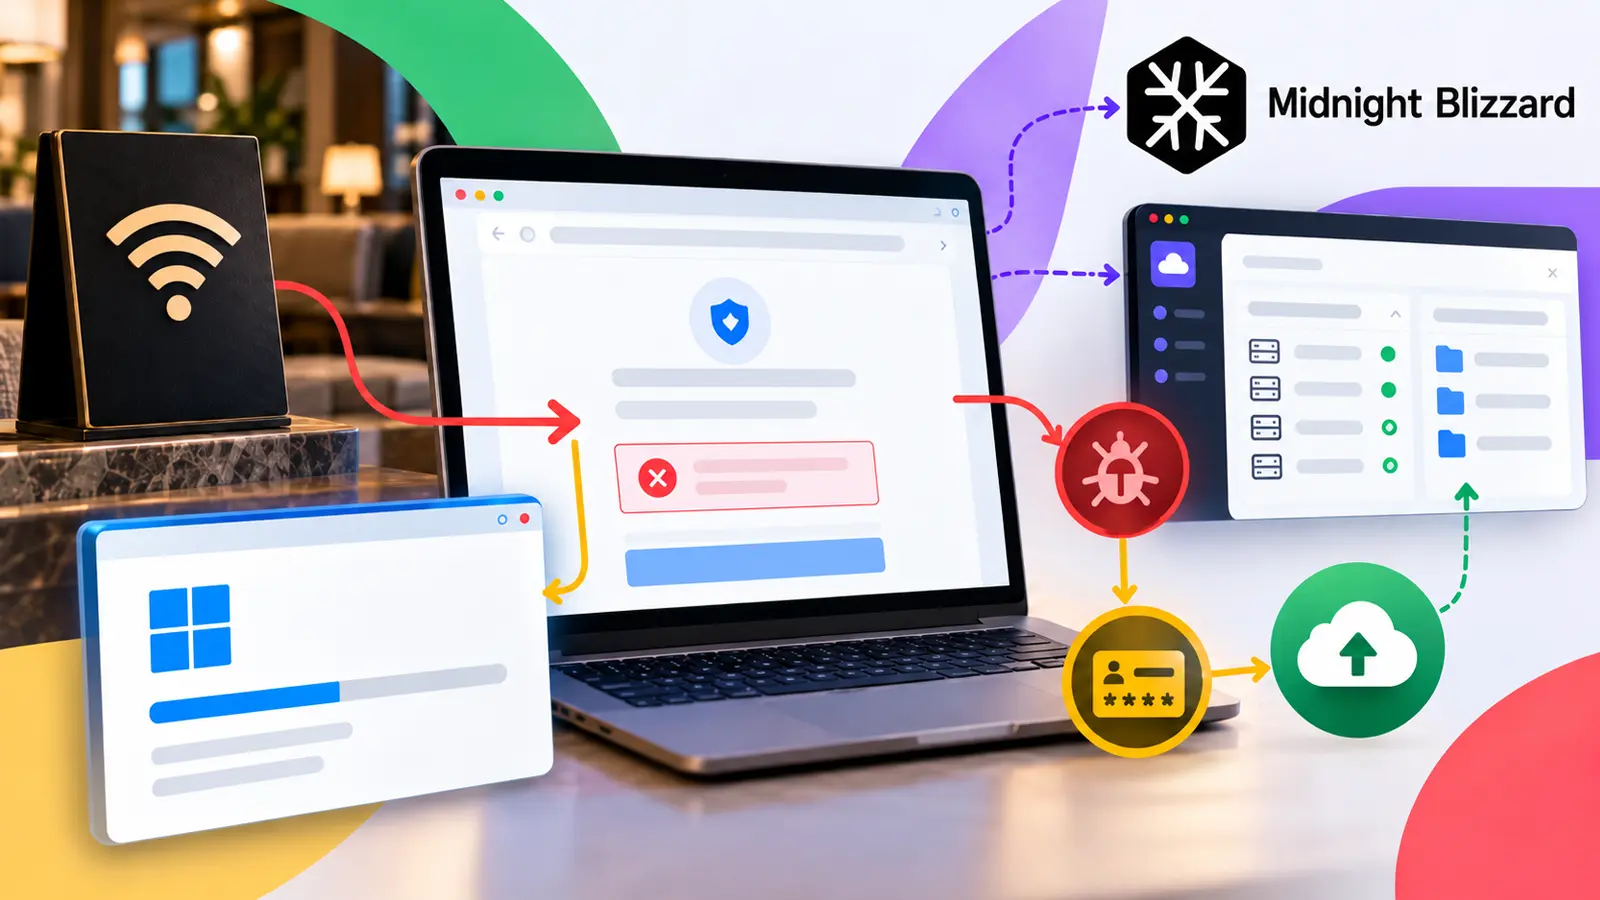
마이크로소프트(Microsoft) 분석가들은 '미드나이트 블리자드(Midnight Blizzard)'의 하위 조직인 '스톰-2945(Storm-2945)'가 호텔 와이파이 캡티브 포털을 악용해 멀웨어를 유포하고 자격 증명을 탈취하는 '캡티브크런치(CaptiveCrunch)' 캠페인을 발견했습니다. 공격자들은 게스트 네트워크의 DNS 및 HTTP 트래픽을 조작하여 사용자를 가짜 업데이트나 로그인 요청 페이지로 리디렉션하며, 이를 통해 탈취한 비밀번호와 클라우드 세션 토큰으로 기업 서비스에 접근할 수 있습니다. 2026년 5월에 처음 관찰된 이 활동은 9월 29일부터 재개되었으며, '클라우드 싱크 서비스(Cloud Sync Service)'로 위장하는 '콘플레이크(CornFlake)' 멀웨어의 러스트(Rust) 변종 등이 사용되었습니다.
Checkmarx에 따르면, 2023년 8월부터 진행된 'MALFEX'라는 NPM 공급망 악성코드 캠페인이 4만 회 이상의 다운로드를 기록했습니다. 이 위협 행위자는 총 12개의 패키지를 게시했으며, 그중 3만 7천 회 이상 다운로드된 'function-flag'를 포함해 8개가 악성 패키지로 확인되었습니다. 해당 캠페인은 세 가지 독립적인 전달 경로를 통해 Windows 시스템을 표적으로 삼으며, Overlord RAT 및 'movinlike' 정보 탈취 악성코드를 유포하여 화면 캡처, 키로깅, 브라우저 및 암호화폐 지갑 데이터 탈취 등을 수행합니다.
메타(Meta)와 마이크로소프트(Microsoft)는 내부 비용을 통제하고 자체 AI 코딩 도구의 사용을 장려하기 위해 직원들의 앤스로픽(Anthropic) 클로드(Claude) AI 사용을 줄이고 있습니다. 마이크로소프트는 클라우드 및 AI 부문 직원의 월간 AI 지출 한도를 10만 달러에서 약 1만 달러로 낮췄으며, 메타 역시 자체 도구인 메타코드(MetaCode)와 뮤즈 코드(Muse Code) 도입을 추진하며 클로드 코드 사용자가 절반가량 감소했습니다. 한편, 보안 팀들은 코딩 어시스턴트를 변경하더라도 파일 및 자격 증명에 대한 자동화된 접근으로 인해 발생하는 보안 위험은 여전히 남아있다고 지적합니다.

Ontinue는 노출된 자격 증명을 식별하고 브랜드 사칭 및 외부 위협을 탐지하기 위해 ION MXDR을 확장하는 관리형 추가 서비스인 'ION for Dark Web Monitoring(DWM)'을 출시했습니다. 이 서비스는 단순한 경고 생성을 넘어 위협 인텔리전스 모니터링을 조사, 자동화 및 대응 기능과 결합하여 외부 위협을 실행 가능한 보안 결과로 전환합니다. Ontinue의 CEO인 Moritz Mann은 이 솔루션이 탐지에서 멈추지 않고 조사와 위험 평가를 통해 고객이 사고 발생 전에 조치를 취할 수 있도록 돕는다고 강조했습니다.

구글(Google)은 유효하지 않은 자동화 보고서가 급증함에 따라 특정 버그 바운티 제출 접수를 일시적으로 중단했습니다. AI를 활용한 취약점 발견이 가속화되면서, 보안 팀이 기계가 생성한 결과물 중 실제 조사할 가치가 있는 것을 선별하고 검증하는 데 어려움을 겪고 있습니다. 앤스로픽(Anthropic)의 미토스(Mythos) 모델을 통해 발견된 Rejetto HTTP File Server의 심각한 결함처럼 유의미한 결과도 있지만, 검증되지 않은 대량의 AI 생성 보고서가 보안 리소스를 고갈시킬 수 있다는 우려가 커지고 있습니다.
이란 연계 위협 행위자(CL-STA-1178)가 두바이 공항 IT 부서로 위장하여 2026년 3월 이라크 주요 인프라를 표적으로 삼은 'Blinder Tunnel' 캠페인을 벌인 것으로 확인되었습니다. 공격자들은 합법적인 윈도우 개발자 .csproj 파일을 악용하고 AppDomainManager 하이재킹 및 DLL 사이드로딩을 통해 맞춤형 악성코드인 ShelbyLoader V2를 배포했습니다. 또한 이들은 깃허브(GitHub) API 인프라를 명령 및 제어(C2) 통신에 악용했으며, 작전 보안 실수로 인해 2026년 5~6월 이스라엘 기관을 겨냥한 별도의 자격 증명 수집 캠페인과도 연관성이 드러났습니다.

2026년 8월 29일, VulnCheck의 위협 인텔리전스 팀은 오픈소스 AI 애플리케이션 플랫폼인 Langflow를 표적으로 한 지속적인 취약점 악용 시도를 관찰했습니다. 공격자들은 2026년 1월 제로데이로 공개된 바 있는 CVE-2026-0768(CVSS 9.8) 취약점을 이용해 인증 없이 임의의 파이썬 코드를 루트 권한으로 실행하고 있습니다. 이 취약점은 입력값을 검증 없이 파이썬의 exec() 함수로 전달하는 validate 엔드포인트에 존재하며, 공격자는 이를 통해 OpenAI API 키와 AWS 자격 증명 등을 탈취하고 내부망 이동을 시도합니다.
트랜센드(Transcend)는 단순한 신원 및 접근 제어를 넘어 AI 에이전트의 실제 작업을 통제하는 새로운 에이전트 관리 솔루션인 '트랜센드 레일스(Transcend Rails)'를 출시했다. 이 솔루션은 기업이 이미 보유한 신원, 보안 및 정책 데이터를 활용해 에이전트의 특정 작업 허용 여부를 밀리초 단위로 결정하며, 감사 추적 기능과 킬 스위치를 제공한다. 현재 클로드 데스크톱(Claude Desktop), AWS 베드록(AWS Bedrock), 스노우플레이크 코텍스(Snowflake Cortex) 등 다양한 플랫폼과 맞춤형 환경에 적용되어 에이전트의 권한과 예산을 제어하고 있다.
Hack The Box(HTB)는 기업 보안팀이 AI 보안 에이전트의 효과를 테스트하고 측정할 수 있는 'AI Range Enterprise Edition'을 출시했습니다. 이 플랫폼은 조직이 자체 AI 에이전트가 부여된 사이버 보안 역할을 제대로 수행할 수 있는지 평가하고 지속적으로 검증할 수 있도록 지원합니다. 또한, 사이버 보안 전문가가 AI 에이전트의 작업을 감독하고 필요시 개입할 수 있는 판단력을 갖추었는지 평가하는 독자적인 채점 시스템도 함께 제공합니다.
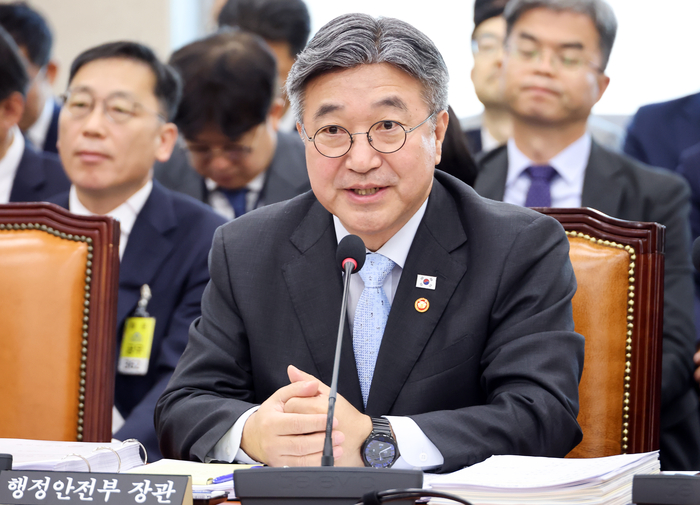
윤호중 행정안전부 장관은 국회 국정감사에서 망 분리 정책 등을 언급하며 현재까지 모든 정부 시스템에 인공지능(AI)을 이용한 해킹 시도는 없었다고 밝혔다. 이는 올해 8월 발생한 '정부24' 해킹 시도와 관련해 AI 해킹 여부를 묻는 질의에 대한 답변으로 나왔다. 한편, 이날 국감에서는 한국지역정보개발원(KLID)이 과거 시스템 구축 시 제거하지 않은 취약점 때문에 최근 해커에게 6GB 규모의 데이터를 탈취당한 사실도 지적되었다.