크리블이 래디언트 시큐리티의 AI 기반 보안 운영 기술 자산과 소프트웨어 지식재산권을 인수했다. 래디언트 시큐리티의 기술은 경보 발생 시 실시간으로 분류 로직을 생성하고 데이터를 직접 조사에 활용해 오탐을 줄이고 탐지 속도를 높이는 것이 특징이다. 크리블은 이를 자사 텔레메트리 플랫폼에서 구동하는 애플리케이션으로 전환하여 AI SOC 플랫폼 역량을 강화할 계획이다.
GitLab의 심각한 코드 인젝션 취약점(CVE-2026-19478, CVSS 9.4)이 공개 후 약 2일 만에 악용되기 시작했다. 8월 17일 패치된 이 결함은 인증 없이 원격으로 공개 프로젝트와 사용자 데이터를 수정하거나 삭제할 수 있으며, WatchTowr의 허니팟 네트워크에서 실제 공격 시도가 포착되었다. GitLab CE/EE 버전 19.2.4, 19.1.6, 19.0.8, 18.11.11에서 수정되었으며, 사용자들은 즉시 업데이트하거나 /api/graphql 엔드포인트에 대한 인증되지 않은 접근을 제한해야 한다.

Tufin이 Tufin Orchestration Suite(TOS) 5.3을 출시했으며, 이는 AI 기반 인텔리전스와 멀티벤더 자동화 기능을 통해 기업의 보안 운영을 단순화하고 복잡한 하이브리드 환경에서 일관된 제어를 유지하도록 돕는다. 새로운 릴리스는 통합 제어 플랫폼에 새로운 통합, AI 기반 인텔리전스, 자동화 기능을 추가하여 조직이 정책을 일관되게 관리하고 네트워크 보안 태세를 지속적으로 검증할 수 있도록 한다. Tufin은 또한 AI 기반 Segmentation Intelligence 솔루션을 출시했으며, 이는 조직의 세그멘테이션 정책을 지속적으로 분석하여 정책 격차를 식별하고 개선 방안을 제시한다.
인공지능(AI) 기술 개발을 위한 개인정보 활용 특례를 담은 개인정보보호법 개정안이 국회 본회의를 통과했다. 개정안은 가명정보나 익명정보만으로는 AI 개발이 곤란하고 공익적·사회적 필요성이 인정되는 경우에 한해, 강화된 안전조치와 개인정보위의 심의·의결을 전제로 적법하게 수집한 개인정보를 AI 기술 개발에 활용할 수 있도록 허용한다. 민감정보나 고유식별정보 처리 시에는 사전 위험평가가 필수이며, 특례 이용 기관은 처리방침 공개와 개인정보위의 공개 의무가 있다. 법안은 국무회의 상정·의결을 거쳐 공포 후 6개월 뒤부터 시행될 예정이다.
시니어 케어 전문 기업 케어링과 신한은행이 협업하여 케어링 소속 요양보호사를 대상으로 보이스 피싱 예방 교육을 실시했다. 교육은 AI 기술을 악용한 신종 금융 범죄 수법 분석, 스미싱 문자 식별법, 피해 대처법, 금융 사기 예방 앱 활용법 등 실전 중심으로 구성되었으며, 추가로 AI 정보 검색법과 올바른 이용 수칙도 교육했다.

한 소프트웨어 개발 회사의 엔지니어가 AI 에이전트에게 프로그래밍 패키지 추천을 요청했을 때, AI가 정당해 보이지만 실제로는 존재하지 않는 패키지 이름을 제안했다. 회사의 소스 코드 검증 정책에 따라 개발자가 GitHub에서 해당 패키지를 확인한 결과, 다운로드 수가 적고 며칠 전에 생성된 의심스러운 패키지임을 발견했다. 공격자들이 AI 모델이 생성한 그럴듯한 패키지 이름으로 실제 악성 패키지를 등록하는 'slopsquatting' 기법을 악용하고 있으며, 이를 통해 시스템에 백도어를 설치하거나 데이터를 탈취할 수 있다.
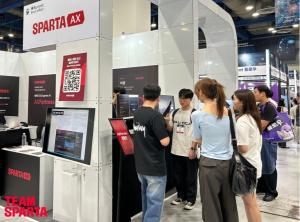
AI 업스킬링 기업 팀스파르타는 AI 서밋 서울 2026에서 폐쇄망 기반 AI 코딩 에이전트 'AX 포트리스'를 선보였다. 이 제품은 인터넷 연결 없이 코드 생성, 자동완성, 코드 검토, 빌드·테스트·배포까지 수행하며 소스코드가 외부로 전송되지 않아 보안 규제가 있는 기업들의 관심을 끌었다. AX 포트리스는 자체 개발 모델 K-AX 스파르탄 122B를 탑재했으며, 초경량 버전인 K-AX 스파르탄 1.8B는 K-AI 리더보드 평가에서 국내 1위를 기록했다. 최대 100만 토큰 컨텍스트 지원, 파이썬 코딩 정확도 95.25%, 자동완성 응답 시간 0.3초 미만의 성능을 갖추고 있으며, 사용량에 따른 추가 과금이 없다.

보안 연구원들이 앤트로픽의 Claude AI를 활용하여 공격자가 인증을 우회하고 계정을 탈취할 수 있는 SAML 구현 상의 심각한 취약점들을 발견했습니다. Oblique Security 연구원은 위협 모델을 제공하고 Claude가 서명된 XML 데이터 처리 방식을 탐색하도록 설계된 AI 기반 테스트 환경을 구축해 Authentik, PHP litesaml/lightsaml 등 4개 프로젝트에서 완전한 인증 우회 취약점을 식별했습니다. 특히 오픈소스 ID 제공업체인 Authentik에서는 XML 주석을 이용해 계정을 탈취할 수 있는 취약점(CVE-2026-57580)이 확인되었으며, 최신 버전을 통해 보안 패치가 적용되었습니다.

CERT Polska는 Zimbra Collaboration Suite에서 발생하는 치명적인 원격 코드 실행(RCE) 취약점(CVE-2026-73570)이 실제 공격에 악용되고 있다고 경고했습니다. 이 취약점은 SNMP 모니터링 기능의 OS 명령어 삽입 문제로, 인증되지 않은 공격자가 조작된 SMTP 요청을 보내 zimbra 사용자 권한으로 임의 명령을 실행할 수 있도록 합니다. Zimbra는 10.1.20 버전에서 해당 보안 문제를 패치했으며, 보안 담당자들에게 긴급 패치 적용과 함께 로그 및 특정 디렉터리의 이상 파일 점검을 권고했습니다.
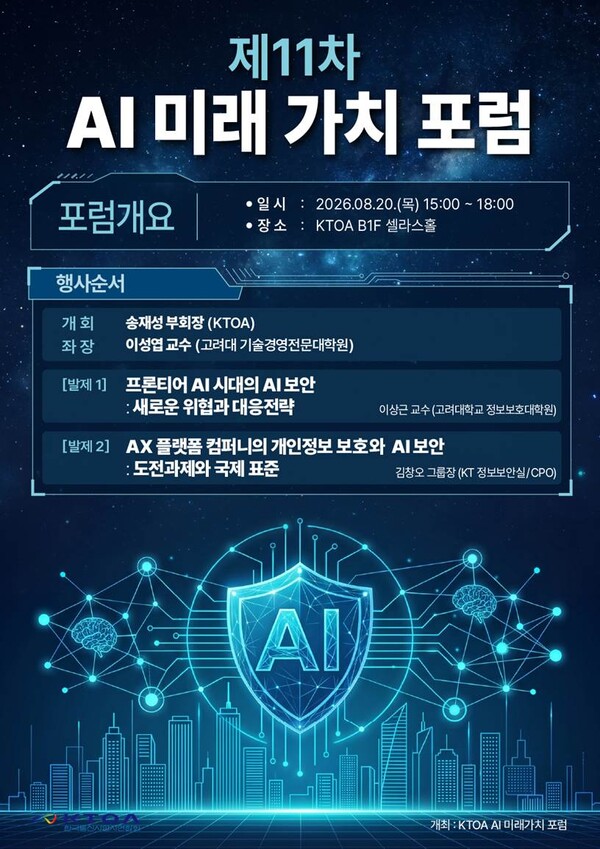
한국통신사업자연합회(KTOA)는 20일 'AI 보안 및 모델 안전성'을 주제로 제11차 AI 미래가치 포럼을 개최했다. 이번 포럼에서는 대규모언어모델(LLM)과 AI 에이전트 환경의 보안 취약점 대응 방안 및 AI 전환 플랫폼의 데이터 생애주기별 개인정보보호 대책 등이 발표됐다. 전문가들은 AI 보안과 안전성이 생존의 문제임을 강조하며, 기술 혁신과 보안이 균형을 이루는 민·관 거버넌스 강화와 통신 인프라 보안의 필요성을 제시했다.

워드프레스 플러그인 Elementor Pro에서 인증되지 않은 공격자가 원격 코드 실행을 할 수 있는 심각한 취약점(CVE-2026-32475, CVSS 9.0)이 공개되었습니다. 이 결함은 양식 모듈의 파일 업로드 처리 과정에서 확장자 검증과 파일 이동 처리 간의 불일치로 인해 발생하며, 공격자가 차단 목록을 우회하여 공개 디렉터리에 PHP 파일을 업로드할 수 있게 합니다. 4.2.1 이하 버전에 영향을 미치며, 파일 업로드 필드가 포함된 양식 위젯이 게시된 페이지가 존재할 경우 공격이 가능합니다. 이 취약점은 8월 19일에 배포된 버전 4.2.2 패치를 통해 수정되었습니다.
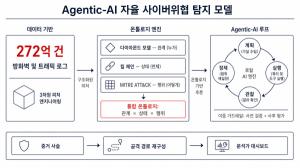
보안 인력 부족과 AI 기반 공격 확산이라는 한계를 극복하기 위해 탐지부터 분석, 검증, 대응까지 자율적으로 수행하는 에이전틱 AI 기반의 'AI SOC'가 주목받고 있습니다. AI SOC가 실현되려면 숙련된 전문가의 침해사고 분석 프레임워크를 온톨로지로 반영하고, 오류와 환각에 대비한 정확성·투명성·통제력이 확보되어야 합니다. 이러한 완전 자율보안 체계는 소수의 전문가가 AI 에이전트를 감독하는 형태로 운영 생산성을 개선해 중소·중견기업도 24시간 수준 높은 보안 대응 역량을 갖추도록 지원할 수 있습니다.