
F5가 F5 AI Gateway의 기능을 강화하고 이를 F5 AI Security Platform에 통합했다고 발표했습니다. 강화된 솔루션은 모델 접근 및 비용 최적화를 위한 Model Gateway, 에이전트-도구 거버넌스를 위한 MCP Gateway, 프롬프트 및 응답을 보호하는 AI Guardrails의 세 가지 핵심 기능을 결합해 제공합니다. 이를 통해 기업은 분산된 환경 전반에서 AI 모델 및 에이전트에 대한 보안 정책, 라우팅, 예산을 중앙에서 일관되게 제어할 수 있습니다.
클라우드 기반 의료 솔루션 제공업체인 CareCloud의 데이터 침해 사고로 370만 명 이상이 영향을 받은 것으로 확인되었다. 위협 행위자들은 3월 10일부터 16일 사이에 CareCloud의 AWS 환경에 접근하여 이름, 주소, 사회보장번호, 운전면허증 번호, 생년월일, 건강보험 정보, 의료 정보 등을 탈취했다. 초기에는 약 35만 명이 영향을 받은 것으로 보고되었으나, 보건복지부(HHS) 데이터 침해 추적 시스템에서 월요일 337만 명, 화요일 375만 명으로 수정되었다.

AI 반도체 전문기업 모빌린트가 해군의 'NPU 기반 지능형 영상감시체계 시범 구축 사업'에 자체 AI 반도체 기반 추론 플랫폼을 공급한다. 이 사업은 기존 CCTV 중심의 영상감시체계에 국산 NPU 기반 AI 추론 인프라를 적용하여 함정 내외부의 위험 상황을 실시간으로 인식·분석하는 차세대 지능형 감시체계를 구축하며, 약 50척의 해군 함정에 AI 기반 영상분석 환경이 구축될 예정이다. AI는 침입, 화재, 침수, 해상 추락, 이상행동 등 다양한 이벤트를 실시간으로 분석하고 이상 상황 발생 시 신속한 대응을 지원한다.
인젠트가 데이터베이스 관리 솔루션 'eXperDB v18'과 테스트 데이터 관리 솔루션 'eXperDB TDM v4'로 한국정보통신기술협회(TTA)로부터 GS인증 1등급을 획득했다. 이 인증으로 인젠트는 공공기관 소프트웨어 사업 입찰 참여 자격을 얻었으며, 조달청 나라장터 등록과 공공 소프트웨어 사업 기술 평가 가점 혜택을 확보했다. eXperDB는 PostgreSQL 기반의 통합 데이터 플랫폼이며, TDM은 운영 데이터의 개인정보를 자동으로 가명 처리하는 솔루션이다.
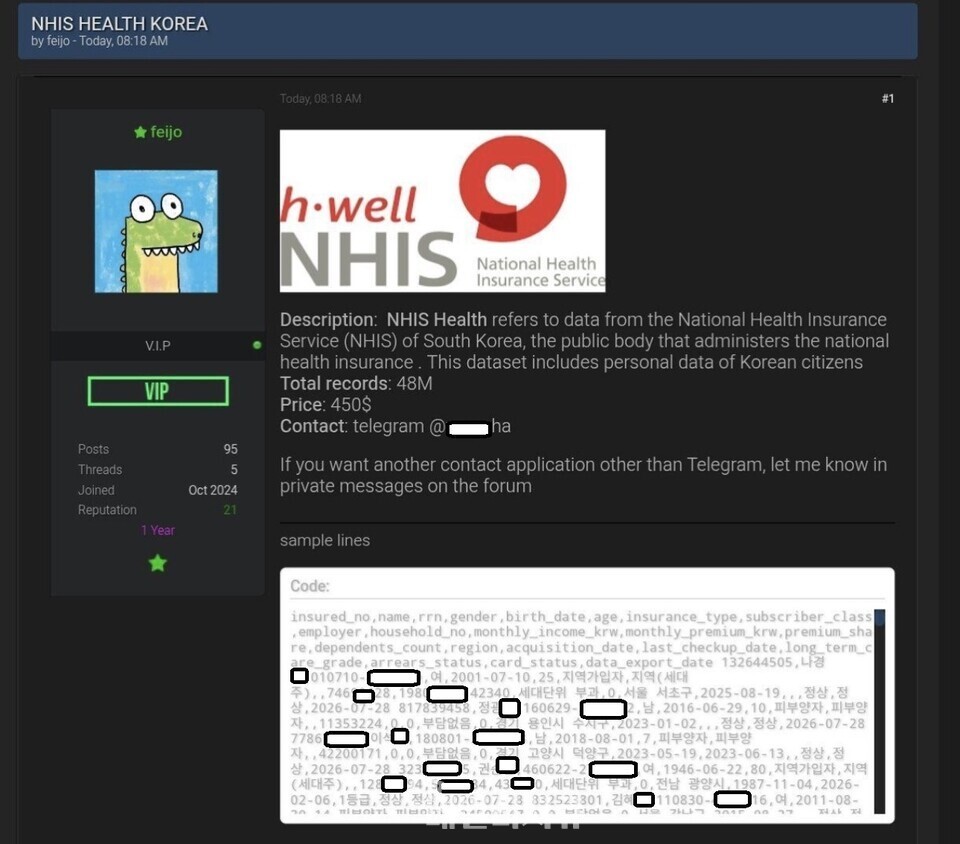
해커가 다크웹 포럼에 국민건강보험공단(NHIS) 관련 데이터 약 4,800만 건을 판매한다는 게시물을 올렸으며, 판매가는 450달러로 제시되었다. 공개된 샘플에는 이름, 주민등록번호, 건강보험 가입 유형, 월 소득, 보험료 등의 정보가 포함되어 있다. 다만 사이버위협 추적 연구그룹 Team D4rkn3ttz는 샘플에서 자격취득일이 의료보험 제도 도입 이전 연도로 기재되고, insured_no 필드 형식이 일반적인 건강보험증 번호와 맞지 않으며, 소득 정보 표시 방식이 공단 데이터와 다른 등 합성·조작 의심 정황을 발견했다. 현재까지 실제 침해를 입증할 기술적 내용이 공개되지 않았으므로, 진위 여부 확인을 위해서는 공개 샘플과 공단 원본 데이터의 대조 및 시스템 침해 여부 조사가 필요하다.
마이크로소프트가 2026년 8월 11일 발표한 정기 보안 업데이트는 총 13종(긴급 8종, 중요 5종)으로 구성되며, Windows 11, Windows Server 2025/2022/2019/2016에서 권한 상승, Microsoft Office의 원격 코드 실행, Microsoft Exchange Server의 권한 상승 등 다양한 취약점을 해결한다. 이번 업데이트는 총 423개의 CVE를 포함하며, Windows Active Directory 원격 코드 실행, Azure Service Bus 원격 코드 실행, Microsoft PowerShell 원격 코드 실행 등 심각한 취약점들을 다룬다.
과학기술정보통신부는 GPS 전파혼신 상황에 대비해 중앙전파관리소 및 파주지역에서 민·관·군 합동 모의훈련을 실시했습니다. 이번 훈련은 파주 2개 지점 동시 혼신 발생 및 이동, 국가 중요 에너지시설 교란 시도를 가정한 시나리오로 진행되었습니다. 정부는 위기경보 발령, 혼신추적팀 및 기동타격대 출동, 기관별 대체항법 전환 및 네트워크 동기화 등의 조치를 점검하고 관련 대응 매뉴얼을 보완할 계획입니다.

은행들이 고객이 범죄자의 조작으로 인해 결제를 승인하는 사기가 증가함에 따라 대응하고 있다. ThreatMark의 2026년 사기 준비도 벤치마크에 따르면 조사 대상 기관의 55%가 사회공학이 대부분의 사기에 관여한다고 응답했으며, 범죄자들은 은행 직원이나 신뢰할 수 있는 사람으로 위장하여 고객을 조종한다. 은행들은 고객이 압박을 받거나 다른 사람의 지시를 따르고 있는 징후를 감지하기 위해 행동 지능 기술을 도입하고 있으며, 응답자의 83%가 이 기술이 사회공학 탐지에 효과적이라고 평가했다.
OpenAI의 새로운 Computer History 기능은 Mac 컴퓨터 활동을 요약하여 ChatGPT와 Codex가 사용할 수 있는 메모리로 변환한다. 이 기능은 기본적으로 비활성화되어 있으며 사용자가 선택적으로 활성화할 수 있지만, 메모리 파일이 암호화되지 않아 같은 macOS 사용자 계정에서 실행되는 다른 프로그램이 접근할 수 있으며, 악의적인 웹사이트의 지시를 따를 수 있는 프롬프트 인젝션 위험이 존재한다.
사토시 나카모토의 비트코인을 24개 단어 시드 문구로 탈취할 수 있다는 주장에 대해 전문가들은 현실적으로 불가능하다고 반박했습니다. 초당 1조 개의 조합을 생성해도 특정 24단어 시드 문구를 50% 확률로 찾는 데 약 138억 년이 걸리며, 사토시의 자산은 BIP-39 도입 전 2만 2000개 이상의 독립적인 구형 P2PK 주소에 분산되어 있습니다. 또한 아담 백은 하드웨어 지갑이 여러 알트코인을 지원하면서 보안 구조를 약화시킬 수 있다고 지적하며 전용 기기의 필요성을 강조했습니다.

Varonis Threat Labs는 악성 링크 클릭 한 번으로 사용자의 민감한 데이터를 탈취할 수 있는 Microsoft Copilot Personal의 취약점 'CoSnitch(CVE-2026-24301)'를 발견했습니다. 이 취약점은 문서화되지 않은 URL 매개변수를 통한 프롬프트 자동 실행, Gmail 및 Google Drive 등 연결된 앱의 데이터 무단 전송, 그리고 영구 메모리 오염이라는 세 가지 결함이 연쇄적으로 작용해 발생했습니다. 탈취된 데이터는 정상적인 웹 요청처럼 전송되어 보안 도구의 탐지를 피할 수 있었으며, 마이크로소프트는 해당 취약점에 대한 패치를 완료했습니다.

마이크로소프트가 개인용 코파일럿(Copilot)에서 발견된 심각한 보안 취약점 'CoSnitch'를 인지한 지 약 8개월 만에 패치했습니다. 보안 기업 바로니스(Varonis)가 발견한 이 취약점은 링크 클릭 한 번으로 프롬프트 자동 실행, 연결된 앱의 데이터 유출, 영구적 메모리 오염을 가능하게 합니다. 특히 바로니스는 코파일럿에게 자동 실행이 불가능한 이유를 질의하는 과정에서 코파일럿이 스스로 비공개 URL 매개변수 등을 노출해 취약점을 파악했다고 밝혔습니다.