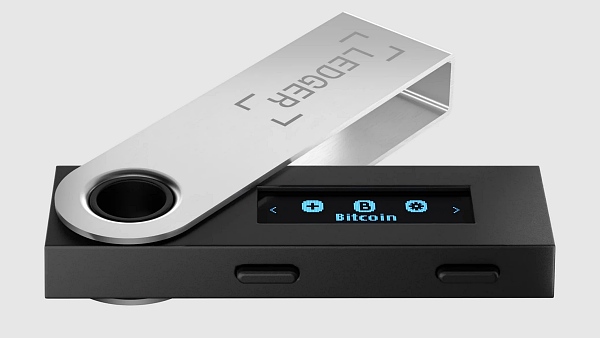
렛저의 파스칼 고티에 CEO는 암호화폐 지갑 보안에 '완전한 안전'은 없으며 사용자 주의에만 의존해서는 안 된다고 강조했습니다. 그는 콜드카드의 시드 생성 결함 및 트레저의 데이터 침해 사고 등을 언급하며, 제조사가 사용자의 실수를 견디고 방어할 수 있는 시스템을 설계해야 한다고 지적했습니다. 또한 보안은 지속적인 시험과 개선의 과정이어야 하며, 결함을 극복하는 구조를 갖추는 것이 업계의 핵심 과제라고 밝혔습니다.
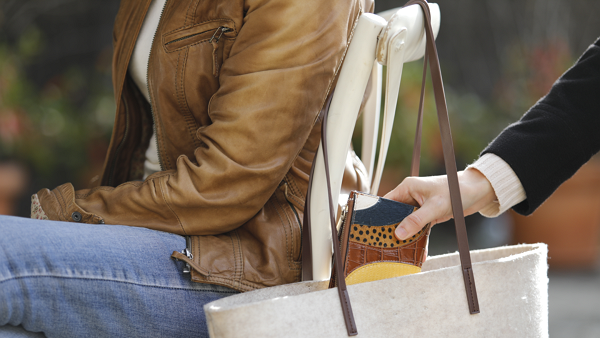
구글이 안드로이드10 이상 스마트폰을 대상으로 도난 감지 잠금과 오프라인 기기 잠금 등 새로운 도난 방지 기능을 제공한다. 도난 감지 잠금은 기기가 낚아채진 후 달리기나 차량 이동 등의 움직임을 AI로 감지해 화면을 자동 잠금 처리하며, 오프라인 기기 잠금은 통신 차단 시 기기를 잠가 데이터를 보호한다. 이 기능은 별도 앱 설치 없이 구글 플레이 서비스 업데이트를 통해 설정에서 활성화할 수 있으나 일부 기기나 모델은 지원 대상에서 제외된다.
보안운영센터(SOC)의 전문가 부족 및 과부하 문제를 해결하기 위해 AI와 사람이 협업하는 '사람 증강형 자율 SOC'가 확산되고 있습니다. 안랩은 '안랩 AI 플러스'와 어시스턴트 '애니'를 통해 탐지·분석·대응·예방에 이르는 전 과정을 지원하며, 나루씨큐리티는 구독형 침해평가 서비스 '제로티카'로 정밀한 침해 검증을 제공합니다. 크라우드스트라이크, 로그프레소, 이글루코퍼레이션 등 주요 보안 기업들도 에이전틱 AI 기반 플랫폼과 맞춤형 솔루션을 통해 AI SOC 생태계를 확장하고 있습니다.

멀웨어바이트 연구팀은 씨클리너, 7-집, 어도비 애크로뱃 등을 위장한 위조 사이트를 통해 악성 크롬 확장 프로그램인 '고스트데스크(GhostDesk)'를 유포하는 캠페인을 발견했습니다. 가짜 설치 파일은 시스템 정보를 수집하고 크롬의 매니페스트를 변조해 악성 자바스크립트를 주입하며, 이를 통해 자격증명, 쿠키, 키입력, 스크린샷 탈취 및 클립보드의 암호화폐 주소 변조를 수행합니다. 연구팀은 피해를 방지하기 위해 공식 웹사이트 등 신뢰할 수 있는 출처에서만 소프트웨어를 다운로드하고 최신 안티멀웨어 솔루션을 사용할 것을 권장했습니다.
연구원들은 두 개의 취약점을 결합하여 안드로이드 기기를 장악할 수 있는 방법을 발견했습니다. 공격자는 페이로드를 전달한 뒤 피해자가 전화를 받도록 유도하는 방식으로 기기를 제어할 수 있습니다.

GitLab이 인증되지 않은 공격자가 원격에서 공개 프로젝트와 사용자 데이터를 수정하거나 삭제할 수 있는 치명적인 GraphQL 취약점(CVE-2026-19478, CVSS 9.4)에 대한 보안 업데이트를 배포했습니다. 이 취약점은 GitLab CE 및 EE의 셀프 매니지드 설치 환경에 영향을 미치며, GitLab.com 및 GitLab Dedicated 환경에는 이미 패치가 적용되어 조치가 필요하지 않습니다. 또한 GraphQL 다중 쿼리 처리기에서 발생하는 CSRF 취약점(CVE-2026-19650, CVSS 7.1)도 함께 수정되었습니다.
Apple이 iOS/iPadOS 및 macOS에 대한 보안 업데이트를 발표했습니다. 이번 업데이트는 108개의 취약점을 패치하며, 화면 공유 취약점 하나만을 해결했던 이전 macOS 업데이트 이후 약 2주 만에 나왔습니다. 해당 단일 화면 공유 취약점은 iOS/iPadOS에는 영향을 미치지 않았습니다.
'TheHatman'이라는 위협 행위자가 탈취한 자격 증명을 이용해 주요 기업들의 Microsoft Azure 테넌트에서 직접 다운로드했다고 주장하며, 364만 건의 직원 데이터베이스를 판매하고 있습니다. 판매 목록에는 맥도날드의 170만 건, 타타 컨설턴시 서비스의 80만 건을 비롯해 Gap, 보다폰 등 주요 포춘 500대 기업의 직원 정보가 포함되어 있습니다. 반면 타타와 Gap 대변인은 자체 조사 결과 시스템 침해 증거가 발견되지 않았으며, 공개된 데이터는 수년 전의 기본 정보이거나 민감하지 않은 내용이라고 밝혔습니다.
위협 모델링 전문가인 아담 쇼스택(Adam Shostack)은 허깅 페이스(Hugging Face) 공격에 관한 OpenAI의 발표에 깊은 인상을 받았다고 밝혔습니다. 아울러 그는 자신이 개발한 LLM 대상의 새로운 위협 모델이 가벼우면서도 실용성을 갖춘 이유에 대해 설명했습니다.
포켓몬 센터(Pokémon Center)가 제3자 물류 공급업체인 CEVA Logistics의 사이버 공격으로 인해 영국 및 독일 고객의 개인정보와 주문 정보가 유출되었다고 통지했습니다. 유출된 정보에는 고객의 전체 이름, 배송 주소, 전화번호, 이메일 주소, 주문 제품 세부정보 등이 포함되며, 이번 공격 여파로 일부 주문이 취소되었습니다. 앞서 CEVA Logistics의 침해 사고로 밸브(Valve)의 유럽 지역 고객 정보도 유출된 바 있습니다.

60만 개 이상의 사이트에서 사용되는 워드프레스 플러그인 Forminator Forms에서 심각도 9.8의 원격 코드 실행(RCE) 취약점(CVE-2026-15748)이 발견되었습니다. 이 결함은 파일 업로드 필드와 선택 필드가 포함된 양식에서 발생하며, 파일 유형 검증 부족으로 인해 인증되지 않은 공격자가 악성 PHP 파일을 업로드하고 사이트를 완전히 장악할 수 있게 합니다. 해당 취약점은 1.56.1 이하 버전에 영향을 미치며, 2026년 7월 31일에 출시된 1.56.2 버전에서 패치되었습니다.
GitHub Copilot Autofix가 Snowflake의 오픈소스 저장소에 스크립트 인젝션 취약점을 생성한 후, Wiz의 AI 공격 에이전트가 이를 자율적으로 탐지하고 악용해 Jira 자격 증명을 추출했습니다. 이는 Snowflake의 취약점 공개 프로그램을 통해 진행된 승인된 활동이었으며, Snowflake는 Wiz의 보고 당일 취약점을 패치하고 다음 날 관련 자격 증명을 교체했습니다. Snowflake는 감사 로그를 통해 5일의 노출 기간 동안 Wiz 외의 무단 접근 증거는 없었다고 밝혔습니다.