UNISOC 모뎀 펌웨어에서 모뎀 메모리와 커널 메모리 간의 격리 부재(CWE-1189)로 인해 공격자가 모뎀 컨텍스트에서 안드로이드 커널 권한으로 임의 코드를 실행할 수 있는 취약점이 발견되었습니다. SSD Secure Disclosure는 대상 기기에 영상 통화를 거는 방식으로 모뎀 수준의 코드 실행을 커널 수준으로 확장하는 전체 익스플로잇 체인을 시연했습니다. 이번 결함은 샤오미 Redmi A5, 모토로라 E13, 리얼미 C33 등 UNISOC 칩셋을 사용하는 기기에서 확인되었습니다.
해당 봇넷은 익스플로잇 모듈, 자격 증명 탈취 및 역방향 SOCKS 릴레이 기능을 추가합니다. 이를 통해 감염된 기기를 지속적인 공격자 인프라로 전환합니다.
애플은 약 20년 전 macOS 10.5(레오파드)를 통해 화면 공유 기능을 도입했습니다. 애플은 새로운 프로토콜을 개발하는 대신 TCP 포트 5900을 사용하는 단순 비암호화 프로토콜인 기존 VNC를 활용했습니다. 역사적으로 VNC는 인증을 위해 단순 글로벌 비밀번호를 사용했으며, 애플은 이를 자체 용도에 맞게 조정하면서도 전반적인 VNC 프로토콜 자체는 그대로 유지했습니다.
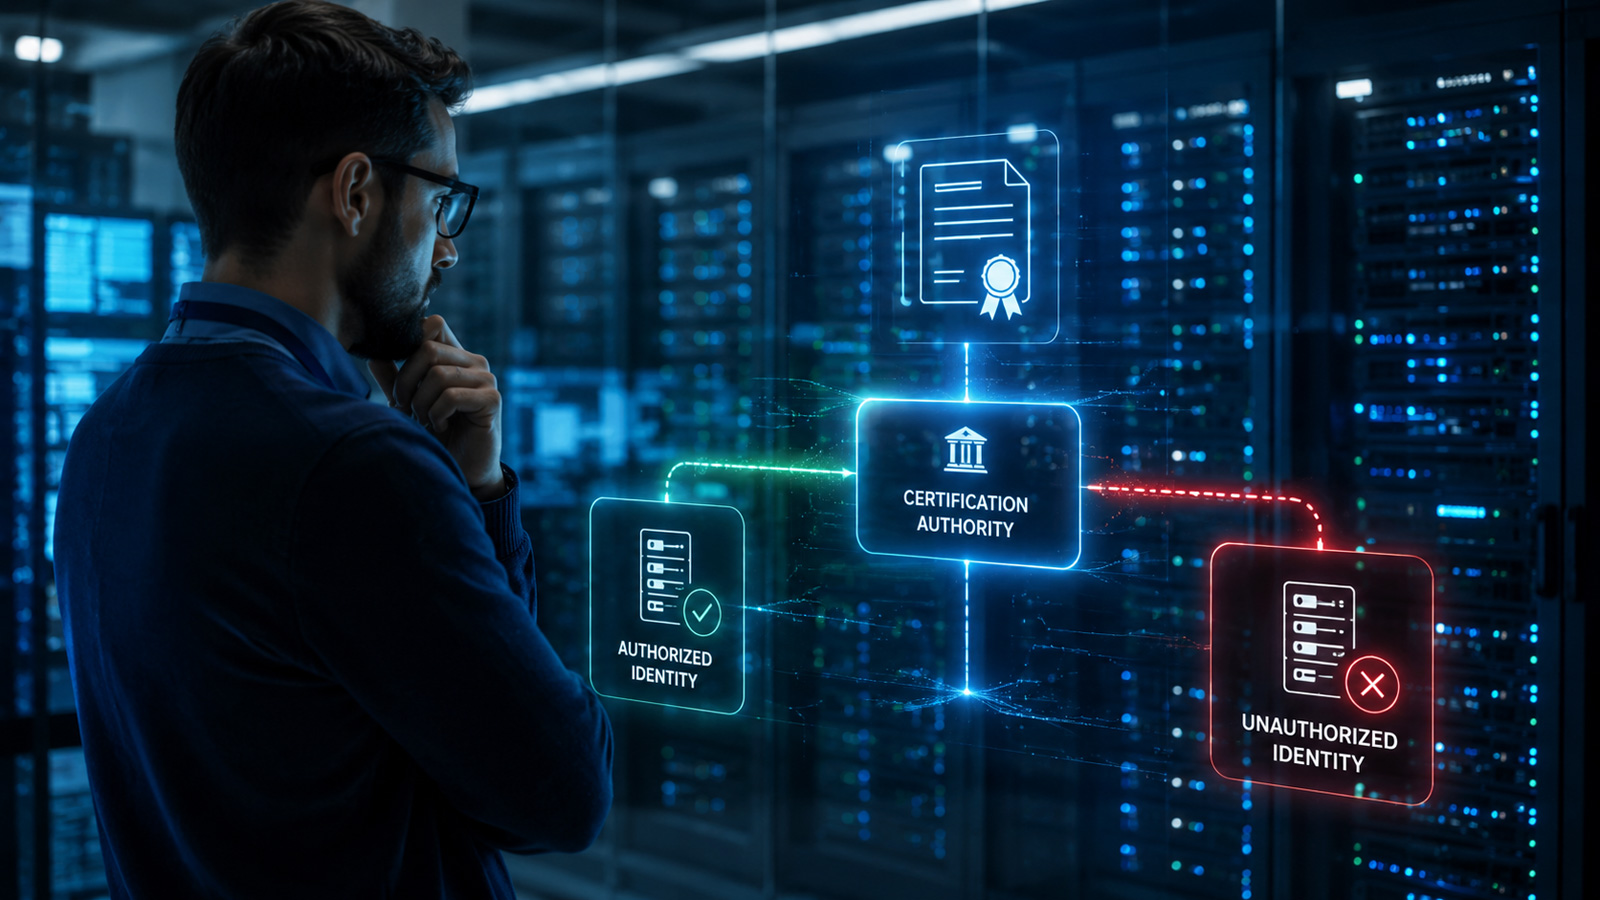
액티브 디렉터리 인증서 서비스(AD CS)에서 낮은 권한의 사용자가 도메인 컨트롤러 인증서를 발급받아 권한을 탈취할 수 있는 'Certighost(CVE-2026-54121)' 취약점이 공개되었습니다. 이 취약점은 엔터프라이즈 CA가 'chase' 기능 수행 시 cdc 매개변수로 지정된 엔드포인트의 정당성을 검증하지 않아 발생하며, 공격자가 위조된 ID 데이터를 제공해 DC 신원의 유효한 X.509 인증서를 획득하게 만듭니다. 공격자는 이를 통해 도메인 컨트롤러의 TGT를 발급받을 수 있으며, 마이크로소프트는 CVSS 8.8로 평가된 해당 취약점의 보안 패치를 배포했습니다.

보안관제센터(SOC)에서 AI 모델 자체의 선택보다 입력되는 보안 데이터의 품질이 성공을 결정짓는 핵심 요인이라는 최신 연구 결과가 제시되었습니다. 고충실도 네트워크 텔레메트리 데이터는 주요 조사 지표 전반에서 보안 성과를 2~4배 향상시킬 수 있는 것으로 나타났습니다. 'Provably Better Data' 연구 프로젝트는 Volt Typhoon 및 Salt Typhoon 공격 시나리오와 4가지 네트워크 텔레메트리 소스를 활용해 데이터 품질이 미치는 영향을 검증했습니다.
프랑스 공공재정총국(DGFiP)이 내부 시스템 침해로 약 68만 명의 개인정보가 유출되었다고 공개했습니다. 공격자는 직원 및 서드파티 계정의 유출된 자격 증명을 이용해 6월과 7월 시스템에 접근했으며, 기준 소득세, 원천징수세율, 회사명, 부동산 지적 데이터 등을 탈취했습니다. DGFiP는 이번 사건을 프랑스 데이터 보호 당국(CNIL)에 보고하고 영향을 받은 개인들에게 직접 통지할 예정입니다.

포티넷(Fortinet)이 AI 보안 전략 및 에이전틱 엔터프라이즈 보안 강화를 위해 버츄 AI(Virtue AI)를 인수했습니다. 이번 인수를 통해 포티넷은 기존 FortiAIGate 등의 보안 포트폴리오를 확장하여 개발부터 런타임에 이르는 AI 모델, 애플리케이션, 에이전트 시스템 전반의 보호 기능을 강화합니다. 버츄 AI의 기술은 자율 에이전트 대상 레드팀 테스트, 에이전트 거버넌스 및 가시성 확보, 지속적인 AI 검증, 실시간 가드레일 적용 등의 주요 역량을 제공합니다.
워드프레스 플러그인 User Profile Builder에서 미인증 공격자가 관리자 계정을 탈취할 수 있는 인증 우회 취약점(CVE-2026-15826, CVSS 9.8)이 발견되어 4만 개 이상의 사이트가 위험에 노출되었습니다. 이 문제는 플러그인의 회원가입 및 자동 로그인 흐름 내 타입 혼동 오류로 인해 발생하며, 관리자 사용자 ID가 1이고 회원가입 후 자동 로그인이 활성화된 특정 환경에서 관리자 세션을 획득할 수 있습니다. 개발사인 Cozmoslabs는 7월 16일 해당 문제를 해결한 3.16.5 버전을 출시했으며, 사이트 관리자에게 즉각적인 업데이트를 권고하고 있습니다.

소프트웨어 정의 경계(SDP)는 네트워크 연결 전에 사용자와 기기를 인증하여 미인가 연결을 차단하고 인프라를 외부에서 보이지 않게 보호하는 보안 기술입니다. 원래 SDP 아키텍처는 제로 트러스트 네트워크 액세스(ZTNA)의 상용 카테고리로 발전했으며, 현재 두 용어가 혼용되고 있습니다. 주요 솔루션으로는 대규모 엔터프라이즈 환경에 적합한 Zscaler, 전통적 SDP 구조를 구현한 Appgate, 빠른 VPN 교체가 가능한 Twingate를 비롯해 Cloudflare, Cisco, Palo Alto Networks 등이 소개되었습니다.

중국 연계로 추정되는 APT 조직이 VMware vCenter의 심각한 디렉터리 순회 취약점(CVE-2026-59310)을 악용하여 백도어와 Babuk 기반 랜섬웨어를 유포한 것으로 나타났습니다. 보안 전문가들은 이 랜섬웨어가 침투 흔적을 지우고 포렌식 분석을 방해하기 위한 연막용으로 사용되었을 가능성이 높다고 분석했습니다. 또한 애플 macOS의 화면 공유 인증 취약점(CVE-2026-65400)이 인터넷에 노출된 5900번 포트 시스템을 대상으로 악용되어 암호화폐 채굴 프로그램이 설치되는 사례가 보고되었습니다.
마이크로소프트는 윈도우 서버 2022가 2026년 10월 13일에 일반 지원(Mainstream Support)이 종료되고 연장 지원으로 전환된다고 공지했습니다. 연장 지원 기간 동안에는 추가 비용 없이 2031년 10월 14일까지 월간 보안 업데이트가 계속 제공됩니다. 마이크로소프트는 관리자들에게 안전하고 완전한 지원 환경을 유지하기 위해 최신 LTSC 릴리스인 윈도우 서버 2025로 업그레이드할 것을 권장했습니다.

중국 AI 개발사 Zhipu가 코딩 중심의 신규 AI 모델 'GLM-5.3'을 출시하며, 사후 훈련 확장을 통해 사이버 보안 역량이 예상보다 빠르게 발전했다고 밝혔습니다. 자체 테스트 결과 GLM-5.3은 취약점 식별·검증 벤치마크인 CyberGym에서 84.5%를 기록해 Anthropic과 OpenAI의 모델을 근소하게 앞섰으나, 심층 익스플로잇 테스트인 ExploitBench에서는 54.4%로 뒤처졌습니다. 또한 실제 코드베이스 테스트를 통해 269개 프로젝트에서 중·고위험군 1,097개를 포함한 총 2,436개의 취약점을 식별했다고 덧붙였습니다.