
AWS Certificate Manager(ACM)가 2027년 9월 30일까지 퍼블릭 인증서 갱신을 위한 이메일 기반 도메인 제어 검증(DCV)을 완전히 중단한다고 발표했습니다. 이는 이메일 검증의 보안 취약성을 이유로 공개 TLS/SSL 인증서에서 이메일 검증을 폐지하기로 한 CA/Browser 포럼의 결정에 따른 조치입니다. AWS는 고객이 인프라 변경 없이 인증서 검증 방식을 DNS로 전환할 수 있도록 관련 API 업데이트를 지원하고 있습니다.
가짜 깃허브 다운로드 페이지를 이용한 클릭픽스(ClickFix) 공격을 통해 macOS 사용자를 노리는 신종 정보 탈취 악성코드 'AmnesiaStealer'가 발견되었습니다. 이 악성코드는 피해자의 크로미움 기반 브라우저 프로필을 복제해 헤드리스 브라우저에 로드함으로써 공격자가 인증된 웹 브라우저 세션을 원격 제어할 수 있게 합니다. 또한 macOS 비밀번호, 키체인 데이터, 가상자산 지갑, 애플 메모, 문서 등 다양한 민감 정보를 탈취합니다.

'TheHatman'이라는 가명의 위협 행위자가 탈취한 자격 증명을 이용해 Azure 및 Entra 테넌트에서 대기업 내부 직원 디렉터리를 훔쳐 다크웹에 판매하고 있습니다. 이번 유출 피해에는 맥도날드(170만 건 이상), 타타 컨설팅 서비스(약 80만 건), 보 Vodafone(약 42만 5천 건) 등 최소 9개 주요 글로벌 기업이 포함되었습니다. 유출된 데이터에는 직원 연락처와 조직 정보뿐만 아니라 서비스 계정 및 일부 글로벌 관리자 계정 목록 등 권한 정보까지 포함되어 있는 것으로 확인되었습니다.
AI 보안 스타트업 Corma의 CEO Alon Pluda는 AI 모델이 공격 측면에서 더 뛰어난 '방어 격차'를 해소하는 것을 목표로 하고 있다고 밝혔습니다. 그는 고객사의 보안 책임자가 반려견을 산책시키던 중 Corma 에이전트의 알림을 승인해 10분 이내에 실시간 공격을 차단하고 침해를 완화한 사례를 전했습니다. Corma는 최근 세쿼이아 캐피털 등의 주도로 6천만 달러의 시드 투자를 유치했으며, 주요 대형 AI 모델들을 대상으로 공격 및 방어 성능을 평가하는 등 방어형 사이버보안 슈퍼인텔리전스 구현을 추진하고 있습니다.
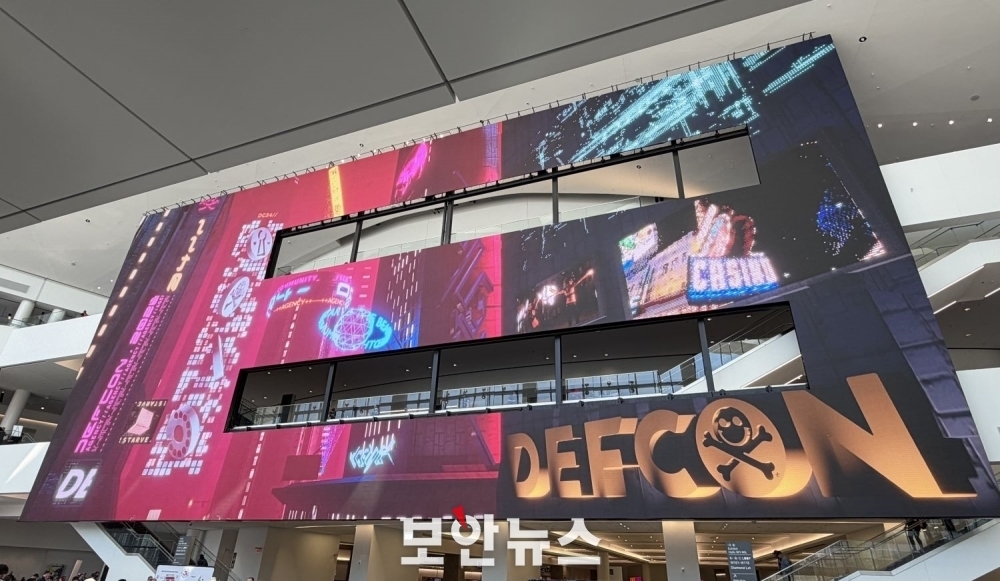
전설적 해커 제프 모스가 창설한 블랙햇과 데프콘은 글로벌 사이버 보안 생태계를 움직이는 양대 핵심 컨퍼런스다. 정장 차림의 비즈니스 중심인 블랙햇과 자유로운 해커 문화 중심의 데프콘은 각각 기술 공개, 인재 발굴, 투자 유치 및 실전 해킹 검증의 역할을 수행한다. 최근 두 행사에서는 거대언어모델(LLM)을 겨냥한 프롬프트 주입 공격 및 데이터 포이즈닝 등 인공지능(AI) 보안 위협과 방어 기술이 주요 화두로 다뤄졌다.
영국의 전력 송배전 기업 내셔널그리드의 내부 소프트웨어 및 인프라 구성 데이터 약 40GB가 다크웹 포럼에 유출되었다는 주장이 제기되었습니다. 유출 목록에는 소스 코드, 클라우드 인프라 설정, CI/CD 등 5,500여 개의 기술 데이터 파일이 포함되어 있어 2차 사이버 공격 우려가 나오고 있습니다. 다만 개인정보 유출 여부나 침투 경로는 확인되지 않았으며, 회사 측의 공식 입장도 아직 나오지 않았습니다.

GitHub는 Dependabot의 악성코드 경고 대상을 npm 외에 PyPI, Maven 등 8개 생태계로 확대 적용했습니다. 또한 난양공과대학교 연구진이 AI 도구를 활용해 4G 및 5G 네트워크 소프트웨어에서 84개의 신규 보안 취약점을 발견했으며, Salesforce 및 ServiceNow 포털 데이터 무단 수집 캠페인과 Metabase 제로데이 취약점을 악용한 Framework 사의 데이터 침해 사고 등이 주요 보안 이슈로 보고되었습니다. 아울러 N-able은 CVE-2026-18577 악용 공격에 대응해 N-central을 위한 두 번째 핫픽스를 배포했습니다.
앤트로픽이 클로드가 생성한 텍스트에 구글 딥마인드의 '신스ID-텍스트' 기반 비가시적 워터마크를 전 세계적으로 일괄 적용한다고 밝혔다. 이 기술은 비밀키와 직전 문맥을 바탕으로 통계적 패턴을 남기는 방식으로, 텍스트에 문자를 추가하지 않아 속도나 가격에 영향을 주지 않는다. 다만 앤트로픽은 가벼운 편집에는 유지되지만 모든 단어를 바꾸는 완전한 재작성을 거치면 워터마크가 사라지는 한계가 있다고 설명했으며, 이미지 파일에는 C2PA 표준 메타데이터 방식을 적용한다.
구글 클라우드가 '지금 수집해 나중에 해독(SNDL)' 공격 등에 대비해 2029년까지 클라우드 인프라 전반을 양자내성암호(PQC) 체계로 전환하는 로드맵을 발표했다. 구글은 2027년까지 SNDL 위험을 줄이고, 2028년까지 디지털 서명 및 아이덴티티 체계와 클라우드 HSM 등의 하드웨어 기반 보안 환경을 전환할 계획이다. 현재 구글닷컴과 구글 클라우드 API, 클라우드 KMS 등에는 ML-KEM을 비롯한 NIST 표준 PQC 알고리즘이 이미 일부 적용되어 있다.
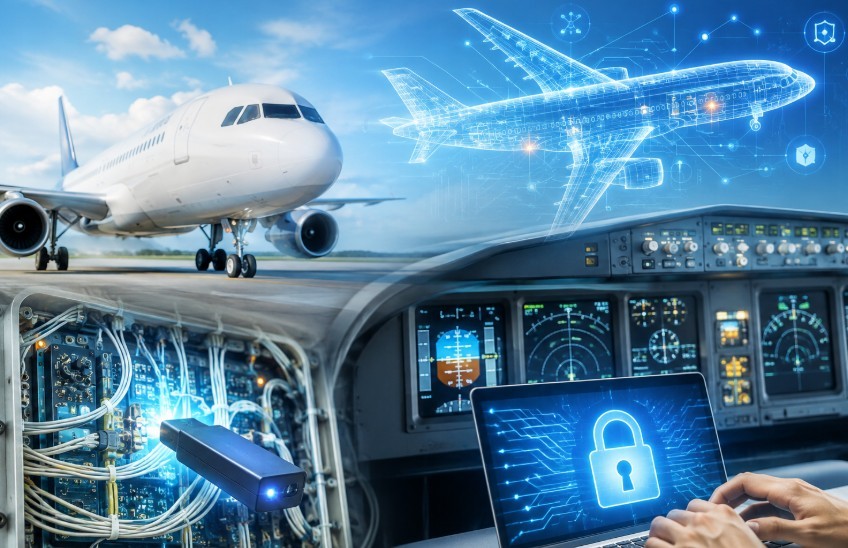
미국 UC샌디에이고와 오벌린대 연구진이 보잉 737의 정비용 포트에 약 60초 만에 소형 장치를 설치해 항공전자 통신을 조작하는 공격 방식을 입증했다. 메시지 인증 기능이 없는 ARINC 429 통신 버스를 이용해 중간자 공격을 수행함으로써 비행경로와 중량 등 이륙 정보를 조작할 수 있는 것으로 확인됐다. 연구진은 원격 해킹은 아니지만 항공기 내부망에 대한 물리적 접근 통제와 통신 자체의 보안 점검이 필요하다고 지적했다.
서울시는 AI와 클라우드 등 신기술 도입에 따른 사이버 위협에 대응하기 위해 '서울특별시 사이버보안에 관한 조례 시행규칙안'을 입법예고했다. 이번 규칙안은 각급 기관이 신기술 활용 사업 추진 시 보안 대책 협의요청서를 제출하도록 하고, 정보화 사업의 보안 관리 및 부서장 중심의 보안 책임 체계를 명확히 규정했다. 또한 위기 경보 단계별 대응 체계와 고의적 해킹 및 정보 유출에 대한 중징계 등 처벌 규정도 마련했다.
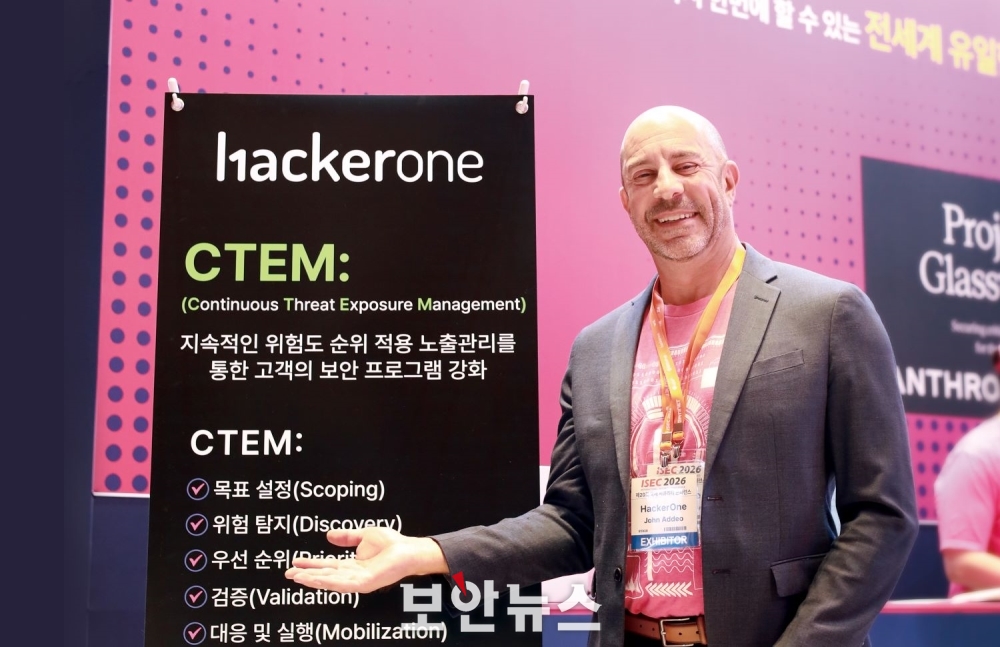
해커원의 존 아데오 부사장은 ISEC 2026에서 AI의 속도와 사람의 전문성을 단일 플랫폼에 통합해 보안 취약점의 발견과 검증을 동시에 해결하는 접근 방식을 소개했다. AI 에이전트가 탐색과 정찰을 빠르게 수행하고 전문 검증 팀이 24시간 상시 대기하며 유효성을 검증하는 구조로 운영 효율을 높인다. 아울러 AI 레드티밍과 지속적 위협 노출 관리(CTEM)의 결합을 통해 기업의 보안 태세를 지속적으로 개선할 수 있다고 강조했다.