
Trellix Advanced Research Center에 따르면, 랜섬웨어와 피싱 키트, 스틸러 등을 제작할 수 있는 블랙햇 AI 도구인 'MessiahGPT'가 다크웹 포럼인 BreachForums에서 판매되고 있습니다. 해당 서비스의 운영자는 윤리적 제약이나 필터링 없이 자체 훈련된 모델이라고 주장하며, 웹 플랫폼과 텔레그램 커뮤니티를 통해 도구를 홍보하고 있습니다. 또한 50회의 무료 쿼리를 제공하고 월 약 8달러 수준의 암호화폐 결제로 이용할 수 있어, 기술력이 낮은 공격자도 손쉽게 악성코드와 피싱 도구를 생성할 수 있는 위험이 제기되고 있습니다.
스코틀랜드 검찰청(COPFS)은 협력업체가 사이버 공격을 받아 직원 약 300명의 개인정보가 유출되었을 가능성이 있다고 경고했습니다. 유출 위험이 있는 정보는 지난해 진행된 데이터 성숙도 평가에 제출된 직원 이름, 직책, 업무용 이메일 주소 등이며, 수사 사건 관련 기밀 정보는 포함되지 않았습니다. 해당 협력업체는 침입 경로와 접근된 정보를 조사 중이며, 이번 사고가 최근 발생한 메타베이스(Metabase) 제로데이 취약점 악용과 연관되어 있는지는 확인되지 않았습니다.
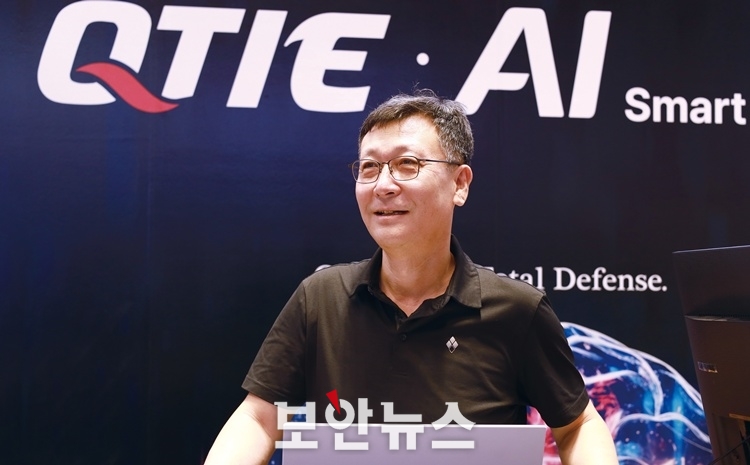
쿼리시스템즈는 SIEM, SOAR, NDR, TIP, AI 어시스턴트를 통합한 차세대 XDR 플랫폼 '큐티(QTIE)'를 통해 데이터 수집부터 분석, 대응, 자동화까지 단일 플랫폼에서 제공하고 있습니다. 현원필 대표는 보안 환경이 탐지 중심에서 판단과 대응 중심으로 전환되고 있다고 설명하며, LLM 기반 AI 어시스턴트 고도화와 통합 플랫폼을 통해 보안 운영 효율성을 극대화하겠다고 밝혔습니다.
Brightly Software의 전직 계약직 데이터 분석가인 캐머런 커리(Cameron Curry)가 회사를 상대로 250만 달러 규모의 사이버 갈취를 시도한 혐의로 징역 2년형을 선고받았습니다. 커리는 계약 연장이 불발되자 급여 정보 및 직원 개인정보 등 민감한 사내 데이터를 탈취한 뒤, 암호화폐 몸값을 지불하지 않으면 유출하고 미국 SEC에 신고하겠다고 협박했습니다. 회사가 비트코인으로 7,540달러를 송금한 후 수사 당국에 신고했으며, FBI의 주거지 압수수색을 통해 범행 증거가 확보되어 유죄 판결이 내려졌습니다.

AWS Certificate Manager(ACM)는 CA/B 포럼의 이메일 기반 도메인 검증 중단 기한(2028년 3월 15일)에 앞서 2027년 중 이메일 검증 방식을 단계적으로 폐지합니다. 2027년 1월 1일부터 신규 AWS 리전에서 이메일 검증 제공이 중단되고, 3월 31일부터는 모든 리전에서 신규 요청이 불가능해지며, 9월 30일부터는 기존 인증서 갱신이 중단됩니다. AWS는 사용자가 인증서 ARN을 유지하면서 DNS 검증 방식으로 전환할 수 있도록 UpdateCertificateOptions API를 업데이트하고 있습니다.

사이버보안 리더들의 역할이 단순한 기술 방어자에서 비즈니스 혁신과 성장을 지원하는 전략적 파트너로 변화하고 있습니다. 최고보안책임자(CSO)는 기술적 세부사항 대신 비즈니스 성과와 위험 영향을 중심으로 경영진과 소통해야 합니다. 또한 보안을 마지막 검토 단계가 아닌 초기 기획 단계부터 비즈니스에 통합함으로써 혁신의 촉매제 역할을 수행해야 합니다.
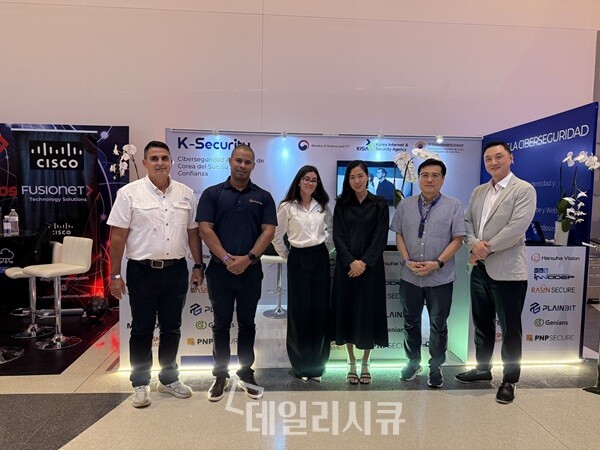
엔피코어가 지난 8월 12일 코스타리카에서 열린 'Cybersec Summit 2026'에 참가해 AI 기반 보안 솔루션인 'ZombieZERO Inspector X'와 'RansomZERO'를 선보였습니다. 행사 현장에서 엔피코어는 중남미 보안 관계자 및 파트너들과 기술 소개와 비즈니스 상담을 진행하며 협력 네트워크를 넓혔습니다. 아울러 한국인터넷진흥원(KISA) 중남미 거점과의 협력을 바탕으로 국내 보안 기술의 우수성을 알리는 계기를 마련했습니다.

엔피코어의 랜섬웨어 대응 솔루션 'RansomZERO(랜섬제로)'가 과학기술정보통신부의 '우수연구개발 혁신제품'으로 지정되었습니다. 해당 제품은 RGB 기반 AI 이미지 분석과 행위 기반 탐지 기술을 결합하여 신규 및 변종 위협을 식별하고 탐지부터 차단, 복구까지 원스톱 대응 체계를 제공합니다. 엔피코어는 이번 지정을 계기로 공공기관과 주요 산업 분야를 대상으로 AI 기반 랜섬웨어 대응 솔루션 공급을 확대하고 글로벌 시장 개척에 속도를 낼 계획입니다.
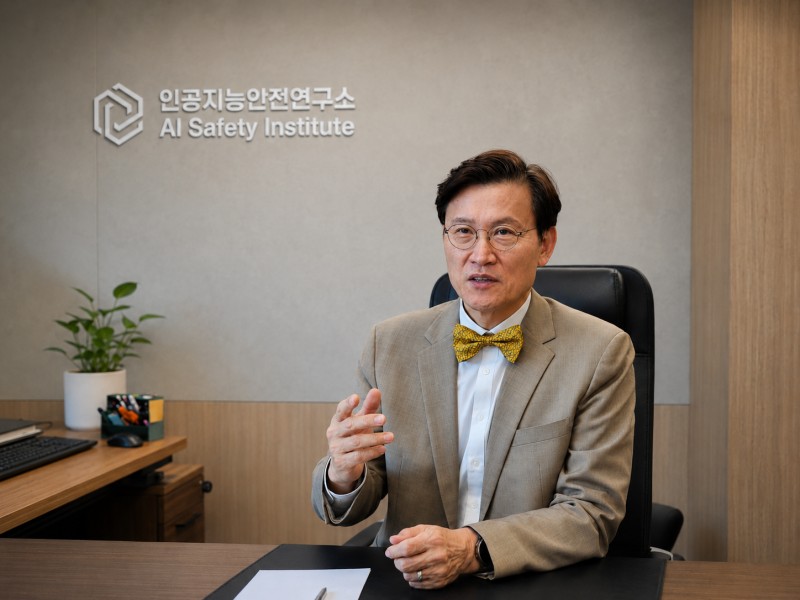
김명주 인공지능안전연구소(AISI) 소장은 프론티어 AI 모델이 취약점을 찾고 공격을 수행하는 수준에 이르렀으며, 위험 관리 시점을 출시 후가 아닌 개발 및 테스트 단계로 앞당겨야 한다고 강조했습니다. 또한 AI 에이전트에 최소한의 권한만 부여하고 지속적으로 행동을 감시해야 하며, 통제를 벗어날 경우를 대비한 권한 회수 및 비상정지(킬스위치) 기능이 필요하다고 설명했습니다.
스노우플레이크의 니티카 굽타 제품 보안 총괄은 AI 에이전트 확산에 따라 보안의 핵심 과제가 '에이전트 상호운용성'과 '신뢰 및 권한 통제'로 이동하고 있다고 강조했습니다. 에이전트 활동을 사용자 활동과 분리 추적하고 간접 프롬프트 인젝션 등의 위협에 대응하기 위해 데이터, 모델, 에이전트 3개 계층에 걸친 심층 방어가 필요하다고 설명했습니다. 또한 AI 에이전트의 권한 오남용과 데이터 유출을 막기 위해 최소 권한 원칙과 중앙 집중식 접근 통제가 중요하다고 덧붙였습니다.

새로운 봇넷 로더인 Aeternum이 폴리곤(Polygon) 퍼블릭 블록체인의 스마트 계약을 명령 제어(C2) 채널로 활용하여 차단이 어려운 방식으로 운영되고 있습니다. Unit 42 연구진에 따르면 이 악성코드는 가짜 DBeaver 설치 프로그램 등을 통해 윈도우 시스템에 유포되며, XWorm, XMRig 및 기타 악성코드를 배포하고 암호화폐 채굴 및 데이터 탈취를 수행합니다. 감염된 기기는 폴리곤 스마트 계약을 조회해 C2 명령과 주소를 받아오기 때문에 기존의 단일 호스팅 제공자나 도메인 차단 방식으로는 완전히 무력화하기 어렵습니다.
브로드컴의 위협 헌터 팀에 따르면 중국 배후의 지능형 지속 위협(APT) 그룹 'Jewelbug'가 사이버 스파이 활동뿐만 아니라 암호화폐 사기를 병행하는 청부 해킹 조직으로 밝혀졌습니다. 이들은 중동, 동남아시아, 남아시아의 정부 및 군사 기관을 겨냥한 스파이 공격과 가짜 거래소 포털을 통한 중국어권 암호화폐 사용자 대상 사기 행위를 동일한 인프라와 제어판을 사용해 수행했습니다. 연구진은 이들이 취약한 IIS 및 SharePoint 서버를 통해 침투한 뒤 웹셸과 VARGEIT 등 정교한 백도어를 배포하는 방식을 사용했다고 분석했습니다.