병원정보보안협회가 국내 상급종합병원 22곳을 대상으로 조사한 결과, 81.8%가 제로트러스트 도입 필요성을 공감하고 있으나 54.5%는 구체적인 도입 계획이 없는 등 초기 단계에 머물러 있는 것으로 나타났다. 주요 장애 요인으로는 예산 및 유지보수 비용 부담(68.4%), 전담 보안 인력 부족(68.2%), 의료 특화 가이드라인 부재(57.9%) 등이 지목되었다. 병원들은 확산을 위한 지원책으로 의료기관 평가인증 시 가산점 부여와 보안 규정의 유연한 적용 등을 요구했다.
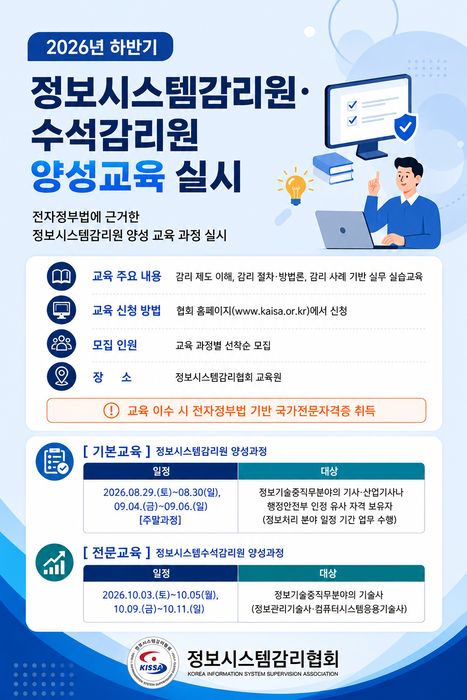
정보시스템감리협회가 정보시스템 감리 전문인력 양성을 위해 2026년 하반기 '정보시스템감리원·수석감리원 양성교육'을 실시한다. 이번 교육은 전자정부법에 따라 기본교육(감리원)과 전문교육(수석감리원)으로 나뉘어 실무 중심의 법·제도, 감리 절차 및 실습 교육으로 진행된다. 교육과정을 이수하고 자격요건을 충족하면 국가전문자격인 정보시스템감리원 또는 수석감리원 자격 취득 절차를 밟을 수 있다.

소비자용 DDR4 및 DDR5 메모리의 직렬 존재 감지(SPD) 데이터를 조작해 메모리 에일리어싱을 유발하는 'Download More RAM' 공격이 발견되었습니다. 로컬 관리자 권한을 가진 공격자는 물리적 메모리를 조작해 Windows 가상화 기반 보안(VBS)과 HVCI를 우회하고 skci.dll을 패치하여 취약한 드라이버 차단 목록을 비활성화하고 Microsoft Defender를 무력화할 수 있습니다. 마이크로소프트는 이 취약점을 CVE-2026-23670으로 추적하고 2026년 4월 보안 업데이트를 통해 완화 조치를 배포했습니다.
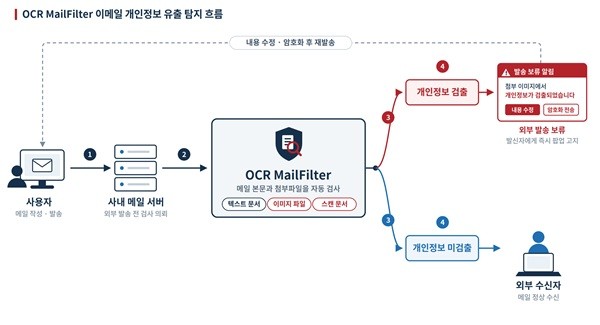
엘세븐시큐리티가 한국남부발전에 AI OCR 기반 이메일 개인정보 유출 탐지 솔루션인 'OCR MailFilter'를 구축하고 지난 7월부터 시범 운영에 들어갔습니다. 이 솔루션은 아웃바운드 이메일 발송 시 본문과 첨부파일뿐만 아니라 이미지 및 스캔 문서 속 개인정보까지 AI 기반 OCR 엔진으로 검사해 유출을 방지합니다. 한국남부발전은 이를 통해 내부자의 메일 오발송 등으로 인한 개인정보 유출을 사전에 통제하고 공공기관 개인정보 보호수준 평가에 대응할 수 있게 되었습니다.
위조된 GitHub 다운로드 페이지를 이용한 ClickFix 공격을 통해 Rust 기반의 신종 macOS 정보 탈취 악성코드 'AmnesiaStealer'가 유포되고 있습니다. 이 악성코드는 사용자를 속여 터미널에 명령어를 입력하게 한 뒤 다단계 감염을 진행하며, 로그인 키체인, 크롬 기반 브라우저 데이터, Apple 메모 등을 탈취하고 TCC 우회를 시도합니다. 또한 명령에 따라 브라우저 프로필을 복제하고 헤드리스 브라우저를 실행해 공격자가 피해자의 브라우저 세션을 원격 제어할 수 있는 모듈을 지원합니다.
과학기술정보통신부와 정보통신산업진흥원(NIPA)이 사이버 공격 방어 체계 마련을 위한 '특화 인공지능 파운데이션 모델 개발(사이버 보안 분야)' 사업을 공고하고 선정된 1개 컨소시엄에 엔비디아 B200 GPU 256장을 최대 10개월간 지원하기로 했습니다. 이에 LG CNS는 LG AI연구원의 엑사원을 기반으로 사업 참여를 확정했으며, SK텔레콤과 네이버클라우드는 보안 기업들과 함께 컨소시엄 구성을 검토하고 있습니다. 정부는 26일까지 신청을 받아 서면 및 발표 평가를 거쳐 오는 9월 수행기관을 최종 확정할 예정입니다.
이메일 뉴스레터 서비스 스티비가 클라우드 정보보안 국제 표준인 ISO 27017과 클라우드 개인정보보호 국제 표준인 ISO 27018 인증을 획득했습니다. 이로써 스티비는 지난해 취득한 ISO 27001을 포함해 총 3종의 국제 표준 정보보호 인증을 확보하게 됐습니다. 이번 인증을 통해 스티비 이용자는 보안 점검이나 수탁사 관리 과정에서 해당 인증 현황을 증빙 자료로 활용할 수 있습니다.
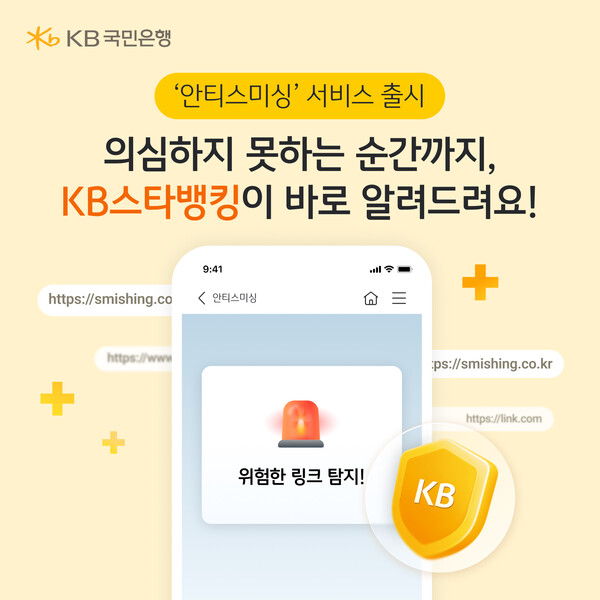
KB국민은행이 스미싱 피해 예방과 금융소비자 보호를 위해 KB스타뱅킹 앱 내에서 별도 설치 없이 무료로 이용할 수 있는 '안티스미싱' 서비스를 출시했다. 이 서비스는 택배 조회나 정부기관 사칭 등의 모바일 악성 링크를 실시간으로 탐지해 위험을 안내한다. 안드로이드 환경에서는 수신된 문자나 메신저 내 악성 링크를 탐지해 알림을 제공하며, iOS 환경에서는 악성 웹사이트 접속 시 경고 알림을 전달한다.

클라우드, SaaS, AI 환경의 확산으로 인해 엔드포인트 중심의 기존 특권 접근 관리(PAM)를 넘어 상시 접근 권한을 제거하는 새로운 보안 통제의 필요성이 강조되고 있습니다. 최근 조사에 따르면 비인간 머신 ID가 인간보다 약 80~100배 많고 비인간 ID의 0.01%가 클라우드 자원의 80%를 제어하지만, 보안 리더의 92%는 AI 에이전트 신원에 대한 완전한 가시성이 부족한 상황입니다. 이에 따라 조직은 자산 식별부터 적정 권한 부여 및 적시(JIT) 접근 모델에 이르는 21가지 통제 항목을 통해 상시 권한을 점검하고 축소해야 합니다.
동유럽에서 안드로이드 스마트폰을 결제 단말기처럼 악용해 비접촉식 카드 정보를 탈취하는 신종 공격이 발견되었다. 해커는 은행 직원을 사칭해 원격접속 트로이목마 스파이노트(SpyNote)를 설치하게 한 뒤, 추가로 NFC 중계 악성코드 윈드릴레이(WindRelay)를 심어 카드 정보를 가로채고 결제나 대출을 시도했다. 보안업체 그룹-IB에 따르면 이 공격은 통화 시작부터 결제 승인까지 약 13분 만에 이뤄지기도 했으며, 정상 거래처럼 보여 탐지가 쉽지 않다.
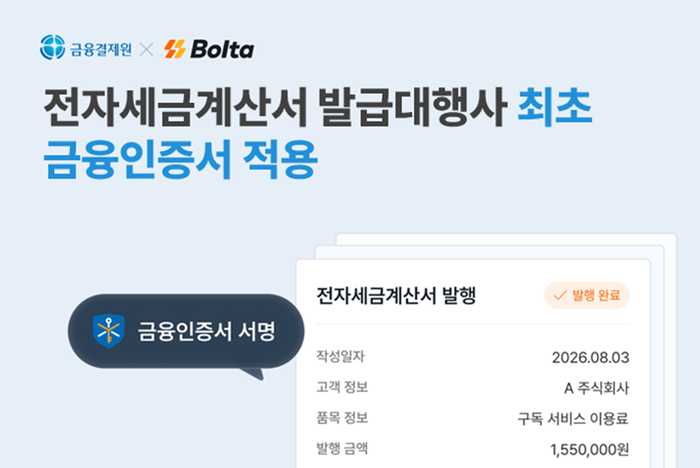
금융결제원의 전자세금용 금융인증서가 민간 전자세금계산서 발급대행사인 볼타코퍼레이션에 처음으로 적용된다. 해당 인증서는 클라우드에 보관되어 별도 프로그램 설치 없이 6자리 비밀번호로 이용할 수 있으며, 최대 20명까지 공유할 수 있고 업무시간 외 및 해외 이용 차단 등 보안 기능을 제공한다. 금융결제원은 이를 통해 사업자의 비용 부담을 낮추고 민간 서비스 및 ERP 등으로 이용처를 확대할 계획이다.
Intruder의 2026 클라우드 보안 지수 보고서에 따르면 취약한 IAM 제어와 로깅 및 알림 누락이 AWS, Azure, Google Cloud 계정의 80%에서 98%에 영향을 미치고 있는 것으로 나타났습니다. 플랫폼별로 주요 취약점이 달라 AWS는 스토리지·네트워크 접근·IAM 설정 오류가 흔했고, Azure는 미순환 키와 MFA 부재, Google Cloud는 미사용 및 과도한 권한의 서비스 계정 문제가 주를 이뤘습니다. 전반적인 설정 오류 범주 중 AWS는 5개 부문에서 가장 높은 유병률을 보였으며 노출된 서비스 비율에서도 큰 차이를 나타냈습니다.