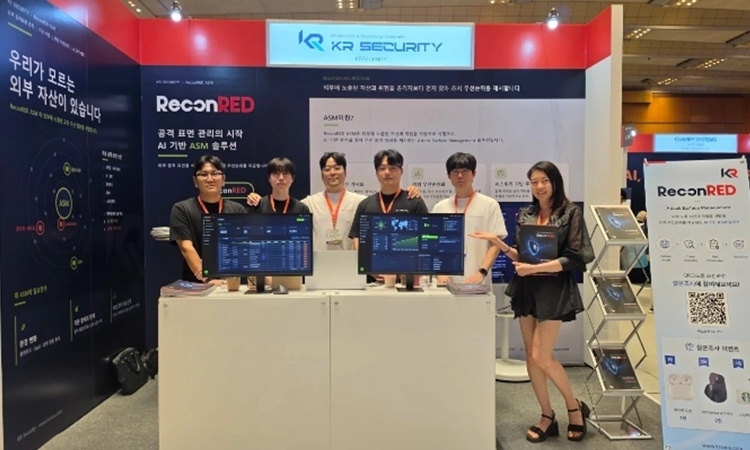
KR 시큐리티는 ISEC 2026에 참가해 AI 기반 공격 표면 관리(ASM) 솔루션인 '리콘레드' 전시를 성공적으로 마쳤다고 밝혔습니다. 리콘레드는 레드팀 침투 노하우와 AI 분석을 접목해 외부 노출 IT 자산을 식별하고 우선 조치할 취약점을 제시하는 솔루션입니다. 한편 KR 시큐리티 임직원들이 참여한 '진따비스' 팀은 데프콘 34 CTF 결승전에서 최종 7위를 기록했습니다.
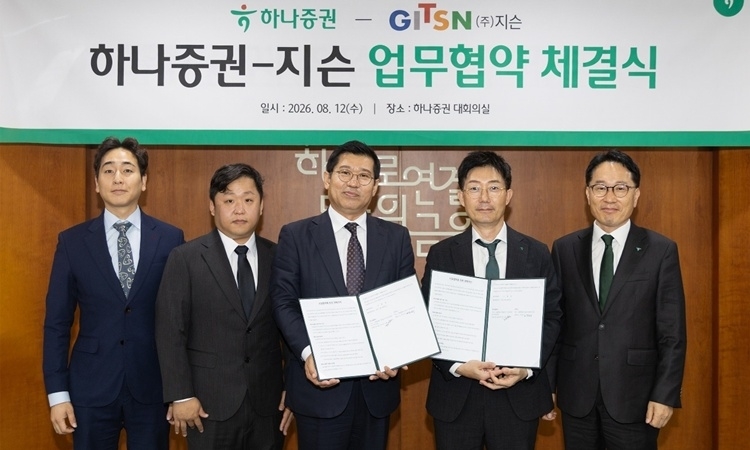
지슨과 하나증권이 무선도청 및 무선 백도어 해킹 등 물리적 융합 보안 위협에 대응하기 위한 기술 협력 업무협약(MOU)을 체결했다. 양사는 지슨의 융합 보안 기술과 현장 운영 노하우를 하나증권의 인프라에 접목해 금융 환경에 최적화된 보안 체계 구축 모델을 공동 연구할 계획이다.
최근 미국 미네소타주를 시작으로 최소 12개 주의 수처리 시설이 제어장치(PLC) 관리자 자격증명 탈취 및 제어 로직 변조 등 사이버 공격을 받아 마비되는 사태가 발생했습니다. 이번 사고는 외부에 노출된 레거시 장비의 고정 비밀번호와 구식 인증 체계 등 기본적인 자격증명 관리 부재로 인해 초래되었습니다. 이에 따라 단순 모니터링 중심의 탐지 방식을 넘어 엔드포인트 레벨에서 비인가 접근과 제어 명령을 사전에 통제하는 제로 트러스트 인증 체계 구축의 필요성이 강조되고 있습니다.
OpenAI가 macOS용 ChatGPT 데스크톱 앱에서 사용자의 클릭, 타이핑 등 입력 이벤트를 기록해 타임라인 메모리로 구성하는 '컴퓨터 히스토리(Computer History)' 기능을 도입했습니다. 해당 기능은 화면 캡처나 마이크 입력은 수집하지 않지만, 기록된 데이터를 로컬에 암호화되지 않은 상태로 저장하여 다른 프로그램의 접근 및 민감 정보 노출 우려를 낳고 있습니다. 이 기능은 기본적으로 비활성화되어 있으며, ChatGPT Pro, Business, Enterprise 사용자가 선택적으로 활성화할 수 있습니다.
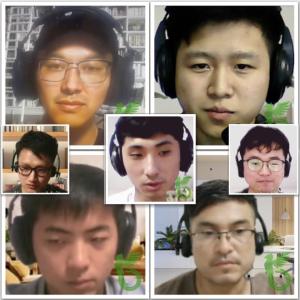
BCA LTD, 노스스캔, 애니닷런 연구진은 가짜 기업을 설립해 북한 위협 조직 페이머스 천리마의 IT 인력 위장취업 과정을 분석했습니다. 분석 결과 북한 IT 인력은 급여 수익뿐만 아니라 지적 재산 탈취와 의사결정 프로세스에 관여하기 위해 위장취업을 시도하며, 생성형 AI로 위조된 신분증과 도용된 명의를 사용하는 것으로 나타났습니다. 또한 이들은 낮은 기술 숙련도를 보이며 작업 과정에서 아스트릴 VPN, 챗GPT, 제미나이 등 다양한 도구의 사용 흔적과 활동 기록을 남겼습니다.
북한 연계 해킹 조직 라자루스와 연결된 비트코인 주소에서 약 1660만 달러 규모에 달하는 262.2BTC가 두 개의 새 지갑으로 나뉘어 이동했다. 온체인 데이터상 거래소로의 직접 입금은 확인되지 않았으며, 단순 매도보다는 자금 재배치나 세탁을 위한 초기 분산 단계로 분석된다. 향후 해당 지갑들이 추가 분할 이체를 거치거나 거래소로 자금을 유입할지 여부가 주목받고 있다.
AI 기반 보안 위협에 대응하기 위해 AI 에이전트와 사람 분석가가 협업하는 '사람 증강형 자율 SOC' 모델이 주목받고 있습니다. 이는 AI가 탐지·분석·조사를 분담하고 마스터 에이전트가 통제하며, 최종적이고 중요한 위협 판단은 사람이 내리는 체계입니다. 한편 파고네트웍스는 AI SOC, 위협 인텔리전스, 전문가 역량을 결합한 'AI SOCaaS'를 선보였으며, 센티넬원과 협력한 하이브리드 MDR도 출시했습니다.
국내외 보안 업계가 AI 기반 솔루션 출시와 파트너십, M&A를 적극 추진하며 AI 보안 대응을 강화하고 있습니다. 이스트시큐리티가 LG AI연구원 모델과 연동한 EDR 솔루션을 선보이고 넷츠가 소프트프릭을 인수하는 등 관련 행보가 이어졌습니다. 아울러 AI 에이전트를 악용한 사이버 공격 위협이 커짐에 따라 글로벌 기업들의 공동 신고 프레임워크 추진 및 한·미 기관의 '건라' 랜섬웨어 합동 권고문 발표 등 보안 공조도 가속화되고 있습니다.
루브릭은 앤트로픽의 '미토스 프리뷰'를 도입해 한 달간 자체 코드를 점검한 뒤 보안 검토 파이프라인을 다시 구축했습니다. 루브릭은 모델 도구 호출과 맥락을 관리하는 소프트웨어 계층인 '하네스'를 구축하고, 저장소 전체를 점검한 뒤 범위를 좁혀나갔습니다. 또한 신뢰성이 높고 범위가 분명한 일부 취약점에만 기계 수정을 적용하고 그 외에는 엔지니어가 직접 수정을 맡도록 자동화 범위를 구분했습니다.
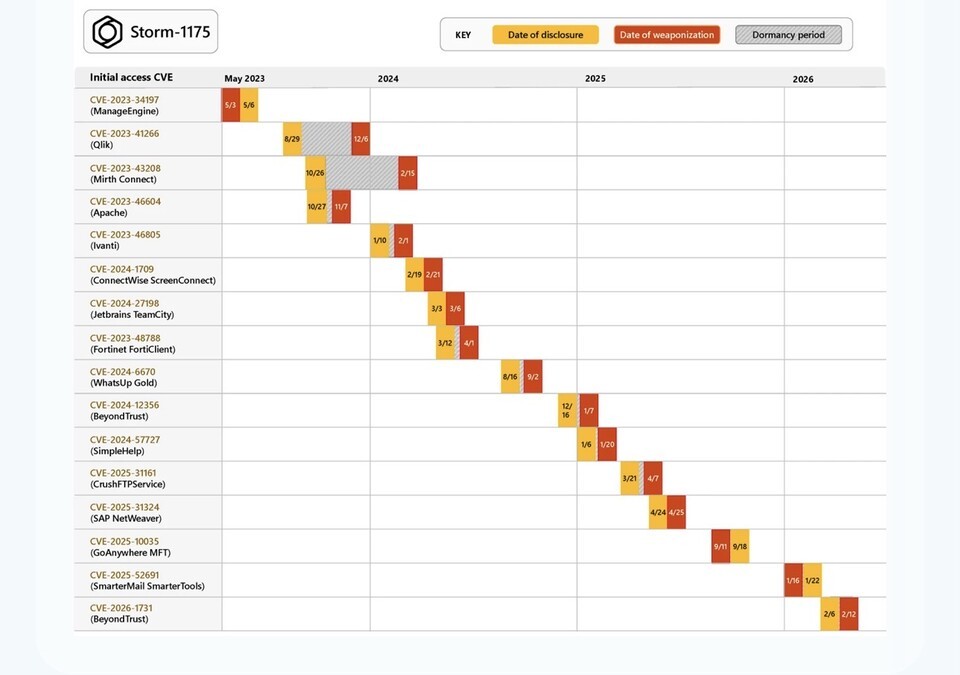
중국 연계 해킹그룹 'Storm-1175'가 신종 C++ 기반 랜섬웨어 'StormEncryptor'를 사용해 패치가 적용되지 않은 취약 서버를 공격하고 있습니다. 마이크로소프트에 따르면 이들은 취약점 공개 직후 침투하여 관리자 권한을 획득하고 내부망 이동 및 데이터 탈취 후 랜섬웨어를 실행하는 과정을 24시간 내에 마치는 빠른 속도전을 펼치고 있습니다. 최근 공격에서는 엔센트럴(N-central)의 인증 우회 취약점(CVE-2026-18577) 악용 가능성이 지목되었으며 정상 원격관리 툴과 유틸리티를 활용하는 것으로 확인되었습니다.
우크라이나 당국이 독일 경찰 등과 공조하여 투자 사기 및 은행 계좌 접근 시도를 일삼던 94개의 사기 콜센터를 폐쇄했습니다. 사기범들은 은행원이나 브로커를 사칭해 피해자들을 가짜 투자 플랫폼으로 유인하거나 원격 제어 도구를 설치하도록 유도했습니다. 당국은 총 411건의 압수수색을 통해 워크스테이션 1,794대, 컴퓨터 장비 3,336개, 현금 수백만 달러와 금괴 등을 압수하고 26명을 피의자로 통보했습니다.
CVE-2026–59310 취약점을 악용한 공격이 이달 초에 시작되었습니다. 해당 취약점을 패치하는 것만으로는 위협을 완전히 완화하기에 충분하지 않을 수 있습니다.