글로벌 물류 기업 세바 로지스틱스(Ceva Logistics)의 유럽 계약 물류 부문에서 데이터 침해 사고가 발생하여 8개 창고가 영향을 받았습니다. 이 사고로 비디오 게임 개발사 밸브(Valve) 고객의 이름, 이메일, 집 주소, 전화번호 및 주문 상세 정보 등의 배송 관련 정보가 유출된 것으로 추정됩니다. 한편 온라인 유통업체 볼(Bol), 드 비엔코르프, 축구 클럽 아약스, 금융기업 ING 등 다른 고객사들도 운영 측면에서 영향을 받았습니다.

선제적 AI 기반 보안 기업 Horizon3가 글로벌 파트너 생태계에 2,000만 달러를 투자한다고 발표했습니다. 이번 투자는 파트너 중심 전략을 강화하고 자율 보안 테스트 플랫폼인 NodeZero의 배포 및 확장을 지원하는 데 사용됩니다. Horizon3는 연간 반복 매출(ARR)이 전년 대비 120% 성장했으며, 전체 매출의 약 90%가 채널 파트너를 통해 발생한다고 밝혔습니다.

AI 코딩 보조 도구와 연결되는 악성 MCP(Model Context Protocol) 서버가 지시사항을 여러 채널로 분할하여 민감한 데이터를 유출시키는 'GhostSplice' 공격 기법이 공개되었습니다. 이 기법은 유해하지 않은 여러 지시사항 조각을 도구 설명이나 반환 결과에 분산 배치한 뒤, AI 에이전트가 이를 조합하여 SSH 키, .env 파일 등의 민감 데이터를 전달하도록 유도합니다. ASSET Research Group의 연구에 따르면 동일한 모델이라도 보안 제어 환경에 따라 유출 여부가 달라지며, 개발자가 이미 악성 MCP 서버를 연결하고 에이전트에 파일 접근 권한이 있는 상황을 전제로 합니다.
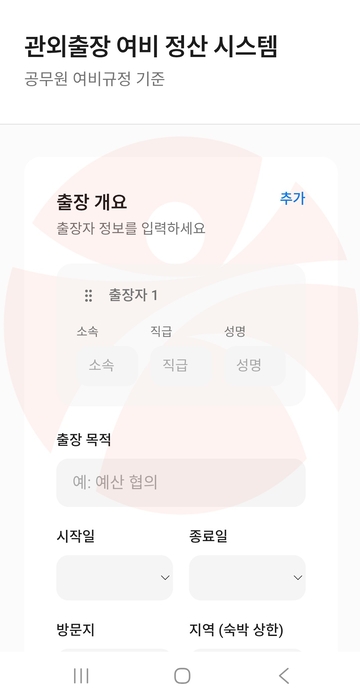
전남광주통합특별시는 외부 용역 없이 전산 7급 주무관이 직접 개발한 'AI 여비몬'과 '협상에 의한 계약업무 지원 시스템'을 국무회의에서 행정혁신 모범사례로 제시받았다. 민형배 특별시장은 행안부 AI 전문인재 양성과정을 확대해달라고 요청했고, 윤호중 장관은 올해 약 1200명의 인재를 배출할 계획임을 밝혔다.

중국어권 사이버 범죄 집단이 DeepSeek, Quark Cloud 등의 AI 도구를 모방한 가짜 다운로드 페이지를 구축해 윈도우 사용자에게 원격 제어 악성코드를 유포하고 있습니다. Zscaler ThreatLabz에 따르면 공격자들은 AI로 생성한 가짜 포털과 WiX 툴킷으로 제작된 MSI 설치 프로그램을 사용해 탐지를 피하고 메모리 내에서 페이로드를 직접 복호화합니다. 이를 통해 보안 제어를 약화시키고 감시 및 데이터 탈취 등의 추가 공격 기반을 마련합니다.
마커스 허친스(Marcus Hutchins)는 2017년 약 150개국 20만 대 이상의 컴퓨터에 피해를 준 워너크라이(WannaCry) 랜섬웨어의 킬 스위치를 발견하여 확산을 막아낸 인물입니다. 당시 로스앤젤레스 소재 사이버보안 기업의 위협 분석가였던 그는 세계적인 주목을 받은 지 3개월 후 FBI에 체포되었습니다. 그는 13세 때 첫 컴퓨터를 받은 뒤 독학으로 프로그래밍 언어들을 익혔으며, 시스템의 작동 원리를 깊이 파헤치려는 강한 호기심이 자신의 기반이 되었다고 밝혔습니다.
미국 연방 기관과 한국 경찰청은 정부 및 주요 기반 시설을 노리는 Gunra 랜섬웨어 공격에 대응해 보안 강화를 권고하는 공동 주의보를 발표했습니다. Gunra는 유출된 Conti 소스 코드를 기반으로 한 이중 협박 랜섬웨어로, Fortinet 방화벽 취약점(CVE-2024-55591, CVE-2025-24472)과 VPN 게이트웨이를 악용해 네트워크에 침투합니다. 이들은 Linux 변종을 도입한 데 이어 서비스형 랜섬웨어(RaaS) 플랫폼을 구축하고 초기 침투 브로커를 모집하며 공격 범위를 넓히고 있습니다.
OpenAI가 제로데이 탐지 및 익스플로잇 체인 생성 등 전문적인 보안 작업을 위해 설계된 AI 모델 'GPT-5.6-Cyber'를 발표했습니다. 이 모델은 이중 용도 작업에 대한 거부율을 줄여 익스플로잇 개발 및 권한 상승 관련 테스트에서 95%의 요청 완료율을 기록했습니다. OpenAI는 모델의 남용을 방지하기 위해 신뢰할 수 있는 파트너를 대상으로 Daybreak 프로그램을 확장하고, Daybreak Blue 및 Daybreak Red 등급을 통해 접근 권한을 제공할 예정입니다.

Rust 기반의 DeadLock 랜섬웨어는 단속에 저항하기 위해 폴리곤(Polygon) 블록체인 스마트 계약을 C2 구성 정보 저장소로 활용하는 것으로 밝혀졌습니다. 2025년 7월 처음 발견된 이 랜섬웨어는 이중 협박 방식을 사용하며, 백업 삭제, 보안 및 원격 제어 프로세스 방해, 이벤트 로그 삭제 등을 수행해 피해 복구를 지연시킵니다. 공격자는 온체인에서 프록시 URL을 업데이트함으로써 웹 호스팅 차단 조치에 저항하며 전 세계 다양한 산업군을 타깃으로 삼고 있습니다.
연구진이 능동형(proactive) SIM 기능을 악용해 악성 SIM 카드로 기기를 조종하고 데이터를 유출하거나 2G 네트워크로 강제 다운그레이드하는 등의 공격이 가능하다고 발표했습니다. 스마트폰과 IoT 모뎀 26개 기기를 조사한 결과, 9개 기기가 SIM에 AT 명령어 인터페이스를 노출한 것으로 나타났습니다. 연구진은 이를 통해 임의 코드 실행, 파일 탈취, 기기 전원 차단 및 복구가 불가능한 네트워크 다운그레이드 공격을 시연했습니다.
Dragos의 보고서에 따르면 랜섬웨어 공격자가 산업제어시스템(ICS)에 직접 접근하지 않고 연계된 IT 시스템만 마비시켜도 공장 가동 중단 등의 피해를 유발할 수 있습니다. 2026년 2분기 산업 분야 랜섬웨어 침해 사례는 1,140건으로 전 분기 대비 12% 증가했으며, 제조업이 전체의 65%인 747건을 차지했습니다. 또한 공격자들의 협박 방식이 단순 파일 암호화에서 탈취한 데이터를 유출하겠다고 위협하는 데이터 도난 중심으로 이동하고 있습니다.
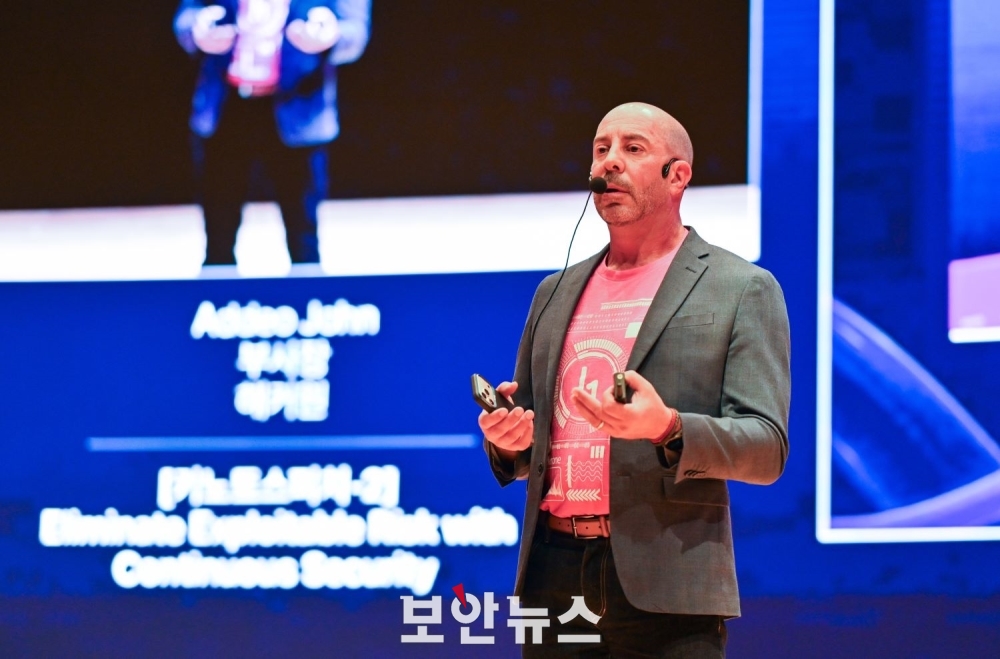
제20회 국제 시큐리티 콘퍼런스(ISEC 2026)에서 해커원의 존 아데오 부사장은 AI 시대에 대응하기 위한 지속적 위협 노출 관리(CTEM) 전략을 제시했습니다. 그는 노출 관리의 4단계로 발견, 우선순위 지정, 수정, 지속 관리를 설명했습니다. 아울러 AI가 모든 문제를 해결할 수 없다며 AI와 인간 전문가 간의 협업이 중요하다고 강조했습니다.