
악의적인 HEIC 이미지를 통해 워드프레스(WordPress) 서버에서 원격 코드 실행을 유발할 수 있는 취약점이 발견되었습니다. Fortbridge 연구원들은 워드프레스가 ImageMagick을 통해 이미지를 처리할 때, libheif 구성 요소의 메모리 손상 버그(GHSA-x8r2-mggj-j6wr)를 악용하여 코드를 실행하는 공격 체인을 시연했습니다. 이 공격은 파일 업로드 권한을 가진 로그인된 사용자가 필요하며, 현재 실제 악성코드 캠페인이 아닌 실험실 환경에서 검증된 상태입니다.

동티모르 딜리에서 일본인을 대상으로 일본 경찰을 사칭해 전화 사기를 벌인 혐의로 16명의 용의자가 체포되었다. 이 일당에는 7명의 일본인과 6명의 중국인이 포함되어 있으며, 수사관들은 현장에서 가짜 경찰 제복, 일본 지방 경찰청 마크가 있는 배경, 사기 전화용 일본어 대본 등을 압수했다. 압수된 대본에 따르면 이들은 일반 가정집 전화를 선별한 뒤, 피해자의 이름으로 사기 소포가 발송되었다고 속여 범행을 시도한 것으로 나타났다.
델(Dell)은 인증되지 않은 원격 공격자가 루트 권한으로 임의의 코드를 실행할 수 있게 하는 시스템 업데이트(DSU) 도구의 심각한 경로 탐색 취약점(CVE-2026-86360)을 패치할 것을 고객들에게 경고했습니다. 이와 함께 델은 DSU에서 원격 코드 실행 및 권한 상승을 유발할 수 있는 4개의 고위험 취약점과 컨테이너 스토리지 모듈(CSM)의 최고 위험도 취약점 2개도 패치했습니다. 회사 측은 아직 이 취약점들이 실제 공격에 악용된 사례는 확인되지 않았으나, 과거 라자루스(Lazarus) 등 국가 지원 해킹 그룹이 델의 다른 취약점을 악용한 바 있다며 신속한 업데이트를 권고했습니다.
포티가드 랩스(FortiGuard Labs)는 패치되지 않은 IoT 기기의 취약점을 악용해 감염된 시스템을 프록시 노드로 만드는 리눅스 프록시 백도어 'ClingSTUN'을 발견했다. 이 악성코드는 합법적인 공개 STUN 서버를 악용해 NAT 바인딩을 유지하며, 이 과정에서 발생하는 트래픽은 정상적인 VoIP 및 WebRTC 통신처럼 위장된다. 초기에는 단일 취약점을 노렸으나 현재는 D-Link, TP-Link, Ivanti 등 24개의 취약점을 공격에 활용하고 있으며, 경쟁 프로세스 종료 및 원격 명령 실행 기능도 갖추고 있다.
한국 금융위원회(FSC)는 신한은행, 국민은행, 하나은행 등 국내 금융기관을 겨냥한 연쇄 사이버 공격 및 데이터 유출 사건에 대응하기 위해 긴급 회의를 개최하고 현장 조사에 착수했다. 현지 언론 보도에 따르면 신한은행은 2만 5천 명의 고객 정보가, 국민은행은 11만 9천 명의 신용카드 정보가 유출되었으며, 이에 당국은 금융사들에게 전체 IT 시스템 점검과 보안 조치를 지시했다. 공격에 사용된 서버에서 오픈소스 모의 침투 시스템인 ARTEX AI와 관련된 중국어 문자열이 발견됨에 따라, 보안 분석가들은 이번 해킹에 AI 기반 공격 자동화 도구가 사용되었을 가능성을 의심하고 있다.

시트릭스(Citrix)는 표적형 제로데이 공격에 악용된 NetScaler ADC 및 Gateway의 고위험 메모리 오버플로 취약점(CVE-2026-88779)에 대한 보안 업데이트를 발표했습니다. 또한 미국 사이버보안 및 인프라 보안국(CISA)은 인증되지 않은 공격자가 임의의 파일을 쓸 수 있게 하는 포티넷(Fortinet) FortiMail의 심각한 제로데이 취약점(CVE-2026-104286)이 실제 공격에 악용되고 있다고 경고했습니다. 한편, 디지털 갈취 그룹인 ShinyHunters의 조직원 2명과 KillSec을 이끄는 것으로 의심되는 16세 소년이 각각 사법 당국에 의해 체포되었습니다.
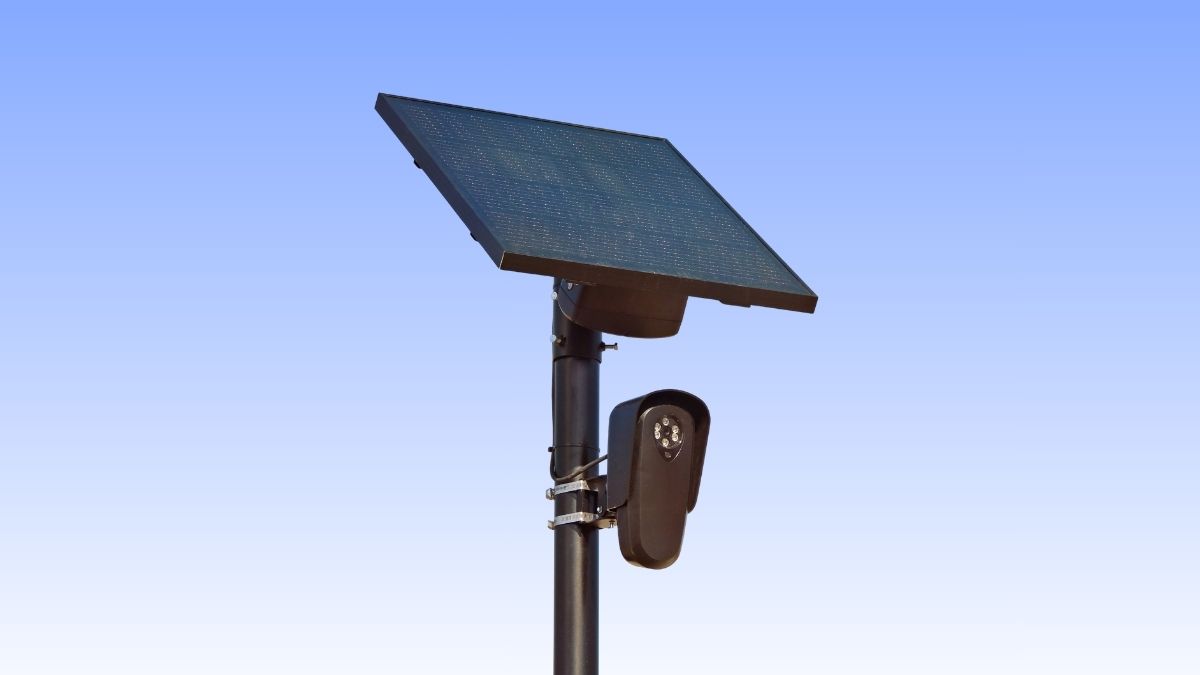
자동 번호판 판독기(ALPR)가 수집한 데이터가 공유 네트워크에 통합되면서 일반인의 이동 기록 추적 및 데이터 오류로 인한 오인 체포 등의 우려가 커지고 있습니다. 이에 따라 미국 의원들은 주요 공급업체인 Flock Safety 등을 겨냥해 ALPR 네트워크를 제한하는 법안을 발의했습니다. 제안된 법안 중 'Stop Flock Abuse Act'는 데이터 암호화, 10일 후 데이터 삭제, 안면 인식 기술 적용 금지 등의 규칙을 신설하며, 'Ban Flock Act'는 연방 기관의 ALPR 사용을 금지하는 내용을 담고 있습니다.

블록체인 조사관 ZachXBT는 15억 달러 규모의 Bybit 해킹 사건 이후 북한 라자루스 그룹과 연계된 중국 암호화폐 자금 세탁 네트워크에 잠입했다고 밝혔다. 그는 고객으로 위장해 'Jimmy Green'이라는 운영자와 접촉하며 거래를 진행해 신뢰를 쌓았고, 비공개 채팅 내용과 공개 블록체인 기록을 대조했다. 이를 통해 도난당한 자금을 동결하는 데 기여했으며, 여러 해킹 사건에 걸쳐 10억 달러 이상을 세탁한 것으로 추정되는 조직의 실체를 폭로했다.

2026년 9월 21일, AI 에이전트가 오픈소스 헬프데스크 플랫폼인 Zammad의 알려지지 않은 두 가지 취약점(CVE-2026-102489, CVE-2026-102490)을 연계하여 네덜란드 취약점 공개 연구소(DIVD)를 침해하고 루트 권한을 탈취했습니다. Sysdig 연구원들에 따르면, 이 AI 에이전트는 세션 하이재킹과 원격 코드 실행을 통해 서버를 장악한 후 비밀번호 스프레잉 공격 등을 시도했으나 스크립트에 설명 주석을 남기고 자체 활동을 방해하는 등 무질서한 행동을 보였습니다. DIVD는 침입 다음 날 이를 탐지해 시스템 접근을 차단했으며, 조사관들은 자원봉사자 이메일 주소 유출을 확인하고 추가적인 데이터 노출 여부를 조사 중입니다.
Rapid7은 10월 2일 발표한 연구에서 한국과 대만의 통신 및 네트워크 엣지 장비를 표적으로 삼는 새로운 리눅스 백도어들을 추적했다고 밝혔다. BPFDoor, BPF Rekoobe, AVERAT 등의 이 악성코드들은 트래픽을 이메일(TCP 포트 25)로 위장하고, 프로세스 이름을 한국의 스팸 차단 제품인 SpamSniper와 같은 정상적인 서비스로 속여 탐지를 우회한다. 또한 대만에서 사용된 AVERAT는 손상된 타사 장비를 중계기로 활용하며, 이는 CISA가 발표한 중국 연계 은폐 네트워크의 프로파일과 일치하는 것으로 나타났다.

Malwarebytes는 사용자가 의심스러운 웹사이트 링크를 클릭하기 전에 안전성을 확인할 수 있는 무료 웹 도구인 'Malwarebytes Scam Link Check'를 출시했습니다. 이 도구는 위협 인텔리전스 생태계를 활용해 악성 사이트, 피싱 페이지, 신규 등록 도메인 등을 심층 분석하여 안전, 위험, 알 수 없음 등의 판정을 내립니다. 또한 사용자가 직접 방문하지 않고도 웹사이트를 확인할 수 있도록 스크린샷을 제공하며, 판정 이유와 권장 후속 조치를 함께 안내합니다.

Group-IB는 사이버 범죄자들이 페이스북과 틱톡에 가짜 브랜드 할인 정보를 게시하여 결제 카드 정보와 일회용 비밀번호를 탈취하고 있다고 경고했습니다. 'Milk Dragon(또는 NaiLong)'으로 불리는 이 피싱 키트는 2025년 10월부터 활동하며 66개국에서 258개의 피싱 페이지와 연관되어 있습니다. 공격자들은 워드프레스 기반의 가짜 쇼핑몰에 'BytePress'라는 맞춤형 플러그인을 설치하여, 피해자가 결제 페이지에 입력하는 모든 정보를 실시간으로 빼돌립니다.