
ClickFix 형태의 공격을 통해 브라우저 비밀번호, Apple iCloud Keychain 데이터, 암호화폐 자산을 탈취하는 macOS 전용 Go 기반 악성코드가 유포되고 있습니다. 공격자는 터미널 앱에 입력된 명령어로 시스템을 정찰한 뒤 아키텍처에 맞는 Mach-O 페이로드를 다운로드하고, 가짜 오류 메시지로 권한 상승을 유도합니다. 특히 이 악성코드는 비트코인, 이더리움 등 대상 암호화폐 지갑 잔액의 일부(1%) 또는 전체를 공격자 지갑으로 탈취하는 'DRAIN' 기능을 갖추고 있습니다.

금융 서비스, 사모투자 및 전문 서비스 분야를 표적으로 하는 데이터 강요 그룹인 UNC6671이 최근 사이버 공격을 가하고 있다. 구글 위협 정보 센터와 만디언트는 이 악성 행위자가 기업 직원을 대상으로 IT 지원 데스크 직원으로 위장하여 필수적인 보안 마이그레이션을 유도하는 음성 피싱(vishing) 기법을 사용하며, 특히 개인 모바일 장치를 통해 연락한다고 밝혔다.
AWS Agent Toolkit 에 Amazon Cognito 가 핵심 스킬 (aws-auth) 로 추가되었습니다. 이 스킬은 사용자 풀 및 앱 클라이언트 설정, OAuth 2.0 플로우, 토큰 관리, 패스키/웹오텐 인증 등록 등 보안 로그인 흐름 구현을 지원하며 AWS MCP 서버와 함께 IAM 기반 보호 장벽과 클라우드 트레이드 감사 로깅 기능을 제공합니다.
Azure Local 에 IBM QRadar 과 Splunk 의 새로운 보안 모니터링 통합 기능을 발표했습니다. 이 기능은 Azure Local 의 보안 신호를 기존에 구축된 보안 운영 플랫폼과 워크플로우에 통합하여 감시 및 조사 프로세스를 강화합니다.

위협 행위자는 Paperclip 과 Browser Use 의 공식 조직을 사칭하며 skills.sh 에 가짜 기술을 업로드하고, 초기에는 악성 npm 및 PyPI 패키지를 시도했으나 실패한 후 GitHub 에서 직접 크레딧 스티얼러 페이로드를 다운로드하도록 지시하는 방식으로 공격했습니다. 이 보고서는 Black Hat USA 2026 컨퍼런스에서 발표되었으며, 개발자 워크스테이션과 CI 러너 등 다양한 환경의 SSH 키와 클라우드 자격증명 등을 수집하는 데 목적이 있었습니다.
Microsoft mssql-python 라이브러리 v1.13.0 버전이 PyPI에 출시되었으며, 이 업데이트는 Apache Arrow를 활용한 대량 복사 기능과 azure-identity 인증 객체 및 토큰 제공자를 위한 일등 지원 기능을 추가했습니다. 또한 ODBC 드라이버 바이너리가 독립형 mssql-python-odbc 패키지로 완전히 분리되었습니다.
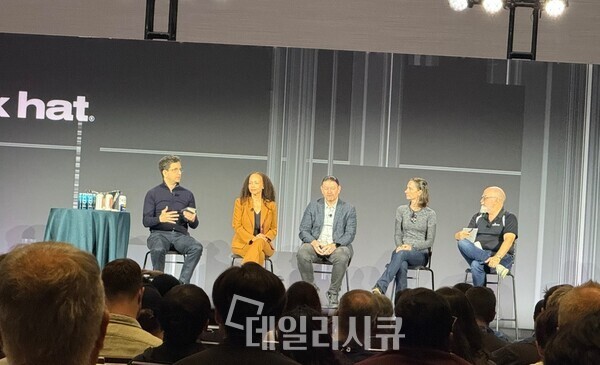
Black Hat USA 2026 결산 토론에서 전문가들은 AI가 공격 자동화와 취약점 발견 속도를 높이며 사이버보안 환경 전반을 바꾸고 있다고 진단했습니다. 특히 AI 에이전트가 직접 작업을 수행하는 '에이전틱 브라우저' 관련 발표만 10개에 달해 새로운 공격면으로 주목받았습니다. 또한 패널들은 AI로 인해 공격은 산업화 단계로 진화한 반면, 방어는 사업적 위험 요소 때문에 여전히 수작업 수준에 머물러 있다고 지적했습니다.
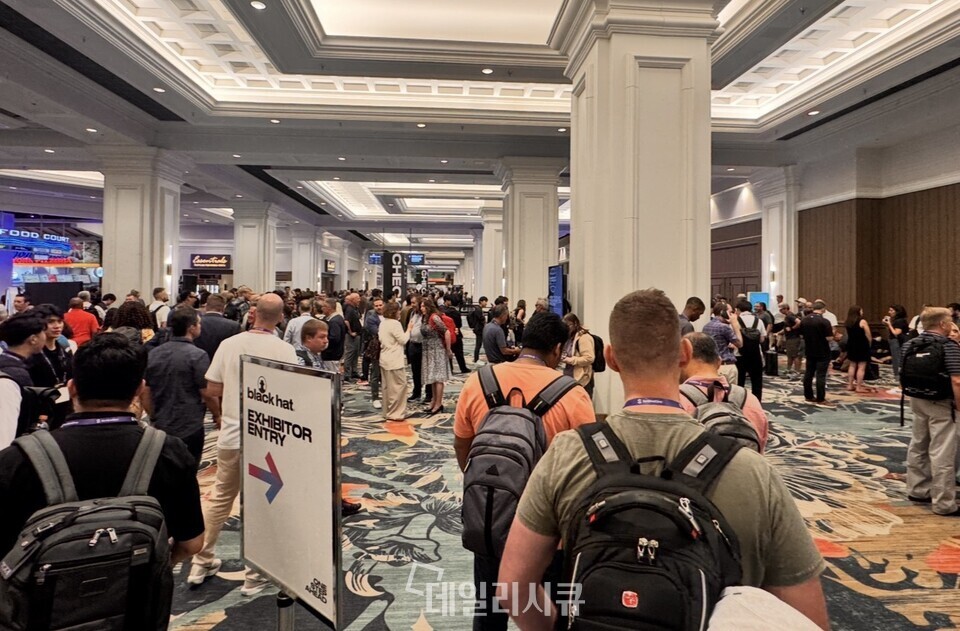
'블랙햇 USA 2026'이 8월 1일부터 6일까지 미국 라스베이거스 만달레이베이 컨벤션센터에서 개최되었습니다. 이번 행사에서는 AI 에이전트 취약점, 클라우드 권한 상승, IoT 및 양자내성암호(PQC) 관련 최신 오픈소스 보안 도구를 직접 시연하고 시험하는 '아스널' 공간이 운영되었습니다. 아울러 드론 공격, 자물쇠 해제 실습, 네트워크운영센터(NOC)의 행사장 네트워크 방어 과정 공개 등 참관객이 직접 참여할 수 있는 체험형 프로그램이 진행되었습니다.
6,000개 이상의 패치를 조사한 연구에 따르면, 정상적으로 작동하는 패치조차 새로운 버그를 유발하거나 다른 기능을 손상시키고 우회 공격에 노출될 수 있는 것으로 나타났습니다.
영국 Comparitech의 조사 결과에 따르면 지난 7월 랜섬웨어 공격 건수는 전월 대비 약 20% 증가한 799건을 기록하며 올해 두 번째로 높은 수치를 기록했습니다. 금융(+71%), 기술(+62%), 제약(+46%), 교육(+44%) 분야를 겨냥한 공격이 크게 늘어난 반면, 유틸리티 및 정부 기관에 대한 공격은 감소했으며 국가별로는 미국(322건)이 가장 많은 피해를 입었습니다. 해킹 그룹 중에서는 'The Gentlemen'(135건)과 'Qilin'(125건)이 가장 활발하게 활동하며 전체 공격의 약 33%를 차지했습니다.
AWS IAM Identity Center 는 새로운 조직 인스턴스 생성 시 멀티 리전 지원 기능을 한 번 클릭으로 활성화할 수 있도록 개선했습니다. 기존에는 고객 관리형 KMS 키 생성, 키 정책 설정 및 리전 추가 등 여러 단계를 거쳐야 했으나, 이제 지원되는 리전에서 새 인스턴스를 만들 때 단일 리전, 멀티 리전 또는 커스텀 인스턴스 중 하나를 선택하여 구성할 수 있습니다.
Amazon VPC IPAM이 BYOIP 프레픽스를 위한 BGP 경로 보호 모니터링 및 위임된 RPKI 관리 기능을 새롭게 지원합니다. 네트워크 관리자는 단일 대시보드에서 RPKI 유효성 상태, ROA 강도, 경로 하이재킹 가능성을 나타내는 중복 경로를 모니터링하고 ROA 관리를 자동화할 수 있습니다. 해당 기능은 AWS GovCloud 및 중국 리전을 제외한 모든 상업용 AWS 리전에서 제공됩니다.