카스퍼스키(Kaspersky)는 2025년 1월부터 아프가니스탄, 우즈베키스탄, 시리아 등 6개국의 정부 및 공공 기관을 겨냥한 사이버 첩보 활동에서 새로운 윈도우 백도어 'OctLurk'와 'SilkLurk'를 발견했습니다. 이 백도어들은 C 드라이브 시리얼 번호나 컴퓨터 이름의 해시값을 사용해 특정 피해 기기에서만 악성 코드가 해독되도록 맞춤 제작되었습니다. 감염된 기기에서 공격자들은 권한 탈취, 키로깅, 브라우저 비밀번호 및 이메일 수집, 원격 제어 도구와 PlugX 악성코드 배포 등을 수행한 것으로 확인됐습니다.
연구원들은 자동화된 네트워크 장치 프로비저닝에 내재된 위험성에 대해 주의를 환기하고 있습니다. 이들은 세계적인 장치 제조업체를 사례 연구로 활용하고 있습니다.
Novee의 보안 연구원들은 기업용 자바 플랫폼 4곳을 감사하여 인증 전 원격 코드 실행(Pre-auth RCE)을 포함한 12개의 취약점을 발견하고 Black Hat USA 2026에서 발표했다. 특히 Bonita BPM 10.4.3에서는 필터 검증 오류를 이용해 단일 요청으로 인증 없이 내부 API에 접근할 수 있는 취약점이 드러났다. 공격자는 XStream 라이브러리가 XML을 처리하는 과정의 허점을 악용해 서버에서 임의의 명령을 실행할 수 있다.

마이크로소프트가 감시 중인 인프라에서 운영되는 macOS ClickFix 공격은 방문자의 브라우저 지문을 분석하여 악성 유도 페이지 표시 여부를 결정한다. 이 서버 사이드 게이트는 크롤러나 샌드박스 환경에서는 유해 콘텐츠를 숨기지만, 선택된 Mac 사용자에게 가짜 소프트웨어 다운로드 페이지를 제시하며 최종 단계인 AMOS(Atomic Stealer)로 이어진다.

OpenAI가 캄보디아 포이펫 기반의 사기 조직이 ChatGPT를 악용하여 벌인 투자, 로맨스, 도박 및 사법기관 사칭 사기 네트워크를 적발하고 계정들을 차단했습니다. 조사 결과 해당 조직은 생성형 AI를 활용해 가짜 페르소나 생성, 메시지 번역, 구인 광고 제작뿐만 아니라 내부 행정 업무 및 직원 채무 관리까지 수행한 것으로 드러났습니다. OpenAI는 메타의 WhatsApp과 협력해 해당 작업을 조사했으며, 사이버 범죄 조직들이 다각적인 사기 기법을 병행하여 피해자를 기만하고 있다고 밝혔습니다.
구글이 문제를 수정했습니다. 해당 문제는 서로 다른 권한 수준을 가진 두 AI 에이전트 간의 신뢰 경계를 악용하여 공급망을 손상시킬 수 있는 자동화를 유발했습니다.
keyv/cacheable npm 패키지 침해 사고에서는 탈취된 토큰을 즉시 철회하는 일반적인 대응 방식을 주의해야 합니다. 이번 공격에서는 탈취된 토큰을 철회하는 행위 자체가 페이로드를 활성화하는 원인이 됩니다.
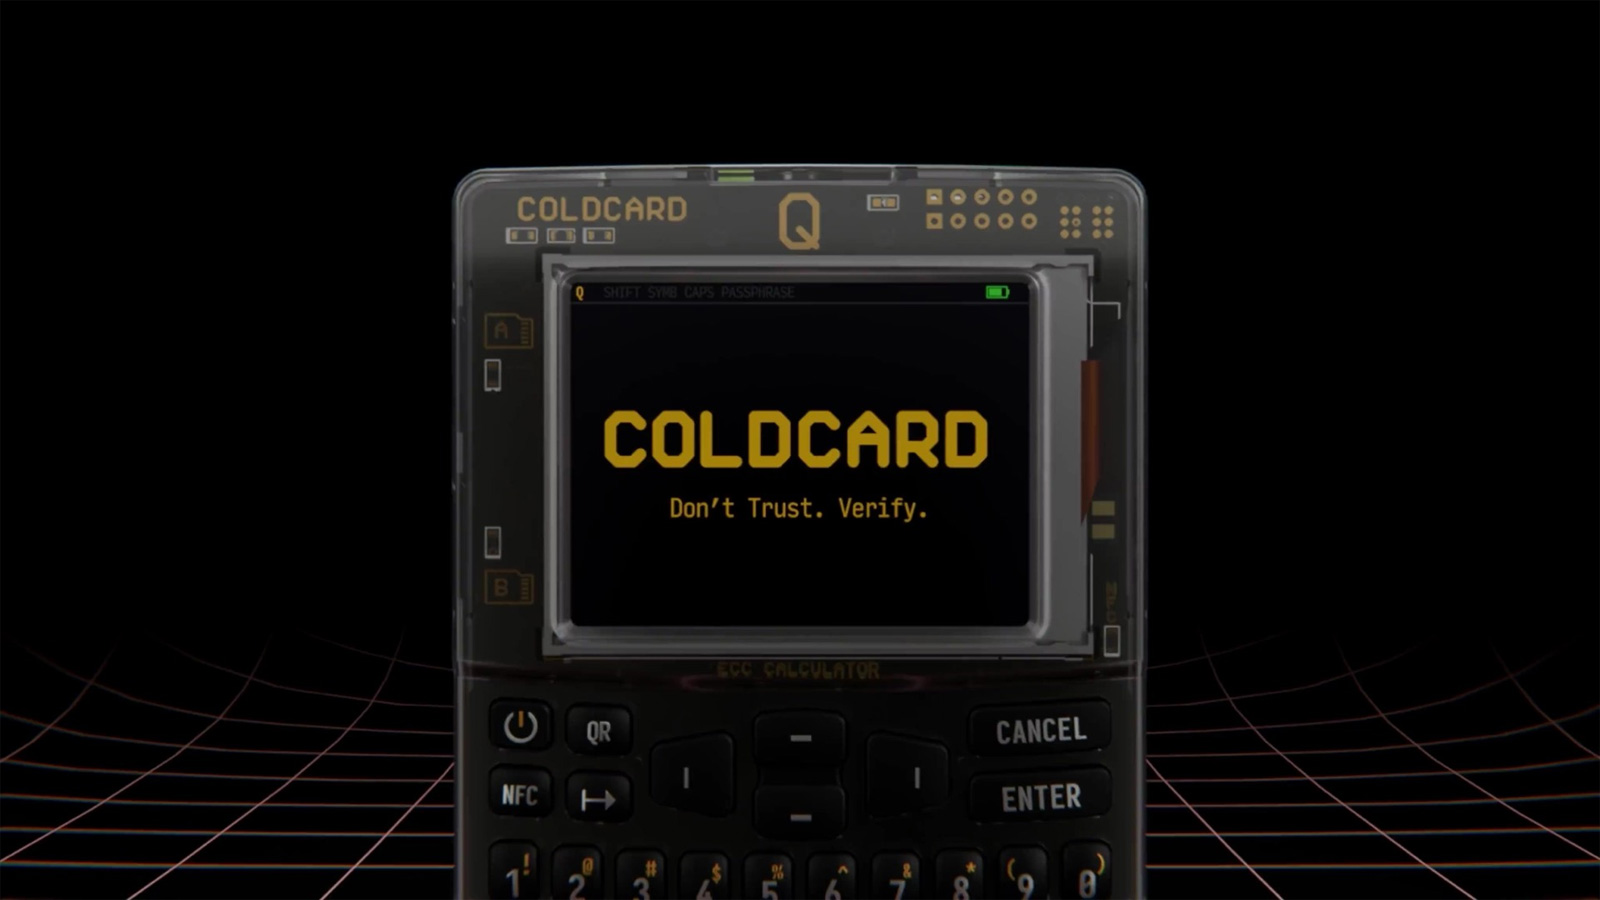
Proofpoint는 최근 공개된 COLDCARD 하드웨어 지갑의 취약점과 비트코인 도난 사건에 대한 불안감을 악용한 피싱 캠페인을 발견했습니다. 공격자들은 COLDCARD 보안 감사를 가장한 이메일을 발송하여 피싱 웹사이트(coldcardcompliance.com)로 유인한 뒤, 원격 제어 소프트웨어를 설치하는 배치 파일을 다운로드하도록 유도합니다. 해당 웹사이트에는 실시간 고객지원 채팅이 포함되어 있어 공격자가 직접 사용자의 문의에 응대하고 관리자 권한 승인을 유도합니다.

2026년 7월 해커들이 마이크로소프트 로그인, 줌(Zoom) 이벤트, 정부 웹사이트 등 정식 비즈니스 플랫폼을 무기화하여 기업을 공격했다는 ANY.RUN의 위협 인텔리전스 분석이 발표되었습니다. 피싱 서비스 플랫폼인 'Kratos'는 SharePoint와 DocuSign 형식의 유인책으로 마이크로소프트 365 계정 정보를 탈취했으며, 'Kali365' 캠페인은 정상 장치 코드 인증 흐름을 악용해 비밀번호 없이 OAuth 토큰을 획득했습니다. 또한 가짜 줌 이벤트 페이지와 브라질 정부 포털(.gov.br) 20여 곳이 피싱 및 악성코드 유포 경로로 악용되었습니다.
기업들이 인공지능(AI)을 실제 운영 환경에 도입함에 따라 AI 에이전트, MCP 서버, 자율 워크플로우 등을 보호하고 모니터링하기 위한 AI 탐지 및 대응(AI Detection & Response) 플랫폼의 필요성이 커지고 있습니다. 이러한 플랫폼은 런타임 모니터링, 행위 분석, 에이전트 가시성, 반응 자동화 등을 통해 AI 시스템의 비정상적인 활동을 감지하고 대응 조사를 지원합니다. 대표적 솔루션 중 하나인 Dash Security는 기업용 AI 생태계를 보호하기 위해 AI 자산 발견, 런타임 모니터링 및 에이전트 행위 분석을 지속적으로 수행합니다.
미국 CISA는 IBM의 로우코드 AI 빌더인 Langflow에서 미인증 공격자가 원격으로 코드를 실행할 수 있는 심각한 취약점(CVE-2026-9198)이 실제 공격에 악용되고 있다고 경고했습니다. 해당 취약점은 기본 배포 환경에서 슈퍼유저 토큰을 발급하는 자동 로그인 엔드포인트와 임의의 파이썬 코드를 실행하는 코드 검증 엔드포인트가 결합해 발생합니다. IBM은 Langflow OSS 1.0.0~1.10.0 버전이 영향을 받으며, 사용자는 1.10.1 이상의 버전으로 업그레이드할 것을 권장했습니다.

Poison Claude라는 회색 시장 서비스가 AWS Bedrock 가입 보너스 등 사기로 생성된 클라우드 계정의 무료 크레딧을 악용하여 Anthropic의 Claude AI 모델 접근 권한을 공식 가격의 5~15% 수준으로 할인 재판매하고 있는 것으로 밝혀졌다. Okta Threat Intelligence 조사 결과, 해당 서비스는 암호화폐 결제만 받아 신원 확인을 회피하며 사용자가 API 엔드포인트를 해당 서버로 우회하도록 유도한다. 한때 노출된 상태 엔드포인트를 통해 872명의 활성 사용자가 확인되었으며, Google Cloud의 스타트업 크레딧을 악용하는 Ecomagent 등 유사한 서비스들도 파악되었다.