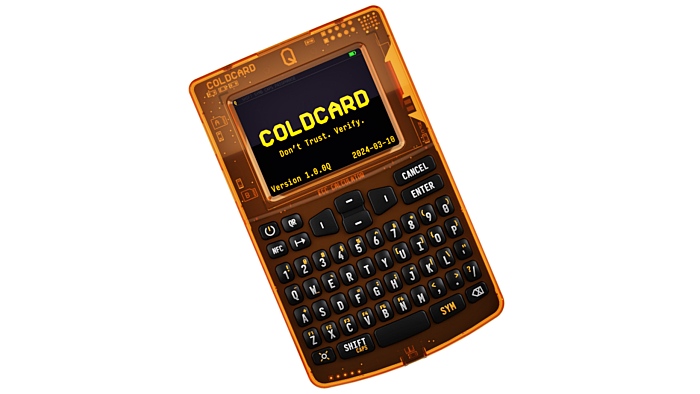
갤럭시디지털에 따르면 하드웨어 지갑 콜드카드의 취약점을 악용한 공격자가 최소 15명 확인되었으며, 전체 피해액은 최대 1억 3000만 달러로 추산된다. 이번 사건은 펌웨어 버그로 인해 콜드카드가 표준보다 낮은 40비트 수준의 개인키 엔트로피를 사용하면서 공격에 취약해진 것으로 조사되었다. 피해 신고를 바탕으로 추가 피해와 공격자가 식별되는 가운데 가상자산 지갑 보안에 대한 논쟁이 고조되고 있다.
레드햇이 AI 거버넌스 정책을 운영 통제로 자동 전환하는 오픈소스 프로젝트 '아사고(asago)'를 출범했습니다. 아사고는 정책 해석, 위험 평가, 안전장치 추천 및 배포 설정 생성을 자동화하여 NIST AI 위험관리 프레임워크와 OWASP 대형언어모델 톱10 등의 기준에 매핑해 줍니다. 이번 프로젝트에는 레드햇, IBM리서치, 마이크로소프트, 엔비디아 등이 참여하며 아파치 라이선스 2.0으로 공개됩니다.
오는 9월 11일부터 중대한 개인정보보호법 위반 기업에 전체 매출액의 최대 10%를 과징금으로 부과하는 개정법이 시행됩니다. 이에 따라 이동통신 3사는 정보보호 투자를 대폭 확대하고 제로트러스트 구축 및 거버넌스 강화를 추진하고 있습니다. 하지만 단순 투자 금액 증대보다 기본 관리 체계 점검과 실질적인 보안 역량 강화가 관건이라는 지적이 나옵니다.
영국 내무부는 영국 사용자의 암호화된 iCloud 데이터에 접근할 수 있도록 애플에 기술적 능력 고지(Technical Capability Notice)를 발령했습니다. 애플은 백도어를 구축하는 대신 2025년 1월 영국 고객을 대상으로 종단간 암호화 기능인 고급 데이터 보호(ADP) 제공을 철회한 바 있습니다. 애플은 이러한 정부 명령의 범위와 법적 정당성에 대응하여 조사권한재판소(IPT)에 이의를 제기했습니다.
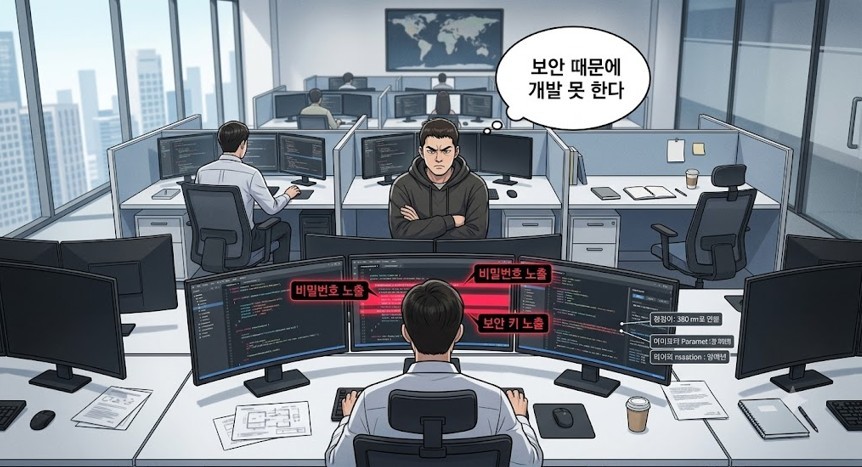
장삼봉 작가의 정보보안 소설 《로그아웃되지 않는 밤》에서 정책팀 세아는 개발 보안 업무를 맡게 된 후 개발자들의 반발에 직면한다. 세아는 개발자들의 작업 방식을 곁에서 관찰하고 보안실 강미래의 조언을 참고하여 보안 규칙을 재검토한다. 이 과정에서 그녀는 공용 코드 저장소 내에 시스템 접속 비밀번호와 키가 그대로 노출되어 있는 사실을 발견한다.
AWS Security Hub Extended 플랜이 Chainguard 와 Socket 을 커레이티드 파트너로 포함하여 공급망 보안을 제 10 번째 보안 카테고리로 추가했습니다. 이 변경 사항으로 개발자가 애플리케이션에 악성 코드를 포함한 의존성을 구축하기 전에 이를 감지하고 차단할 수 있으며, 모든 다른 Extended 카테고리처럼 단일 AWS 청구서에서 장기 계약 없이 결제당 사용 방식으로 제공받습니다.
팔로알토 네트웍스 Unit 42 연구진에 따르면 XCSSET 악성코드의 신규 버전(v40)이 변조된 Xcode 프로젝트와 Git 저장소를 통해 macOS 개발자들을 공격하고 있습니다. 공격자는 정상 프로젝트 파일에 다운로더 스크립트를 주입하며, 개발자가 감염된 프로젝트를 빌드하면 악성코드가 실행되어 시스템 내 다른 Xcode 프로젝트로 전파됩니다. 이번 최신 버전에는 강화된 탐지 회피 기술과 함께 크롬 하이재커 및 텔레그램 트로이목마 모듈 등 2개의 새로운 모듈이 포함되었습니다.
미국 내 최소 7개 주를 대상으로 한 캠페인이 발생했으나 현재까지 실질적인 피해는 없는 것으로 보입니다. 배후 지목은 초기 단계에 있으며, 도널드 트럼프는 이란의 개입을 부정했습니다. 트럼프는 미네소타주와 부패한 주지사가 매우 무능하다고 비난하며 미네소타주 스스로의 책임이라고 주장했습니다.
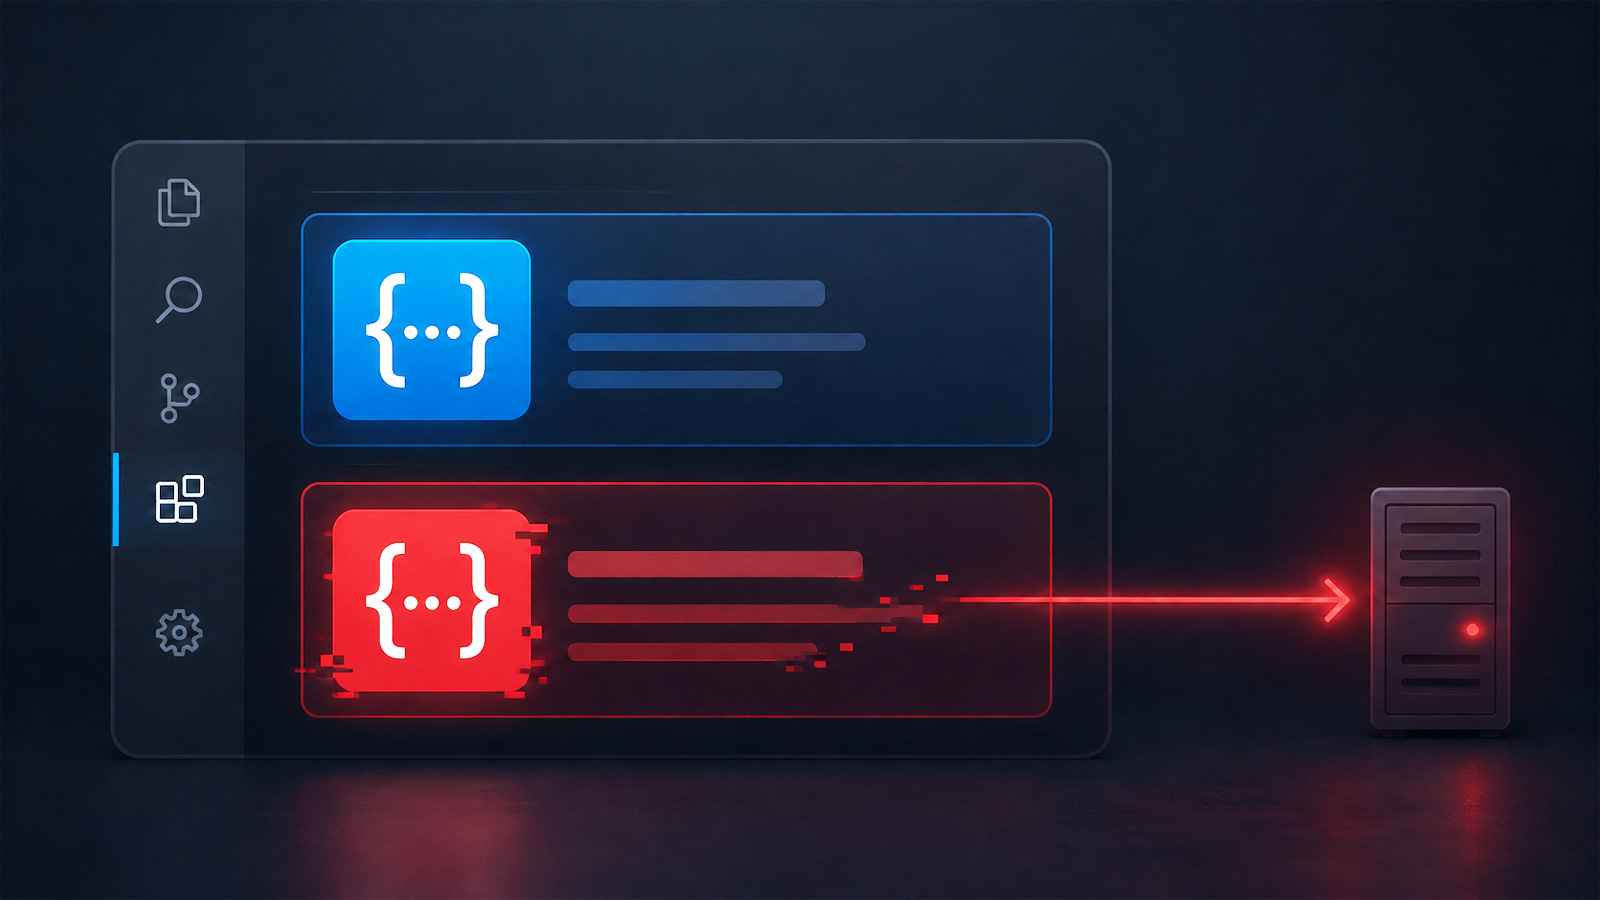
Manifold Security는 Open VSX 마켓플레이스에서 합법적인 개발 도구를 사칭하여 시스템 및 개발 환경 정보를 수집하는 악성 확장 프로그램 77개를 발견했습니다. 이 확장 프로그램들은 공통 도메인(mangorbit[.]com)을 통해 호스트 이름, 개발자 정보, Git 리포지토리 및 지속적 통합(CI) 메타데이터 등을 전송했습니다. 다만 소스 코드나 자격 증명, 인증 토큰 등에는 접근하지 않은 것으로 확인되었습니다.
해당 공격은 다양한 사회공학적 유인책과 교체되는 페이로드를 활용하여 침해된 네트워크에 지속적인 원격 접근 권한을 확보하기 위해 ScreenConnect를 전달합니다.
Keyv를 포함한 868개 이상의 npm 패키지가 Shai-Hulud 악성코드 변종에 감염되는 소프트웨어 공급망 공격을 받았습니다. 공격자는 유지관리자의 GitHub 계정을 악용하여 악성 파일(setup.mjs, Math_Symbol.js)과 사전 설치 명령을 정식 출시 절차를 통해 유포했습니다. 실행된 악성코드는 개발자 기기 및 CI 시스템에서 npm 인증 토큰, GitHub 자격 증명, AWS 키, 암호화 키 등 민감한 정보를 수집·암호화한 후 외부 GitHub 저장소 등으로 유출합니다.
AWS 애플리케이션 로드 밸런서(ALB) 및 네트워크 로드 밸런서(NLB) 는 이제 RFC 9151 준수 보안 정책을 지원하며, 이는 미국 국가보안국(NSA)이 정의한 CNSA 1.0 suite 암호화 요구사항을 충족합니다. 이 기능은 TLS 1.2 와 TLS 1.3 프로토콜을 통해 안전한 통신을 구현하고 있으며, AWS 상업 지역, GovCloud(미국), 중국 지역에서 추가 비용 없이 사용 가능합니다.