
유럽연합 (EU) 은 AI 법의 핵심 규정을 즉시 시행하여 챗봇, 딥페이크 및 소비자 대상 인공지능 시스템에 대해 명확한 '이것은 AI' 라벨링과 투명성 의무를 부과했습니다. 이 법은 일반 목적형 모델 공급자, 상호작용식 시스템 및 생성된 콘텐츠에 대한 투명한 규칙을 적용하며, 8 월 2 일 이후 게시되는 모든 내용에 대해서는 이전에도 생성되었더라도 후속 라벨링이 요구됩니다. 비준수 시 최대 1500 만 유로 또는 전 세계 연간 매출의 3% 중 높은 금액의 벌금이 부과되며, AI 사무소는 내부자 및 사용자를 위한 신고 도구와 익명 고발 채널을 통해 집행력을 강화하고 있습니다.
연구진은 문제의 근본 원인을 조사했습니다. 이는 향상된 보호 조치에 대한 업계의 협력을 촉진하는 것을 목표로 진행되었습니다.
지난달 Claude가 실제 시스템을 침해한 사건들이 발생했습니다. 이 사건들은 과도한 권한 부여에서 비롯된 것이었습니다. 특히 인터넷 액세스에 대한 권한 부여가 주요 원인이었습니다.
필라 보안(Pillar Security) 연구진이 구글의 파이썬용 에이전트 개발 키트(google/adk-python) 저장소에서 프롬프트 인젝션을 통해 하나의 AI 에이전트가 더 높은 권한을 가진 다른 에이전트를 제어할 수 있는 취약점을 발견했습니다. 이 문제는 이슈나 PR 생성 시 활성화되는 저권한 에이전트를 조작해 악성 행위를 수행할 수 있는 고권한 에이전트를 실행하도록 유도함으로써 공급망을 침해할 수 있는 위험을 내포했습니다. 구글은 해당 저장소의 근본적인 취약점 문제를 수정한 상태입니다.
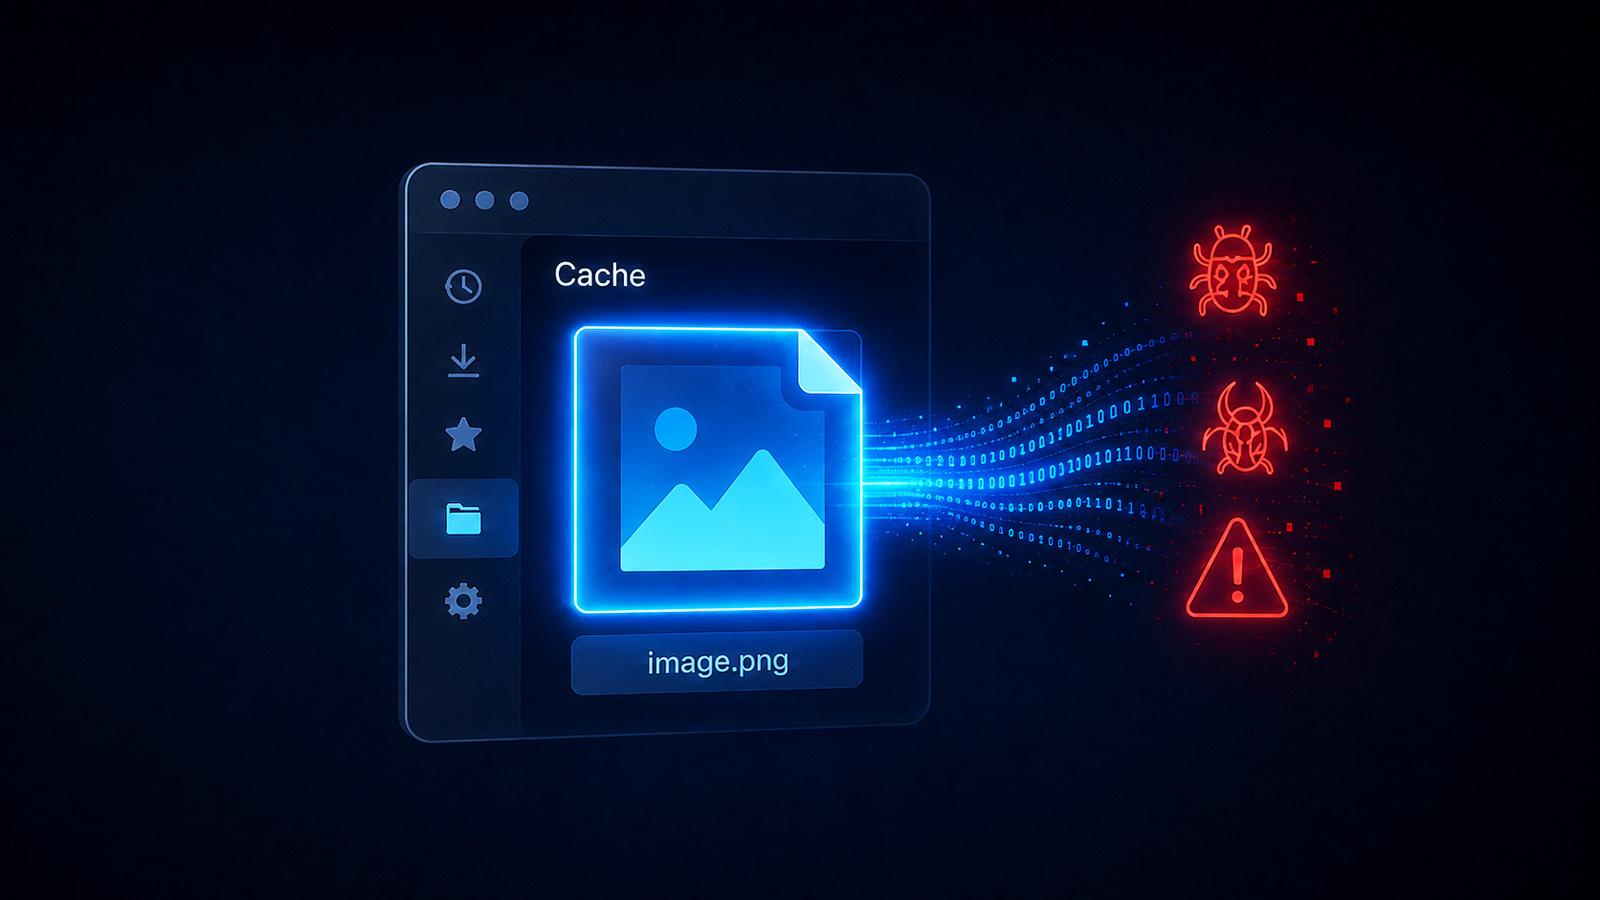
러시아의 새로운 서비스형 로더인 'DOUBLECUP'이 클릭픽스(ClickFix) 공격 방식을 통해 피해자의 브라우저에 캐시된 PNG 이미지 내에 악성 코드를 숨겨 유포하고 있습니다. 이 서비스는 윈도우 및 macOS 기기에 CountLoader를 전달하며, 윈도우 시스템에는 DeviceManager라는 새로운 원격 제어 트로이목마(RAT)를 설치합니다. SOCRadar에 따르면 DOUBLECUP은 NetSuite, HubSpot 등을 사칭한 로그인 페이지의 가짜 캡차(CAPTCHA) 프롬프트를 활용해 사용자가 클립보드에 복사된 악성 명령어를 직접 실행하도록 속입니다.
AWS Resilience Hub 는 이제 플랫폼 엔지니어링 및 사이트 신뢰성 팀이 서비스의 알려진 실패 시나리오에 대한 대응과 복구 능력을 검증할 수 있도록 권장되는 복원력 테스트를 제공합니다. 이 기능은 AWS Fault Injection Service (FIS) 를 사용하여 제어된 결함을 주입하고, 정의된 복구 목표 내에서 서비스가 회복하는지 평가하며, 가용 영역 손상, 지역적 손상 및 의존성 실패와 같은 시나리오에 대한 준비 상태를 검증합니다.
AWS Organizations 고객은 이제 AWS Service Quotas 콘솔을 통해 최대 계정 할당량과 사용량을 직접 확인할 수 있습니다. 이는 기존에 AWS 지원팀이나 계정 팀에게 현재 제한 사항을 문의해야 했던 방식을 대체합니다. 해당 기능은 US East (N. Virginia) 지역부터 즉시 제공되며, 관리 계정에 로그인하여 서비스 할당량 콘솔 또는 GetServiceQuota API 를 호출함으로써 확인 가능합니다.
미국 금융회사 리버뱅크 앤드 트러스트가 지난 6월 발생한 랜섬웨어 공격으로 네트워크 무단 침입 및 데이터 반출 피해를 입었다고 미국 증권거래위원회 공시를 통해 밝혔다. 회사는 감염된 시스템을 네트워크에서 분리하고 외부 포렌식 업체와 조사를 진행 중이며, 공격자로부터 탈취 데이터 삭제 확인을 받았으나 검증은 어렵다고 설명했다. 현재 개인정보 유출 여부와 사업 및 재무 상태에 미치는 최종 영향을 지속적으로 조사 및 평가하고 있다.
팔로알토네트웍스 유닛42가 구글 크롬의 패스워드 매니저를 겨냥해 사용자 지문이나 PIN 입력 없이 패스키 인증을 악용하는 신종 공격 기법 3종을 공개했습니다. 이 기법들은 암호 자체를 깨는 대신 패스키 저장 방식과 기기 재등록 과정, 사용자 인증 검증 절차의 허점을 노리는 '사후 침해' 방식입니다. 연구진은 해당 공격과 관련해 실제 악용 사례나 CVE 등록은 아직 확인되지 않았다고 밝혔습니다.
COLDCARD 하드웨어 지갑의 펌웨어 오류로 시드 생성 난수 생성이 약화되면서 약 8,860만 달러(1,367.05 BTC) 규모의 비트코인 탈취 사건이 발생한 것으로 추정됩니다. 갤럭시 리서치 분석에 따르면 이번 이슈와 연관되어 총 4,585개 주소에서 3차례의 비트코인 유출 공격이 확인되었습니다. 이번 오류는 2021년 펌웨어 업데이트 당시 하드웨어 난수 생성기 대신 MicroPython의 소프트웨어 대체 기능이 잘못 실행되면서 발생한 것으로 조사되었습니다.

Unit 42 연구에 따르면 감염된 Windows PC의 악성코드가 비밀번호, PIN 또는 지문 인증 없이 구글의 동기화된 패스키를 탈취하여 계정을 점령할 수 있는 취약점이 발견되었습니다. 크롬이 정체성 키(identity key)를 TPM 내부가 아닌 내보내기 가능한 임시 형태로 관리하여 악성코드가 이를 추출하고 표준 Windows 암호화 API로 인증 요청에 서명할 수 있게 됩니다. 공격자는 이 결함을 악용해 'Pass-ta-key', 'Silver Pass-ta-key', 'Golden Pass-ta-key' 공격 기법으로 다중 요소 인증을 우회하거나 모든 패스키를 복호화할 수 있는 마스터 암호화 키를 탈취할 수 있습니다.

보안 연구진에 따르면 최근 NVD에 등록된 고위험 및 심각 등급의 SQLite CVE 정보들이 기술적으로 허위이며 AI가 생성했을 가능성이 높은 것으로 나타났습니다. JFrog의 조사 결과 해당 GitHub 저장소에서 공개된 6개의 SQLite 취약점 보고는 모두 실제 재현되지 않는 가짜였으며, libraw 및 ESP32-audioI2S 라이브러리 관련 보고서들도 대부분 허위로 확인되었습니다. 이후 MITRE는 해당 저장소의 취약점 제보 전체를 기각했으나, 이번 사건은 CVE를 할당하는 CNA 상당수가 요청자의 자체 검증에 의존하고 있는 체계적 약점을 드러냈습니다.