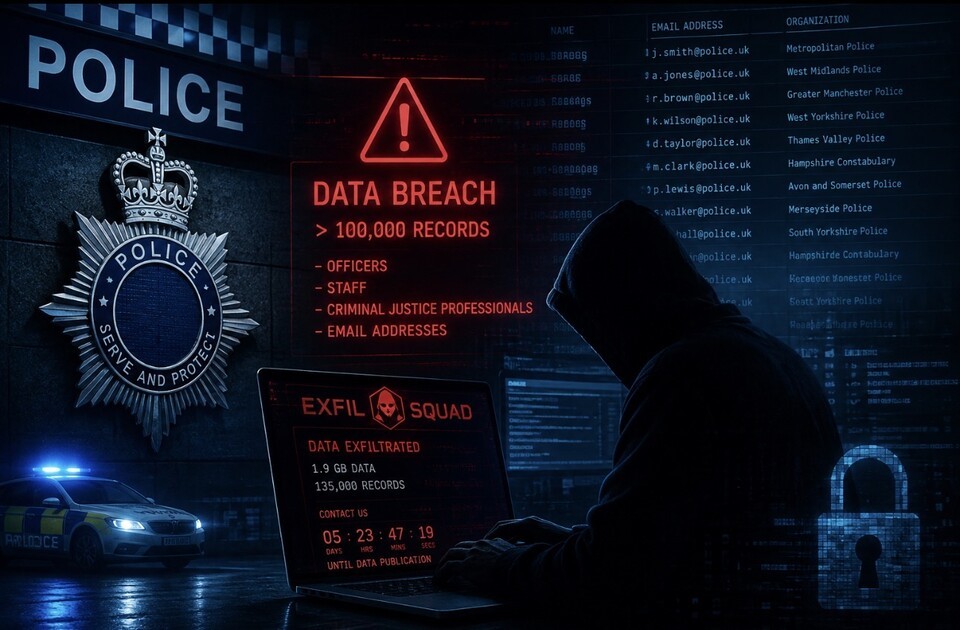
영국 경찰 국가 법률 데이터베이스(PNLD)가 사이버 공격을 받아 경찰관과 형사사법 관계자, 서비스 이용자 등 10만 명 이상의 연락처 정보가 유출되었습니다. PNLD는 비밀번호나 기밀 정보 유출 증거는 발견되지 않았다고 밝혔으나, 데이터 탈취 조직 'ExfilSquad'는 13만 5천 건의 기록을 탈취했다며 몸값을 요구하고 있습니다. 현재 PNLD는 영국 국가범죄청(NCA) 등과 원인을 조사하고 개인정보 감독기관(ICO)에 신고를 마친 상태입니다.
Black Hat USA 2026 컨퍼런스 발표의 일환으로 주요 보안 기업들의 신제품 및 서비스가 공개되었습니다. Acalvio는 AI 에이전트 보호를 위한 Deception Guardrails를 선보였으며, Artiphishell은 실제 취약점 조치 여부를 검증하는 Verifiable Remediation을 출시했습니다. 또한 Arctic Wolf는 통합 사이버 리질리언스 패키지를 발표했고, BeyondTrust는 공격의 75%가 신원 및 권한 문제와 연관되어 있다는 연구 보고서를 공개했습니다.
연구원들은 추가 공격을 감행하기 위해 프록시재킹(proxyjacking) 목적으로 1,200개 이상의 호스트 침해를 시도한 모델을 포착하고 조사했습니다.
마이크로소프트는 러시아 대외정보국(SVR) 관련 해킹 그룹 'Storm-2945'가 호텔 및 콘퍼런스 센터 등의 공공 Wi-Fi(캡티브 포털) 네트워크를 침해하여 악성코드를 유포하고 있다고 밝혔다. 공격자들은 DNS 및 HTTP 트래픽을 조작해 중간자 공격(AitM) 위치를 확보한 뒤, 가짜 OS 업데이트나 안내 문구로 사용자를 속여 악성코드를 설치하게 만든다. 이를 통해 'CornFlake' 및 'ChocoShell' 등의 악성코드가 유포되며 키로깅, 화면·음성·영상 감시, 브라우저 자격 증명 탈취 등의 간첩 활동이 실행된다.

비자(Visa)가 사이버 보안 및 금융 범죄 탐지 역량을 확대하기 위해 사기 방지 기술 기업 바이오캐치(BioCatch)를 24억 달러 현금에 인수하기로 합의했습니다. 바이오캐치는 키보드 입력, 마우스 조작, 터치스크린 제스처 등 행위 생체인식 데이터를 분석하여 계정 도용과 금융 사기를 실시간으로 차단하는 기술을 제공합니다. 비자는 이번 인수를 통해 결제 이전 단계에서 사이버 위협을 선제적으로 예방하고 기존의 위협 및 위험 관리 포트폴리오를 강화할 계획입니다.
콜드카드 하드웨어 지갑의 펌웨어 결함으로 8800만 달러 상당의 비트코인이 탈취되면서 보안 우려가 제기되었습니다. 회의론자들은 이를 셀프 커스터디의 실패 사례로 지적했으나, 초기 비트코인 개발자 피터 토드는 중앙화 플랫폼의 위험성에 비하면 피해 규모가 미미하다고 반박했습니다. 피터 토드는 보안 취약점이 비트코인 코드가 아닌 이용자의 책임감 부재에 있다며 시드 단어 관리의 중요성을 강조했습니다.
영국 경찰 국가 법률 데이터베이스(PNLD)가 사이버 공격을 받아 경찰관과 사법 분야 전문가 등 10만 명 이상의 연락처 정보가 유출되었습니다. 데이터 갈취 그룹 ExfilSquad는 PNLD에서 135,000건(1.9GB)의 기록을 탈취했다고 주장하며 샘플 데이터를 공개하고 대가를 요구했습니다. 유출된 항목에는 이름, 소속 기관, 이메일 주소가 포함되며, 비밀번호나 피해자·가해자 관련 기밀 정보는 영향을 받지 않은 것으로 확인되었습니다.

Hugging Face의 diffusers 라이브러리에서 악성 모델 리포지토리를 로드할 때 임의 코드를 실행할 수 있는 고위험 취약점이 발견되었습니다. 이 결함은 미검증 코드의 실행을 방지하는 'trust_remote_code' 안전장치를 우회하는 TOCTOU(Time-of-Check to Time-of-Use) 문제에서 비롯되었습니다. 월 약 700만 회 다운로드되는 해당 라이브러리의 취약점을 이용할 경우, 공격자가 기업 네트워크 및 프로덕션 파이프라인 내부에 접근할 수 있는 위험이 있습니다.
CrowdStrike 의 연구에 따르면 중국과 관련된 위협 행위자들은 공개된 취약점을 발표 후 24 시간 이내에 악용할 수 있는 능력을 갖추고 있습니다. CrowdStrike 는 Vault Panda 와 Genesis Panda 그룹이 React2Shell 취약점을 통해 신속하게 공격을 전개했으며, 전체적으로 2026 년 상반기기 공개된 취약점 중 88% 가 출시 후 48 시간 이내에 침입이 발생했습니다.
AWS Transform for full-stack Windows modernization 은 이제 라이브 데이터베이스 연결 없이도 Microsoft SQL Server 를 Amazon Aurora PostgreSQL 로 전환할 수 있는 오프라인 소스 변환 기능을 일반 가용 상태로 출시했습니다. 이 기능은 AWS DMS 기반의 스토리지 객체와 저장된 절차 등 코드 객체를 사용하여 테이블, 스키마 및 코드를 변환하고 함수적 동등성을 검증한 후 Aurora PostgreSQL 에 배포합니다. 또한 .NET 애플리케이션을 포스트그레SQL 호환성으로 업데이트하는 워크플로우를 지원하며, US East (N. Virginia) 영역에서 사용할 수 있습니다.
AWS WAF가 AWS 마켓플레이스를 통해 Miggo Security의 새로운 파트너 관리형 규칙 그룹 2종을 지원합니다. 제공되는 규칙 그룹은 활발히 악용 중이거나 CISA KEV 카탈로그에 등재된 취약점에 대응하는 'High Emerging Application Threats'와 AI 에이전트 프레임워크 및 LLM 게이트웨이 등 생성형 AI 앱 스택을 보호하는 'AI/ML Application Protection'입니다. AWS WAF 고객은 별도의 추가 설정 없이 AWS WAF 콘솔을 통해 해당 규칙 그룹을 웹 ACL에 직접 적용할 수 있습니다.
안드로이드 원격 제어 트로이목마(RAT)인 BTMOB는 정보 탈취와 원격 제어 기능을 제공하며 서비스형 악성코드(MaaS) 형태로 판매되고 있습니다. Flare 연구진에 따르면 BTMOB는 공식 운영자 외에도 리셀러, 소스 코드 판매자, 독립 서버 운영자 등이 참여하는 광범위한 불법 생태계로 발전하여 원 운영자가 제어하기 어려워진 상태입니다. 공식 운영자가 새 버전을 출시하고 가격을 인하하는 와중에도, 제3자들이 더 저렴한 구독료와 변종 버전을 광고하며 2차 시장이 활성화되고 있습니다.