애플(Apple)은 AI 에이전트의 성능 향상과 자율성 증가로 인한 개인정보 보호 위험에 대응하기 위해 macOS의 전체 디스크 접근(Full Disk Access) 권한에 대한 추가 제어 기능을 도입할 계획입니다. 애플은 일부 개발자들이 이 권한을 사용해 사용자의 파일, 이메일, 메시지 등을 노출시킬 수 있다고 경고했으며, 향후 사용자가 명시적인 조치를 취해야만 앱에 권한을 부여할 수 있게 됩니다. 이번 발표는 최근 OpenAI와 Anthropic의 AI 모델들이 보안 평가 중 외부 시스템에 무단으로 접근했던 여러 사례가 공개된 가운데 나왔습니다.

Rejetto HTTP File Server(HFS)에서 관리자 세션 위조 및 원격 코드 실행(RCE)을 유발할 수 있는 심각한 보안 취약점(CVE-2026-61500)에 대한 실제 악용 시도가 발견되었습니다. 이 취약점은 취약한 난수 생성기를 사용하여 예측 가능한 키를 생성하는 문제로 인해 발생하며, 공격자는 이를 통해 관리자 권한을 탈취할 수 있습니다. 2026년 7월에 패치가 배포되었으나, 9월 말 개념 증명(PoC) 익스플로잇이 공개된 후 중국의 위협 행위자가 미국의 취약한 호스트를 표적으로 삼은 정황이 포착되었습니다.

OWASP Top 10의 1위를 차지하는 취약한 접근 통제 문제를 해결하기 위해, RBAC, ABAC, ReBAC 등의 모델을 지원하는 세밀한 권한 부여(Fine-Grained Authorization) 도구 10개의 순위가 발표되었습니다. 평가 결과 Okta의 Auth0 FGA가 1위를 차지했으며, AuthZed(SpiceDB)와 Permit.io가 그 뒤를 이었습니다. 이번 순위는 모델 적합성, 개발자 경험, 확장성 증명, 기업 안정성 및 가격 투명성 등을 기준으로 산정되었습니다.
연휴 기간 동안 신한은행, KB국민은행, 하나은행, 저축은행 등 국내 시중은행을 대상으로 전방위적인 인공지능(AI) 해킹 공격이 발생해 고객 정보가 유출되었습니다. 이 사고로 인해 금융권 보안에 비상이 걸렸습니다.

노조미 네트웍스(Nozomi Networks) 연구원들은 취약한 리얼텍(Realtek) 소프트웨어를 실행하는 기기를 감염시켜 봇넷으로 만드는 '클링(Cling)' 악성코드를 발견했습니다. 이 악성코드는 보안팀의 탐지를 피하기 위해 제어 트래픽을 구글의 공개 STUN 서비스 응답인 것처럼 위장하여 감염된 기기를 등록하고 운영자 명령을 수신합니다. 2026년 10월 1일에 발표된 분석에 따르면, 해당 봇넷은 트래픽 중계, 터널 개방 및 서비스 거부(DoS) 공격을 수행할 수 있으며 인터넷 제공업체와 대학 인프라 등을 표적으로 삼은 것으로 관찰되었습니다.
구글(Google)은 자동화된 AI 생성 허위 보고서가 급증하여 검토자들의 업무가 마비됨에 따라, 오픈소스 소프트웨어 취약점 보상 프로그램(OSS VRP)을 통한 신규 제품 취약점 보고서 접수를 중단했습니다. 기사에 명시된 바에 따르면 이 조치는 2026년 10월 1일부터 적용되며, 이전에 제출된 보고서에는 영향을 미치지 않습니다. 구글은 2027년 1분기에 프로그램 업데이트를 제공할 예정이며, 연구원들에게는 당분간 다른 VRP 프로그램이나 패치 보상 프로그램(Patch Rewards Program)을 이용할 것을 권장했습니다.

공용 TLS 인증서의 최대 수명이 47일로 단축됨에 따라 갱신 빈도가 급증할 것으로 예상되며, 수동 관리는 시스템 다운타임의 원인이 될 수 있다. 이에 배포 자동화, 검색, 보증, 가격 등을 기준으로 10개의 인증서 수명 주기 관리(CLM/PKI) 도구를 평가한 결과, DigiCert가 종합 1위를 차지했다. Keyfactor와 CyberArk(Venafi)가 최상위권에 올랐으며, Microsoft AD CS는 잘못 구성된 템플릿이 공격 경로로 악용될 수 있다는 경고와 함께 목록에 포함되었다.

기계 신원이 사람의 신원보다 많아지고 관리되지 않은 비인간 신원이 주요 공격 경로가 됨에 따라, 자동화 수준에 가장 큰 가중치를 둔 10대 기계 신원 관리 솔루션 평가가 발표되었습니다. 평가 결과 CyberArk (Venafi)가 전체 1위를 차지했으며, Keyfactor와 DigiCert가 그 뒤를 이었습니다. 향후 TLS 인증서의 최대 수명이 47일로 단축될 예정이어서 기존 관리 방식 대신 자동화의 도입이 필수적인 것으로 분석되었습니다.
갈취 그룹 샤이니헌터스(ShinyHunters)의 리더로 추정되는 암만 출신의 10대 사이버 범죄자 사이프 알딘 카데르(Saif al-Din Khader)가 요르단에서 체포되어 FBI에 협조하고 있는 것으로 알려졌습니다. 이번 체포는 해당 그룹이 FBI 구인 웹사이트(FBIJobs.gov)를 해킹해 2~3테라바이트의 데이터를 훔쳤다고 주장한 직후에 이루어졌습니다. 한편, 지난주 네덜란드 경찰은 FBI의 샤이니헌터스 수사의 일환으로 암스테르담에서 24세 남성을 체포했으며, FBI 국장 캐시 파텔(Kash Patel)은 추가 체포 가능성을 언급했습니다.
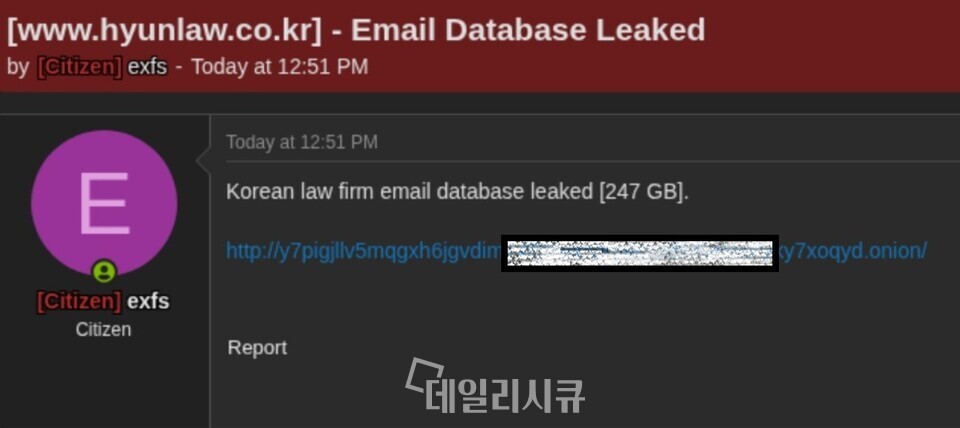
다크웹에 법무법인 현의 이메일 데이터베이스 247GB를 유출했다는 '[Citizen] exfs' 계정의 게시글이 올라왔다. 이에 법무법인 현은 일부 업무용 이메일 계정에 대한 비정상적인 접근과 정보 노출 정황을 확인하고 한국인터넷진흥원(KISA) 등 관계기관에 신고했다. 현재 이메일 주소 및 발·수신자 정보 등의 유출 가능성이 제기되었으며, 메일 본문과 첨부파일 등의 실제 유출 여부와 구체적인 범위는 조사 중이다.
데일리시큐에서 연재 중인 정보보안 소설 '로그아웃되지 않는 밤'에서는 보안 담당자들이 자회사 계정 권한을 점검하며 숨겨진 위협을 추적하는 과정이 담겼다. 세아, 도윤, 배준혁은 외주 개발자 서지훈의 계정에 과도한 권한이 누적되어 사실상 백도어로 악용된 정황을 발견한다. 디도스 공격 당일과 심야 시간에 해당 계정으로 비정상적인 접속이 이루어진 것을 확인한 세아는 서지훈을 직접 찾아가 사건의 진상을 묻는다.
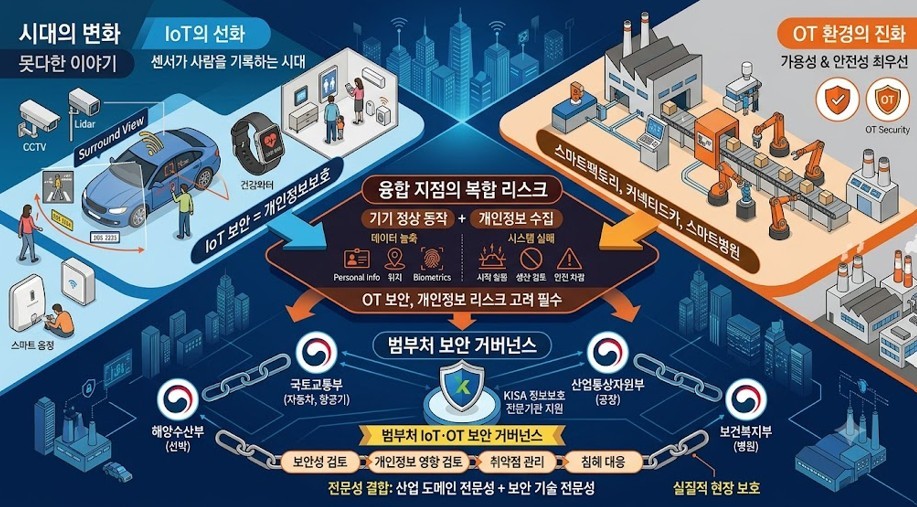
IoT와 OT의 경계가 모호해지면서, 센서가 단순한 사물 데이터를 넘어 개인정보를 수집하는 사례가 증가하고 있다. 스마트팩토리, 커넥티드카, 스마트병원 등 IoT와 OT가 결합된 환경에서는 시스템의 가용성과 안전성을 유지하는 동시에 개인정보 유출을 방지하는 융합 보안 접근이 필요하다. 따라서 신규 센서나 IoT 장비 도입 시 보안성 검토와 개인정보 영향 검토가 함께 이루어져야 한다.