바라쿠다(Barracuda)의 7월 29일 연구 보고서에 따르면, 피싱 서비스(PaaS) 플랫폼인 'LogoKit'은 피해자의 이메일 도메인을 분석하여 타깃 기관의 실제 웹사이트 스크린샷과 로고를 실시간으로 불러와 맞춤형 피싱 페이지를 제작하고 있습니다. 해당 키트는 Thum.io 및 Clearbit 등 상용 API 서비스를 활용해 웹 환경을 재현하며, 탈취한 계정 정보는 서버 대신 텔레그램 보트를 통해 전송합니다. 정적 템플릿이나 고정된 지표가 없어 기존 차단 기술로 탐지하기 어려우므로, 바라쿠다는 FIDO2 키 및 패스키와 같은 피싱 방어형 다중인증(MFA) 도입을 권장했습니다.
Google은 OSS-Fuzz에 구글 딥마인드의 AI 보안 에이전트인 CodeMender를 결합하여 취약점 자동 수정 시스템을 도입했습니다. OSS-Fuzz가 검증된 보안 버그를 발견하면 CodeMender가 직접 근본 원인을 분석하고 자동 패치를 작성 및 검증합니다. 이를 통해 오픈소스 프로젝트 유지관리자의 보안 작업 부담을 줄이고 취약점 수정 패치를 배포하기까지의 시간을 단축할 수 있습니다.

사이버보안 연구자들이 Ruflo 의 최대 중대성 보안 취약점 (CVE-2026-59726, CVSS 10.0) 을 발견했습니다. 이 결함은 인증 없이 원격 코드를 실행할 수 있는 위험을 내포하며 버전 3.16.3 이전의 모든 Ruflo 버전에 영향을 미칩니다.

Broadcom 이 VMware ESX, vCenter, Workstation 및 Fusion 에 영향을 미치는 다수의 보안 취약점을 해결하기 위해 업데이트를 출시했습니다. 그 중 인증 우회와 임의 코드 실행을 가능하게 하는 CVE-2026-59309 와 CVE-2026-59310 은 치명적 (Critical) 등급으로 분류되었으며, Broadcom 이 보안 패치를 배포했다고 명시했습니다.
러시아 연계 스파이 조직 TA488이 온프레미스 Outlook Web Access(OWA)의 크로스사이트 스크립팅(XSS) 취약점(CVE-2026-42897)을 악용한 공격 캠페인을 재개했습니다. 피해자가 이메일을 열기만 해도 OWAReaper라는 브라우저 상주형 JavaScript 임플란트가 실행되며, 자격 증명 교체나 기기 재설정 후에도 유지되는 서버 측 지속성을 확보합니다. 이번 공격은 미국과 유럽의 정부 기관을 비롯해 통신, 금융, 숙박, 항공우주 분야 등을 주요 표적으로 삼았습니다.

러시아 정보 기관과 관련된 해커들은 지원 직원을 가해자로 표방하여 Signal 백업 복구 키를 요구하는 사회공격 캠페인을 진행 중입니다. FBI 는 이 활동을 고가 개인을 대상으로 한 상업적 메시지 애플리케이션 피싱 활동으로 식별했으며, 러시아 연방 보안 서비스 및 군사 서비스에 관련된 인물들이 관여하고 있습니다. 공격자들은 동기화 문제를 이유로 채팅 데이터가 사라질 것이라고 주장하며 사용자가 복구 키를 복사하여 채팅에 붙여넣도록 유도합니다.
AWS WAF가 쿼리 인자에 대한 파싱 전 텍스트 변환 기능과 10가지 신규 텍스트 변환 기능을 추가했습니다. 파싱 전 텍스트 변환은 요청을 파싱하기 전에 원시 쿼리 문자열을 정규화하여 HTTP 파라미터 오염 및 파서 우회 허점을 차단합니다. 또한 대문자 변환, 공백 제거, SHA256, 명령줄 및 JavaScript 디코딩 등 새로운 변환 옵션을 제공하며 모든 AWS 리전에서 사용할 수 있습니다.
AI 호스팅 플랫폼 Ruflo 의 취약점은 인증되지 않은 공격자가 시스템을 장악하고 메모리를 손상시킬 수 있게 합니다. 이 악행은 패치 적용 후에도 계속될 수 있는 나쁜 동작을 유발합니다.
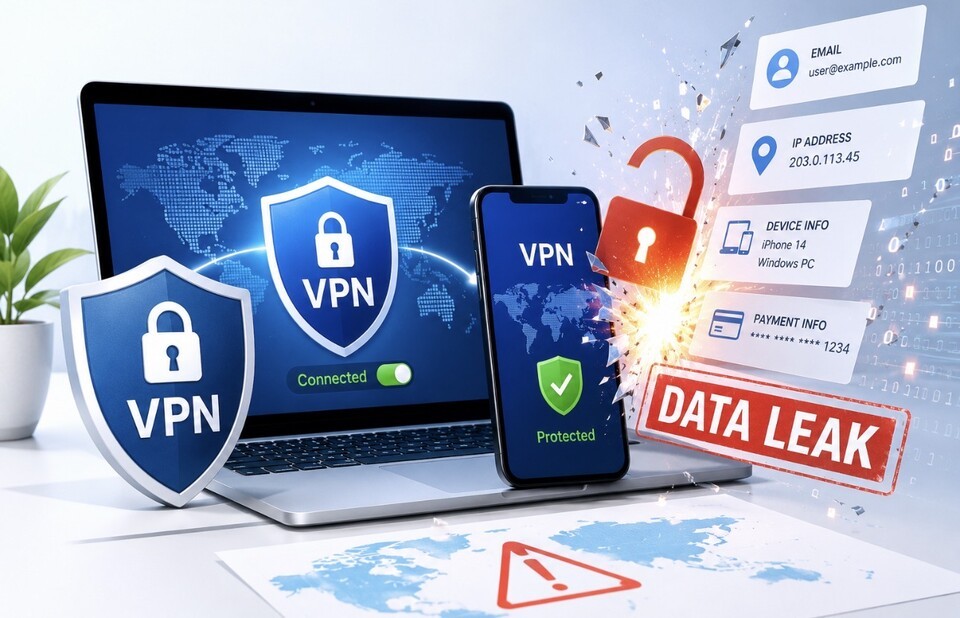
러시아 기반 VPN 서비스 스플릿VPN(SplitVPN)의 데이터베이스가 해킹되어 약 17GB 분량의 SQL 데이터가 사이버범죄 포럼 '알테넨'을 통해 유출된 것으로 확인됐다. 연구팀 분석 결과, 이 데이터에는 이용자 이메일과 IP 주소, 기기 정보, 결제 정보 및 총 5,800만 건의 VPN 연결기록이 포함되어 있었다. 서비스는 그동안 접속 기록 저장 안다는 점을 홍보했으나, 실제로 시간 정보를 포함한 '디바이스프록시' 테이블에 실제 운영 데이터를 보관하고 있었음이 드러났다.

CISA, NSA, FBI 와 국제 파트너는 2021 년에 발표된 NTIA 의 SBOM 최소 요소를 업데이트하여 '2026 SBOM 필수 요소' 지침을 공동으로 발간했습니다. 이 가이드라인은 2025 년 공개 의견 수렴 결과를 반영하며 AI 및 클라우드 서비스 등 특정 유형의 소프트웨어에는 추가 요소가 필요할 수 있음을 명시합니다.
IBM의 '2026 데이터 침해 비용 보고서'에 따르면 전 세계 데이터 침해의 평균 비용이 전년 대비 12% 증가해 역대 최고치인 499만 달러에 달했습니다. 손실의 주요 요인으로는 서비스 중단 및 신뢰 저하에 따른 비즈니스 손실이 꼽혔으며, 랜섬웨어 공격의 41%는 브랜드 평판 손상 위협을 통한 갈취 전략을 사용했습니다. 산업별로는 헬스케어 분야가 평균 660만 달러로 13년 연속 가장 높은 데이터 침해 비용을 기록했습니다.

안랩은 2분기 기준 매출 713억원, 영업이익 54억원을 기록해 전년 동기 대비 각각 14.5%와 55.6% 증가했다. 상반기 누적 매출도 전년 대비 9.1% 늘어난 1304억원을 달성하며 지난해 상반기 실적을 웃돌았다. 사우디아라비아 합작법인 '라킨'을 중심으로 한 글로벌 사업과 국가 망 보안체계(N²SF)·제로 트러스트 관련 제품 매출이 두 자릿수 이상 증가했다.