
AI 코딩 어시스턴트가 존재하지 않는 패키지 이름을 만들어내는 '환각(hallucination)' 현상을 악용하는 '할루스쿼팅(HalluSquatting)' 공격이 발견되었습니다. 공격자는 AI가 자주 만들어내는 가짜 패키지 이름을 미리 등록하고 악성코드를 심어두며, 사용자가 정상적인 도구를 요청할 때 AI가 이 악성 패키지를 다운로드하여 실행하게 만듭니다. 이 기법은 AI 어시스턴트를 통해 사용자 시스템에 봇넷 멀웨어를 설치하는 데 사용될 수 있습니다.
시스코 탈로스는 중국 연계 APT 그룹 UAT-7810이 패치되지 않은 라우터 취약점을 악용해 Operational Relay Box(ORB) 네트워크인 'LapDogs'를 확장하고 있다고 밝혔다. 이 네트워크는 다른 해킹 그룹들이 공격 근원지를 숨기기 위한 인프라로 활용된다. 또한, UAT-7810은 백도어 LONGLEASH의 업그레이드 버전과 함께 Linux용 DOGLEASH, 중국어 간체 주석이 포함된 Java 기반 JARLEASH 등 새로운 악성코드를 개발한 것으로 나타났다.
AI가 서비스 데스크를 겨냥한 사회 공학 공격에 점점 더 많이 활용되고 있습니다. 공격자들은 생성형 AI를 사용하여 신입 사원 등으로 위장한 후, 설득력 있는 이메일이나 음성을 만들어 계정 접근을 요청합니다. 또한 AI는 공격 대상에 대한 정보 수집 및 개인화 과정을 가속화하여, 서비스 데스크 담당자가 요청의 진위 여부를 판단하기 더욱 어렵게 만듭니다.

팔콘스토어(FalconStor)가 전용 인프라 없이 검증된 복구 테스트를 수행할 수 있는 온디맨드 플랫폼 '클라우드 클린 룸'을 발표했습니다. 이 솔루션은 제로 트러스트 보안 엔클레이브(ZTSE) 기술을 기반으로 하며, 각 테스트를 알려진 깨끗한 상태에서 시작하여 이전 테스트의 문제가 이어지는 위험을 줄입니다. IBM 클라우드에서 실행되는 이 서비스를 통해 조직은 클라우드 전문 지식 없이도 백업부터 검증된 복구까지의 전체 과정을 관리할 수 있습니다.

최근 미국과 유럽 기업을 대상으로 한 'EvilTokens' 캠페인에서 새로운 '고스트 피싱' 기법이 발견되었습니다. 이 기법은 악성 페이지의 HTML을 암호화하여 피해자의 브라우저 내에서만 복호화되도록 만들어, 기존의 URL 검사 및 네트워크 보안 솔루션을 우회합니다. 공격자는 마이크로소프트 디바이스 코드 피싱을 이용해 사용자가 합법적인 로그인 절차를 통해 자신도 모르게 계정 접근 권한을 부여하도록 유도하여 Microsoft 365 계정을 탈취합니다.

멕시코 은행, 핀테크, 암호화폐 거래소 사용자를 대상으로 하는 새로운 뱅킹 사기 캠페인이 발견되었습니다. 'SCMBANKER'라는 파워셸 툴킷을 사용하는 이 공격은 가짜 CAPTCHA 인증 페이지를 통해 사용자가 악성 명령어를 직접 실행하도록 유도합니다. 감염 시 공격자는 뱅킹 세션 감시, 화면 잠금, 브라우저 리디렉션, 클립보드 계좌번호 변조, 원격 접속 툴 설치 등을 통해 계정을 완전히 탈취할 수 있습니다.

가짜 정보 기관과 폐업된 AI 로비 플랫폼 운영자 자크 버커먼(Jack Burkman)과 야코브 울(Yacob Wohl)이 운영하는 사이버보안 스타트업 IRIS C2는 인기 소프트웨어의 제로데이 취약점을 구매하기 위해 수백만 달러를 제안하고 있습니다. 이 회사는 X/Twitter 계정을 통해 보안 취약점, AI 및 소프트웨어 익스플로잇에 대한 게시물을 자주 업로드하며 McLean, Va. 기반의 공격형 사이버보안 능력을 판매하는 회사라고 주장합니다.
이스라엘 보안 업체 시그니아(Sygnia)의 보고서에 따르면, 한 공격자가 AI를 활용하여 단 72시간 만에 클라우드 환경을 해킹하는 데 성공했습니다. 공격자는 새로운 제로데이 취약점 대신 기존의 클라우드 공격 기법을 사용했으며, AI를 통해 공격 속도와 규모를 크게 향상시켰습니다. 이들은 AWS 환경의 시크릿 관리, ID 거버넌스, 배포 워크플로우 등의 약점을 파고들어 데이터 유출, 백도어 설치, 서비스 거부 등의 악의적인 활동을 동시에 수행했습니다.
일본의 통신 대기업 KDDI가 제로데이 취약점 공격으로 인해 데이터 유출 사고를 겪었습니다. 이번 침해는 5개 인터넷 서비스 제공업체(ISP)가 사용하는 이메일 플랫폼에서 발생했으며, 최대 1,223만 명의 이메일 주소와 761만 명의 비밀번호가 유출되었습니다. KDDI는 공격자의 접근을 차단하고 영향을 받은 고객의 비밀번호를 강제 변경하는 등 보안 조치를 시행하고 있습니다.
팔로알토 네트웍스의 유닛 42는 소비자 및 중소기업을 대상으로 비다르(Vidar) 정보 탈취 악성코드와 XMRig 암호화폐 채굴기를 함께 유포하는 공격 캠페인을 발견했습니다. 공격자들은 소프트웨어 크랙 버전을 가장한 말버타이징으로 피해자를 유인한 뒤, 비밀번호가 설정된 .bin 파일 및 AMSI 우회 기법 등을 사용하여 보안 탐지를 회피했습니다. 이 캠페인은 탈취한 민감 정보 판매와 피해자 CPU 자원을 활용한 모네로 채굴을 동시에 진행하는 이중 수익화 구조를 가졌으며, C2 통신에는 텔레그램을 활용했습니다.
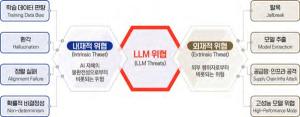
과학기술정보통신부와 한국인터넷진흥원(KISA)이 AI 서비스 확산에 따른 신규 보안 위협에 대응하기 위해 'AI 보안 위협 대응 매뉴얼'과 'AI 보안 레드티밍 가이드'를 발간했습니다. 이 가이드들은 프롬프트 인젝션, 데이터 유출 등 AI 환경의 주요 보안 위협과 사례, 점검 및 대응 방안을 담고 있습니다. 특히 레드티밍 가이드는 공격자 관점에서 AI 서비스의 취약점을 점검하는 레드팀 운영의 기획, 수행, 보고 등 전 과정을 단계별로 안내합니다.
미국 사이버보안·인프라 보안국(CISA)이 AI 에이전트 구축 프레임워크 '랭플로우(Langflow)'에서 활발히 악용되는 인증 우회 취약점(CVE-2026-55255)에 대해 연방 기관에 긴급 패치를 명령했습니다. 이 취약점을 통해 공격자는 다른 사용자의 데이터에 접근하고 코드를 실행할 수 있습니다. CISA는 이 취약점을 '알려진 악용 취약점 카탈로그(KEV)'에 추가하고 신속한 조치를 요구했습니다.