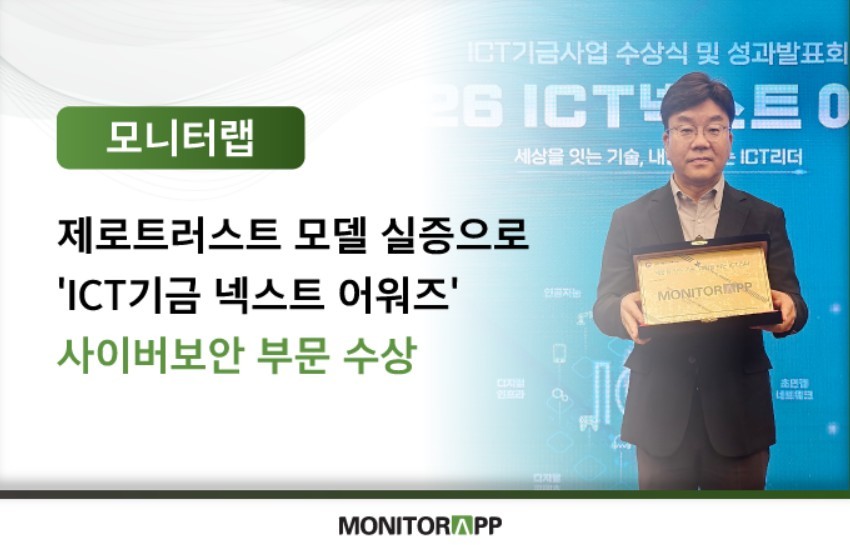
모니터랩이 제로트러스트 보안 모델을 실제 기업 환경에 적용하고 검증한 성과를 인정받아 ‘2026 ICT기금 넥스트 어워즈’ 사이버보안 부문에서 수상했다. 모니터랩은 한국인터넷진흥원(KISA)의 제로트러스트 도입 시범사업 주관사로 참여하여 자사의 SSE 플랫폼을 기반으로 제로트러스트 아키텍처를 구현했다. 이를 통해 기존 개별 보안 기능을 통합하고 사용자 신원 및 단말 상태를 지속적으로 확인하며, 양자내성암호 기술까지 보안 모델에 반영했다.

아카마이와 엔비디아가 협력하여 AI 팩토리에 제로 트러스트 보안 아키텍처를 도입한다. 이번 통합은 엔비디아 DOCA 소프트웨어 플랫폼과 아카마이 가디코어 세그멘테이션을 결합하여 AI 워크로드의 성능 저하 없이 보안망을 구동하는 데 초점을 맞췄다. 이를 통해 하드웨어 레벨에서 보안을 내재화하여 속도와 보안을 동시에 달성하는 것을 목표로 한다.

에브리존이 SaaS 기반의 통합 랜섬웨어 방어 솔루션인 '화이트디펜더 플랫폼'을 출시했습니다. 이 플랫폼은 분산된 IT 자산의 랜섬웨어 공격을 중앙에서 통제하고, 파일 암호화 및 훼손 행위를 원천 차단하며, 개인정보보호법 개정안 시행에 맞춰 강화된 보안 체계를 지원합니다.

최근 발견된 대규모 FortiBleed 자격 증명 탈취 캠페인이 INC 및 Lynx 랜섬웨어 운영과 연관되어 있으며, 탈취된 Fortinet 자격 증명이 향후 네트워크 침투에 사용될 것으로 보입니다. 이 캠페인은 73,000개 이상의 Fortinet 장치에서 탈취한 자격 증명을 포함하는 서버가 노출된 후 발견되었으며, 공격자들은 악성 도구를 사용하여 VPN 자격 증명 및 기타 인증 데이터를 가로챘습니다. SOCRadar의 조사 결과, 이 캠페인에 사용된 인프라가 Lynx/INC 랜섬웨어 그룹의 협상 패널에 접근한 것으로 확인되어 직접적인 연관성이 밝혀졌습니다.
Amazon CloudWatch가 로그 쿼리에서 직접 경보를 생성하는 기능을 지원합니다. 이를 통해 사용자는 메트릭 필터나 사용자 지정 메트릭을 중간 단계로 거치지 않고 로그 데이터의 이상 징후에 대해 경고를 받을 수 있습니다. 이 기능은 오류율 집계 및 임계값 설정과 같은 작업을 단일 워크플로에서 수행할 수 있게 하여 로그 모니터링을 간소화합니다.
Kubota 북미 법인이 올해 3월 16일부터 4월 20일까지 한 달 이상 해킹 공격을 받아 직원 및 부양가족의 개인 정보가 유출된 사실을 공개했습니다. 유출된 정보에는 이름, 사회보장번호, 생년월일, 은행 계좌 정보 등이 포함될 수 있으며, 회사는 피해자들에게 Kroll 신원 보호 서비스를 제공하고 추가 보안 조치를 강화했습니다.
공격자들이 사용자 에이전트 데이터를 통해 피해자를 식별하고 운영체제(OS)별 맞춤형 페이로드를 전달하여, 공격 성공률과 캠페인 수익성을 높이고 있습니다. 이러한 사회공학적 기법은 피해자의 기기 및 OS 환경에 맞춰 자동으로 적응하는 정교한 피싱 공격을 가능하게 합니다.
GitHub에 게시된 악성 PoC(개념 증명) 익스플로잇이 ChocoPoc라는 파이썬 기반 RAT(원격 액세스 트로이 목마)를 유포하고 있습니다. 이 악성코드는 PyPI에 호스팅된 악성 파이썬 패키지를 통해 설치되며, 명령 실행, 민감한 데이터 탈취 등 다양한 기능을 수행합니다. 연구원들은 여러 인기 취약점에 대한 PoC 저장소에서 ChocoPoc가 발견되었으며, 특히 Linux 시스템에서 skytext 패키지가 2,400회 이상 다운로드된 것을 확인했습니다.
연구원들에 따르면, 클릭 고정(ClickFix)이라는 사회 공학 기법이 악성코드 공격에서 예외가 아닌 규칙으로 자리 잡고 있습니다. 이 기법은 사용자가 악성 링크를 클릭하도록 유도하는 데 매우 효과적인 것으로 나타났습니다.
AWS 파트너 센트럴이 AWS 마켓플레이스 공동 판매 기회에 대한 솔루션 및 제품 목록을 지원하기 시작했습니다. 이를 통해 파트너는 기존 마켓플레이스 목록을 공동 판매 기회와 연결하여 이행을 더 효과적으로 추적할 수 있습니다. 이제 파트너는 기회당 최대 10개의 AWS 마켓플레이스 솔루션과 10개의 제품을 연결할 수 있으며, 이는 AWS 콘솔 및 API를 통해 프로그래밍 방식으로도 가능합니다.
미국 국토안보부(DHS)는 연방, 주, 지방 및 민간 파트너가 사용하는 민감한 정보 공유 플랫폼인 HSIN(Homeland Security Information Network)이 해킹 공격으로 침해되었다고 확인했습니다. 이 침해는 최근 몇 주 동안 발생했으며, 구체적인 공격 주체나 유출된 정보는 아직 불분명합니다. DHS는 현재 조사를 진행 중이며, 기밀 시스템은 영향을 받지 않았다고 밝혔습니다.

보안 연구원들은 VEIL#DROP이라는 새로운 멀웨어 공격 체인을 발견했으며, 이는 소셜 엔지니어링과 블로거 플랫폼을 사용하여 PureLogs라는 정보 탈취 멀웨어를 유포합니다. 공격자는 JavaScript 파일을 통해 PowerShell을 실행하고, Google의 신뢰받는 인프라인 Blogger를 악용하여 탐지를 우회하며, 최종적으로 PureLogs Stealer를 배포하여 민감한 데이터를 수집합니다.