
개인정보보호위원회는 빗썸이 개인정보 국외이전 규정을 위반한 사실을 확인하고 과징금 2억 1천만원을 부과했습니다. 빗썸은 테더 마켓에서 오더북 공유 및 가상자산 이전 과정에서 이용자 동의 없이 개인정보를 다른 해외 거래소 시스템으로 이전한 것으로 드러났습니다. 이에 개인정보위는 시정명령과 함께 관련 규정 준수를 강조했습니다.
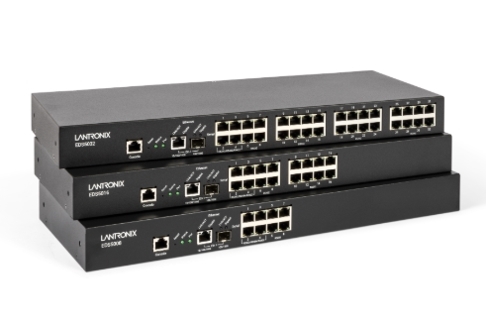
미국 CISA는 란트로닉스 EDS5000 디바이스 서버의 치명적인 취약점(CVE-2025-67038)이 실제 공격에 악용되고 있다고 경고하며, 연방 기관에 패치 적용을 촉구했습니다. 이 취약점은 최고 관리자 권한으로 임의의 명령을 실행할 수 있게 하며, 지난 4월 처음 공개된 바 있습니다.

AI 기술의 발전으로 사이버 공격 속도와 규모가 전례 없이 증가함에 따라, 소프트캠프는 제로데이 공격을 넘어선 '제로 아워' 시대를 대비해야 한다고 강조했습니다. 이에 대한 해결책으로 원격 브라우저 격리(RBI)와 같은 격리 및 무해화 기술을 통해 공격 표면을 근본적으로 줄이는 것이 중요하다고 제안했습니다. 소프트캠프는 이러한 기술을 통합 보안 플랫폼 '실드게이트'에 적용하여 AI 시대의 새로운 보안 위협에 대응하고 안전한 업무 환경을 지원합니다.

세이지와 국토안전관리원이 상수도 진단 현장의 안전 강화를 위해 AI CCTV 플랫폼을 공동 개발한다. 이 플랫폼은 실시간 위험 행동 감지 및 현장 맞춤형 솔루션을 제공하여 작업자의 안전을 높일 예정이다. 양측은 연내 파일럿 프로그램 적용 및 성과 검증 후 2026년부터 타 시설 진단 현장으로 확대 적용할 계획이다.
유로폴 주도로 6개국 사법 당국과 글로벌 보안 기업들이 협력한 '엔드게임 작전'을 통해 사이버 범죄자들이 사용하던 멀웨어 서비스 인프라 '아마데이'와 '스틸C'가 무력화되었습니다. 이 작전으로 326개의 명령 제어 서버와 142개 악성 도메인이 압수되었으며, 38만 5천여 대의 기기에서 유출된 2천 7백만 건의 자격 증명 데이터와 4천 1백만 유로 상당의 암호화폐가 동결되었습니다.

아이티센피엔에스가 국내 양자내성암호(PQC) 알고리즘 'NTRU+'의 표준화 참여를 통해 차세대 암호 보안 사업을 강화한다. NTRU+는 양자컴퓨팅 시대에 대비한 핵심 기술로, 금융, 공공 인프라를 넘어 엣지, IoT, 하드웨어 보안칩까지 사업 영역을 확장할 계획이다. 이를 통해 기존 보안 솔루션과 연계하여 통합 보안 대응 방안을 제공하고, 하드웨어 기반 신뢰 체계를 강화할 예정이다.

AWS가 데브옵스 에이전트에 릴리스 관리 기능을 추가하여 코드 변경 사항의 프로덕션 반영 전 자동 검증 및 테스트 기능을 제공합니다. 이 기능은 AI 코딩 도구로 인해 빨라진 개발 속도를 따라가지 못하는 개발팀의 병목 현상을 해소하고, 안전한 배포를 지원하는 것을 목표로 합니다. 릴리스 적합성 검토와 자율 릴리스 테스트 기능을 통해 개발팀은 코드 변경의 위험을 사전에 파악하여 더 빠르고 안전하게 소프트웨어를 출시할 수 있습니다.

안랩의 엔드포인트 보안 솔루션 '안랩 V3'가 글로벌 보안 평가 기관 바이러스블러틴(Virus Bulletin)의 VB100 인증 평가에서 악성코드 탐지율 100%를 기록하며 최고 등급인 A+를 획득했습니다. 이번 평가는 실제 유포되는 악성코드에 대한 탐지 능력과 정상 파일에 대한 오탐 여부를 종합적으로 검증했으며, 안랩 V3는 이를 모두 충족하여 높은 보안 성능을 입증했습니다.

펜타시큐리티의 암호 플랫폼 '디아모(D.AMO)'가 '2026 국가서비스대상' 사이버보안 솔루션 부문에 선정되어 3년 연속 수상의 영예를 안았다. 디아모는 20년 이상 국내 암호화 시장을 선도해 온 데이터 암호 플랫폼으로, 국가정보원 검증필 암호모듈 및 CC, GS 인증을 획득했으며 양자내성암호(PQC) 표준까지 적용하여 차세대 암호체계 전환을 지원한다.

연구원들이 새로운 백도어 프로그램 '미스틱(Mistic)'을 발견했으며, 이 프로그램은 4월부터 기업 침투에 사용되었고 랜섬웨어 공격 그룹에 네트워크 접근 권한을 판매하는 초기 접근 브로커와 연관된 것으로 보입니다. 미스틱은 보험, 교육, IT 등 다양한 분야의 조직을 대상으로 배포되었으며, 일부 경우에는 '우드냇(Woodgnat)'이라는 위협 행위자가 사용하는 '모델로랫(ModeloRAT)'과 함께 사용되었습니다. 이 백도어는 DLL 사이드로딩 기법을 통해 실행되며, 명령 및 제어 서버와 통신하고 메모리에서 직접 코드를 실행하는 등 다양한 기능을 수행합니다.
DraftKings 계정 해킹에 가담한 '스누피'라는 별명의 네이선 오스타드가 18개월의 징역형을 선고받았습니다. 그는 공범들과 함께 6만 개의 계정을 침해하고 1,600개 계정에서 결제 수단을 추가하여 60만 달러를 훔친 혐의를 인정했습니다. 오스타드는 또한 46만 5천 달러 상당의 암호화폐 자산을 보유하고 있었으며, 46만 3천 달러 이상의 몰수와 130만 달러 이상의 배상을 명령받았습니다.
Mandiant는 시스코 SD-WAN 관리자의 제로데이 취약점(CVE-2026-20245)이 악용되어 공격자가 대상 장치에서 루트 권한을 획득하고 악의적인 구성 변경을 수행했음을 밝혔습니다. 공격자는 먼저 인증 우회 취약점을 통해 초기 액세스를 얻은 후, 루트 권한 상승을 위해 악성 CSV 파일을 업로드하는 방식으로 이 취약점을 악용했습니다. 시스코는 이 취약점에 대한 보안 업데이트를 배포했으며, 고객들에게 즉시 업그레이드를 권고했습니다.