
Google Cloud의 Vertex AI SDK에서 발견된 설계 결함은 공격자가 프로젝트 ID와 지역 정보만 알면 모델을 탈취하고 악성 모델을 주입하여 원격 코드 실행(RCE)을 유발할 수 있습니다. 이 취약점은 '버킷 스쿼팅'으로 알려진 클라우드 스토리지 버킷 이름의 전역 고유성을 악용한 것으로, 공격자가 미리 버킷을 생성해두면 피해자의 프로젝트에서 해당 버킷을 사용할 때 자동으로 공격자의 버킷으로 연결됩니다. 구글은 이 문제를 인지하고 수정 조치를 완료했습니다.
Rockwell Automation이 Logix 및 CompactLogix 컨트롤러, RSLinx 통신 소프트웨어 등 다양한 산업 제어 시스템(ICS) 제품에서 발견된 여러 취약점에 대한 패치를 발표했습니다. 이 취약점들은 인증 우회, 서비스 거부(DoS) 공격, 권한 상승 등의 위험을 초래할 수 있습니다. 현재까지 패치된 취약점 중 악용 사례는 보고되지 않았습니다.

송경희 개인정보보호위원회 위원장은 아시아-태평양 지역 개인정보 불법유통 대응을 위한 국가 간 협력 기반 마련을 위해 한국 주도로 '개인정보 불법유통 대응 작업반'이 공식 출범했다. 참여하는 7개국 개인정보 감독기구는 전용 소통창구와 안내서를 구축하고, 국가 간 공조 기반을 마련할 계획이다.

데일리시큐가 오는 9월 8일(화) 서울 세종대 컨벤션센터 전관에서 하반기 최대 사이버보안 컨퍼런스인 '2026 대한민국 사이버 보안 컨퍼런스(KCSCON 2026)'을 개최한다. 이 행사는 공공기관, 금융기관, 의료기관, 교육기관, 일반기업의 개인정보보호 및 정보보호 실무자들이 참석하는 국내 대표 사이버보안 컨퍼런스로, 보안기업은 하반기 영업과 마케팅 성과를 높일 수 있는 기회다. KCSCON 2026은 공공·금융·의료·교육·기업 등 다양한 산업군의 보안 실무자들이 집중적으로 참석하는 행사로, 참가기업은 제한된 마케팅 비용으로 높은 밀도의 고객 접점을 만들 수 있다. 이번 행사는 보안 이슈 확인과 조직의 보안 전략 점검, 그리고 사이버보안 전 분야의 최신 기술과 제품을 한자리에서 비교할 수 있는 전시회를 포함한다.

네덜란드 경찰이 은행 고객 지원 사무실을 허위로 이용하는 도난 행위자들을 체포했습니다. 이들은 가상의 은행 직원으로 변장하여 돈을 빼돌리기 위한 방법을 사용했습니다. 경찰은 또한, 일부 범죄자가 실제 고객이 방문한 집에서 손님을 만났다고 밝혔습니다.
최근 드래곤포스 랜섬웨어 공격에서 새로운 백도어가 마이크로소프트 팀즈 릴레이 서버를 명령 및 제어(C&C)에 악용하는 것으로 밝혀졌습니다. 이 백도어는 합법적인 마이크로소프트 팀즈 트래픽으로 위장하여 공격자의 실제 C&C 서버와 통신하며, 이는 릴레이 인프라를 악용한 최초의 사례로 보입니다. 공격자들은 SQL 서버 취약점을 통해 침입한 후, 백도어를 사용하여 시스템에 지속적으로 침투하고 정보를 탈취하는 등 고도화된 공격 기법을 사용했습니다.
미국 CISA는 현재 악용되고 있는 심각한 Joomla 플러그인 취약점(CVE-2026-48907)에 대해 연방 기관에 긴급 패치를 명령했습니다. 이 취약점은 인증되지 않은 사용자도 PHP 코드를 실행할 수 있게 하여 심각한 보안 위험을 초래합니다. JCE 개발팀은 이미 6월 초에 패치를 발표했으며, CISA는 연방 기관에 금요일까지 해당 취약점을 해결하도록 지시했습니다.
EU의 보안 전문가들이 우크라이나 조직과 기업에 대한 대규모 침해 사고 및 해킹 공격을 처리하기 위해 지원하게 됐습니다. 이는 EU 회원국이 아닌 우크라이나가 EU 사이버 보안 보호구역에 포함된 결과로, 47개의 신뢰할 수 있는 개인 제공업체를 통해 대규모 사건 해결 서비스를 제공합니다.

Malwarebytes가 독립 테스트에서 최고의 제품 상을 받았으며, 이는 그들이 사용자로부터 온라인 위협을 방어하는 데 성공한 것을 나타냅니다. Malwarebytes는 AV-TEST의 Windows 보안 테스트에서 17.5점을 얻어 최상위 제품에 선정되었고, MRG Effitas Consumer Assessment Certification에서도 Level 1 인증을 받았습니다. 마지막으로, AVLab Advanced In-the-Wild Malware Test에서 완벽한 점수를 획득하여 '우수' 인증을 받았습니다.
메타버스 플랫폼 엘리트(ELETTA)가 공개한 ‘RoguePlanet’ 취약점은 Microsoft의 Defender에서 발생할 수 있으며, 이는 시스템 권한을 높일 수 있는 문제입니다. Microsoft는 이 취약점을 해결하기 위한 고급 보안 패치를 준비하고 있습니다.
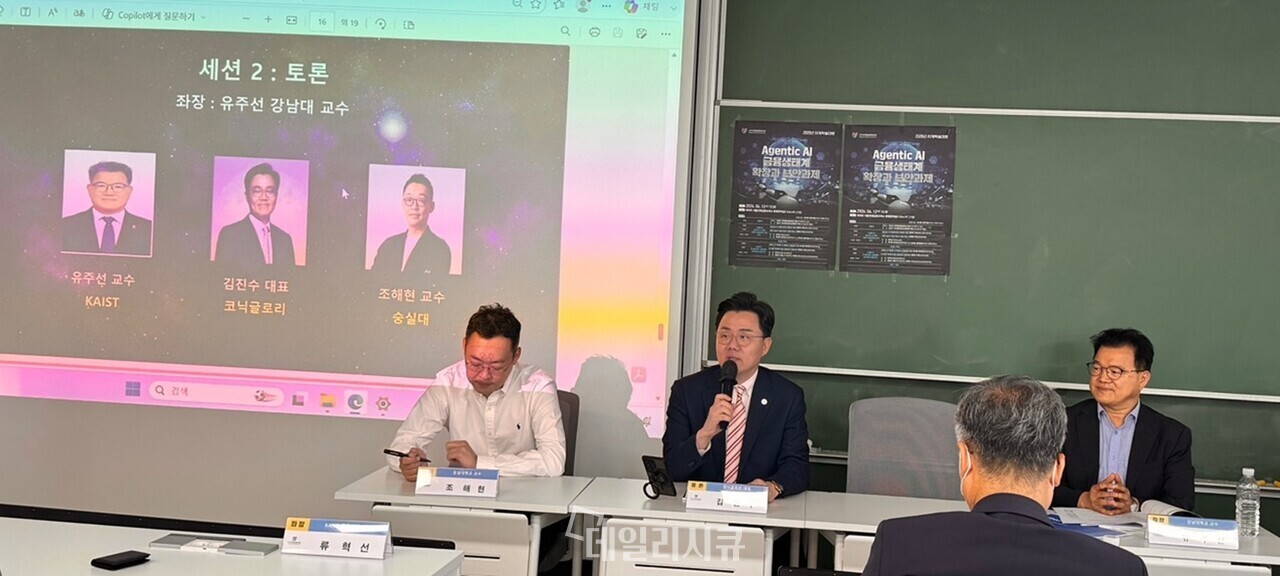
금융권에서 AI 보안의 핵심 과제는 도입 자체보다 통제 시스템 구축에 있다. AI가 취약점을 찾아내고 공격에 활용하는 현실에서, 망분리 완화 이후 AI 에이전트의 금융 업무 수행 시 발생할 수 있는 위험을 관리하는 것이 중요하다. 특히, AI가 잘못된 판단을 넘어 실제 업무를 잘못 실행하는 것을 막기 위한 권한 부여, 사람의 승인, 기록 관리 등의 장치가 필요하다.
Aikido Security는 JetBrains Marketplace에서 보안 검사를 우회하여 약 70,000회 설치된 최소 15개의 악성 IDE 플러그인을 발견했다고 밝혔다. 이 플러그인들은 정상적인 AI 코딩 보조 도구처럼 작동하지만, 사용자가 입력한 OpenAI, SiliconFlow, DeepSeek 등의 API 키를 공격자의 서버로 유출한다. 탈취된 API 키는 재판매되거나 컴퓨팅 자원 활용에 악용될 수 있는 것으로 추정된다.