EU의 보안 전문가들이 우크라이나 조직과 기업에 대한 대규모 침해 사고 및 해킹 공격을 처리하기 위해 지원하게 됐습니다. 이는 EU 회원국이 아닌 우크라이나가 EU 사이버 보안 보호구역에 포함된 결과로, 47개의 신뢰할 수 있는 개인 제공업체를 통해 대규모 사건 해결 서비스를 제공합니다.

Malwarebytes가 독립 테스트에서 최고의 제품 상을 받았으며, 이는 그들이 사용자로부터 온라인 위협을 방어하는 데 성공한 것을 나타냅니다. Malwarebytes는 AV-TEST의 Windows 보안 테스트에서 17.5점을 얻어 최상위 제품에 선정되었고, MRG Effitas Consumer Assessment Certification에서도 Level 1 인증을 받았습니다. 마지막으로, AVLab Advanced In-the-Wild Malware Test에서 완벽한 점수를 획득하여 '우수' 인증을 받았습니다.
메타버스 플랫폼 엘리트(ELETTA)가 공개한 ‘RoguePlanet’ 취약점은 Microsoft의 Defender에서 발생할 수 있으며, 이는 시스템 권한을 높일 수 있는 문제입니다. Microsoft는 이 취약점을 해결하기 위한 고급 보안 패치를 준비하고 있습니다.
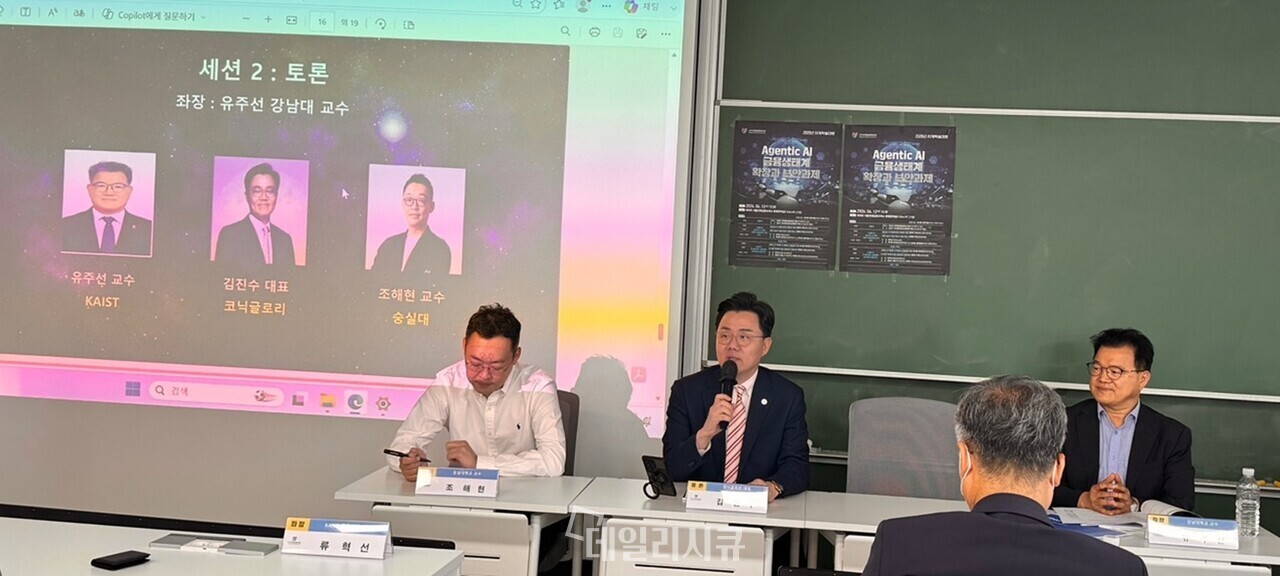
금융권에서 AI 보안의 핵심 과제는 도입 자체보다 통제 시스템 구축에 있다. AI가 취약점을 찾아내고 공격에 활용하는 현실에서, 망분리 완화 이후 AI 에이전트의 금융 업무 수행 시 발생할 수 있는 위험을 관리하는 것이 중요하다. 특히, AI가 잘못된 판단을 넘어 실제 업무를 잘못 실행하는 것을 막기 위한 권한 부여, 사람의 승인, 기록 관리 등의 장치가 필요하다.
Aikido Security는 JetBrains Marketplace에서 보안 검사를 우회하여 약 70,000회 설치된 최소 15개의 악성 IDE 플러그인을 발견했다고 밝혔다. 이 플러그인들은 정상적인 AI 코딩 보조 도구처럼 작동하지만, 사용자가 입력한 OpenAI, SiliconFlow, DeepSeek 등의 API 키를 공격자의 서버로 유출한다. 탈취된 API 키는 재판매되거나 컴퓨팅 자원 활용에 악용될 수 있는 것으로 추정된다.
Oracle는 6월 Critical Security Patch Update(CSPU)를 발표하고, 이에 따라 245개의 새로운 보안 패치가 제공되었습니다. 특히 Oracle Fusion Middleware에서 가장 많은 수의 '심각' 또는 '고급' 인위적 취약성으로 평가되는 100여 개의 취약성이 해결되었습니다. 또한 ShinyHunters 테러 그룹이 CVE-2026-35273이라는 Oracle PeopleSoft 취약성을 통해 약 100개 이상의 조직을 공격했다는 보고가 있습니다.
제조 현장의 운영 기술(OT) 시스템은 오랫동안 가동되는 과정에서 상당한 사이버 보안 위험을 감추고 보안 사각지대가 되기 쉽습니다. 과거에는 이 시스템들이 IT와 격리되어 있어 자체 보안 기능이 없어도 문제가 없었으나, 디지털화와 4차 산업혁명으로 IT와 OT가 연결되었습니다. 이로 인해 약한 인증, 제한된 로깅, 비보안 기본 설정, 비용이 드는 업데이트 프로세스 같은 보안 단점들이 주요 위험 요인이 되었습니다.
SANS 연구소의 최근 설문조사에 따르면 숙련된 인력 부족이 보안관제센터(SOC)의 가장 큰 운영 과제로 조사되었습니다. 사이버 리더의 59%가 경영진이 SOC 인력 채용과 유지에 주의를 기울인다고 답한 반면 실무자는 32%만 이에 동의하여 시각 차이를 보였습니다. 또한 응답자의 79%가 AI 및 머신러닝 도구를 사용하고 있으나 정해진 SOC 워크플로우에 이를 구체적으로 반영해 구축한 비율은 36%에 불과한 것으로 나타났습니다.
Microsoft는 Defender 제로데이 취약점인 'RoguePlanet(CVE-2026-50656)'에 대한 보안 패치를 개발 중이라고 밝혔습니다. 이 취약점은 최신 Windows 10 및 11에서도 발견되었으며, 공격자가 SYSTEM 권한을 획득할 수 있게 합니다. 보안 연구원 Nightmare Eclipse가 PoC를 공개하며 논란이 되었으며, Microsoft는 해당 취약점을 해결하기 위한 업데이트를 준비 중입니다.

한국이 주도하는 '개인정보 불법유통 대응 작업반'이 아시아·태평양 개인정보 감독기구 협의체(APPA) 포럼에서 공식 출범했다. 한국을 포함한 7개국이 참여하며, 개인정보 불법유통 대응을 위한 국가 간 협력 체계를 구축할 예정이다. 또한, 한국은 AI 기술 확산에 따른 개인정보보호 법제와 징벌적 과징금 제도 등 정책을 공유하며 국제 공조의 중요성을 강조했다.

Fortinet이 클라우드 기반의 통합 보안 운영 센터(SOC) 플랫폼인 FortiSOC를 출시했습니다. 이 플랫폼은 SIEM, SOAR, 위협 인텔리전스, AI 기반 자동 조사 및 대응 기능을 단일 콘솔에서 제공하여 보안 운영을 간소화하고 확장성을 높입니다. FortiSOC는 에이전트 AI와 FortiGuard Labs의 위협 인텔리전스를 통합하여 위협 탐지 및 대응을 자동화하고, 모든 규모의 보안 팀이 복잡성을 줄이고 공격자보다 한발 앞서 나갈 수 있도록 지원합니다.
Joomla와 LiteSpeed cPanel 플러그인에서 발견된 취약점이 공격에 악용되고 있습니다. Joomla JCE의 CVE-2026-48907 취약점은 인증되지 않은 공격자가 임의의 PHP 코드를 실행할 수 있게 하며, LiteSpeed 플러그인의 CVE-2026-54420 취약점은 권한 상승을 허용합니다. 두 취약점 모두 이미 실제 공격에 사용되고 있으며, 미국 CISA는 연방 기관에 긴급 패치를 권고했습니다.