
새로운 안드로이드 금융 악성코드 '로카롤라(Rokarolla)'가 217개의 은행 및 암호화폐 앱을 대상으로 하며, 137개의 명령어를 사용하여 기기의 관리자 권한을 탈취하고 금융 정보를 훔칩니다. 이 악성코드는 구글 크롬이나 틱톡 앱으로 위장한 악성 웹사이트를 통해 유포되며, 접근성 권한 등을 요구하여 사용자 입력, SMS, 통화 기록 등을 수집합니다.

Google Vertex AI SDK에서 발견된 취약점을 통해 공격자가 모델 업로드 과정을 가로채 악성 코드를 실행할 수 있습니다. 이 'Pickle in the Middle' 공격은 공격자가 피해자의 프로젝트 ID만 알면 모델 파일을 자신의 버킷으로 유도한 후 악성 모델로 교체하는 방식으로 이루어집니다. 구글은 이 취약점을 패치했으며, 사용자는 SDK를 최신 버전으로 업데이트해야 합니다.

최근 ClickFix 캠페인이 BabaDeda Loader, Lorem Ipsum Loader, Potemkin이라는 세 가지 새로운 악성코드 로더를 사용하여 공격을 확대하고 있습니다. 이 로더들은 사용자들을 속여 PowerShell 명령을 실행하게 만든 후, 정보 탈취 악성코드 및 원격 액세스 트로이 목마(RAT)를 유포하는 데 사용됩니다. 특히 BabaDeda Loader는 시스템 프로파일링, 보안 제품 탐지 회피, 그리고 신뢰할 수 있는 Windows 프로세스에 페이로드를 주입하는 등 더욱 정교한 기능을 갖추고 있습니다.

삼성전자가 갤럭시 기기의 보안 기능을 강화하여 보이스피싱 등 모바일 금융 사기를 선제적으로 차단한다. 올 하반기 출시될 원 UI 9.0부터는 피싱 앱 위험 알림 기능이 강화되어, 이미 설치된 악성 앱의 실행을 차단하고 삭제를 유도한다. 또한, AI 기반의 악성 메시지 분류 및 통화 스크리닝 기능으로 개인 정보 유출 없이 금융 사기 위협에 대응할 수 있도록 지원한다.
ESET 분석 결과 중국 연계 해킹 그룹 FishMonger가 사용하는 SprySOCKS 백도어가 리눅스에 이어 윈도우 버전(WIN_DRV, WIN_PLUS)으로 확장되었습니다. 특히 WIN_DRV 버전은 커널 드라이버를 루트킷으로 활용하여 프로세스, 파일, 네트워크 연결을 은폐하고 탐지를 회피합니다. ESET은 2023년과 2024년에 주로 온두라스, 대만, 태국, 파키스탄의 정부 기관을 노린 실황 공격 활동을 확인했습니다.
미국 연방거래위원회(FTC)는 2025년에 사칭 사기로 인한 피해액이 35억 달러에 달하며, 이는 2020년 이후 거의 세 배 증가한 수치라고 경고했습니다. 특히 은행이나 정부 기관을 사칭하는 사기가 가장 큰 피해를 야기했으며, 소셜 미디어가 가장 효과적인 공격 경로로 나타났습니다. FTC는 이러한 사기를 근절하기 위해 모든 수단을 동원할 것이라고 밝혔습니다.
Zimperium의 연구 조직인 zLabs가 발견한 새로운 안드로이드 금융 트로이목마 'Rokarolla'는 217개의 금융 및 암호화폐 앱을 겨냥하며 기기 제어권을 탈취합니다. 이 악성코드는 TikTok이나 Google Chrome으로 위장한 악성 웹사이트를 통해 유포되며, 기본 전화 및 문자 처리 프로그램으로 설정되어 은행의 경고 메시지나 일회용 인증번호 수신을 차단합니다. 또한 안드로이드 접근성 서비스를 악용하여 가짜 로그인 화면을 띄워 계정 정보를 탈취하고, 클립보드의 암호화폐 지갑 주소를 변조하며 스크린샷을 촬영해 유출합니다.

코인베이스와 아마존웹서비스(AWS)가 협력하여, 퍼블리셔들이 AI 에이전트를 통해 콘텐츠 이용 요금을 받을 수 있도록 지원한다. 이 기능은 AWS 클라우드프론트와 웹 애플리케이션 방화벽을 사용하는 퍼블리셔들을 대상으로 한다.
ISSA와 Omdia가 보안 전문가 380명을 대상으로 진행한 조사에 따르면, 응답자의 68%가 지난 2년간 사이버보안 업무가 더 어려워졌다고 답했습니다. 응답자의 70% 이상은 주요 기술 결정 과정에서 배제되는 문제를 겪고 있으며, 47%는 업무 스트레스로 인해 최근 12~18개월 동안 이직이나 퇴직을 고려한 것으로 나타났습니다. 또한 자사 사이버보안 문화를 높은 수준으로 평가한 비율은 29%에 불과해 적절한 자원 투자와 인력 교육 등 개선이 필요한 것으로 지적됐습니다.
오픈소스 보안 기업 체인가드(Chainguard)는 AI 공격으로부터 오픈소스 소프트웨어를 보호하기 위해 BNY, 시스코, JPMorganChase 등 다수의 기업과 함께 신규 업계 연합체 '아테나(Athena)'를 발족했다고 6월 16일 발표했습니다. 아테나는 최첨단 AI 모델이 발견한 오픈소스 프로젝트의 취약점 정보를 공유하고 보완하는 플랫폼과 도구를 제공합니다. 연합 참여사들은 취약점을 비공개로 수정한 후 사전 완화 조치를 적용하여, 취약점이 공개되기 전에 생태계 전반에 패치를 반영하는 방식으로 운영됩니다.
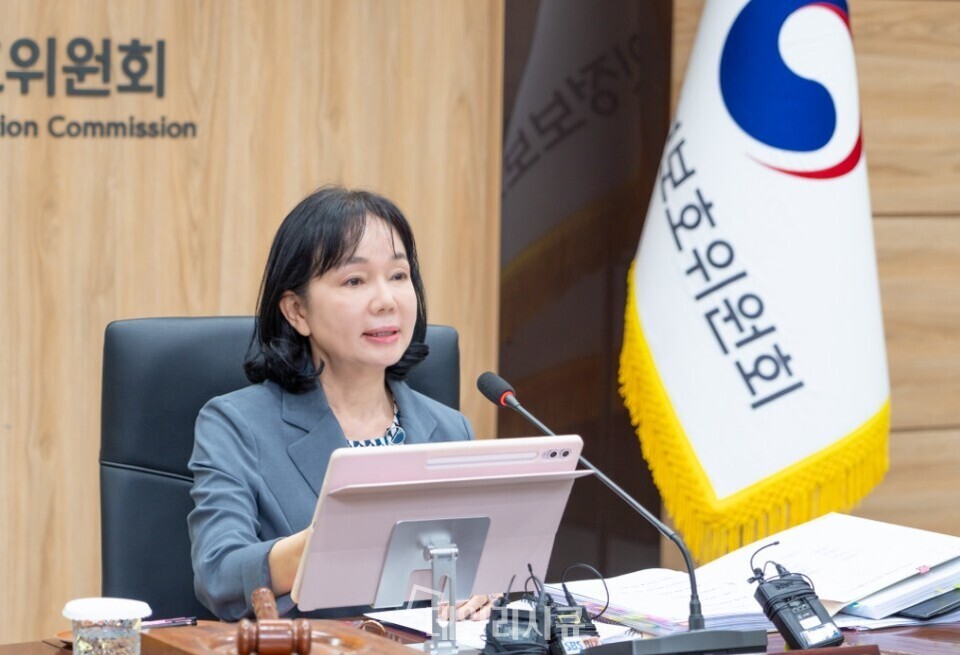
개인정보보호위원회는 공공기관의 개인정보 보호 수준을 평가하고 현장 컨설팅 지원에 나선다. 이는 최근 공공부문에서 발생한 개인정보 유출 사고를 막기 위한 것이다. 평가 대상 기관들은 올해부터 시행된 새로운 평가 체계를 이해하고, 이를 통해 실제 보호 수준을 확인하는 방향으로 강화된다. 현장 컨설팅은 지역별로 진행되며, 공공기관의 애로사항을 직접 듣고 개선 방안을 제시한다.
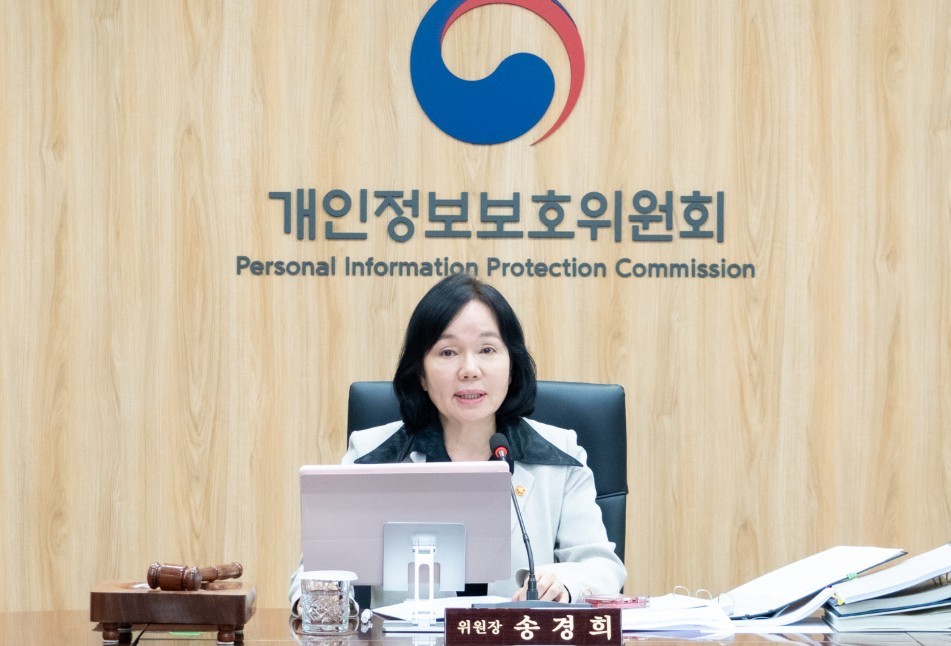
개인정보보호위원회가 공공부문 개인정보 관리실태 현장 점검을 본격화했다. 이번 점검은 예방 중심의 개인정보 관리체계 전환 계획의 후속 조치로, 한국지역정보개발원(KLID)을 시작으로 공공기관 전반으로 확대될 예정이다. 개인정보위는 공공기관의 개인정보 처리 시스템 운영 및 안전 조치 이행 현황을 점검하고 개선을 지원하여 국민이 안심할 수 있는 공공부문 개인정보 보호 체계를 구축할 방침이다.