일본의 카셰어링 서비스인 타임즈 카(Times Car)에서 데이터 유출 사고가 발생하여 전·현직 회원의 계정 약 660만 개의 정보가 노출되었습니다. 유출된 데이터에는 이름, 주소, 운전면허증 정보 등이 포함되며, 약 160만 개 계정의 신원 확인용 이미지 문서도 접근된 것으로 확인되었습니다. 운영사인 타임즈 모빌리티(Times Mobility)는 9월 25일에 무단 접근을 탐지한 후 26일에 이를 차단했으며, 신용카드 정보는 유출되지 않았다고 밝혔습니다. 현재 외부 전문가와 함께 조사를 진행 중이며, 사용자들에게 피싱 공격에 주의할 것을 당부했습니다.
사이버 보안 인식의 달을 맞아 8명의 Cisco Talos 연구원들은 허니팟, 가짜 인프라, 타르핏 등의 기만 기술을 통해 공격자를 방해하는 실용적인 방법들을 공유했습니다. 합법적인 원격 관리 도구에 대한 통제 강화와 행동 기반 탐지를 활용하면 공격자의 필수적인 활동을 더 쉽게 파악하고 차단할 수 있습니다. 또한, 공격 단계 간의 종속성을 끊고 환경을 독특하게 구성함으로써 공격자의 선택지를 줄이고 시간과 비용을 증가시켜 궁극적으로 공격을 포기하게 만들 수 있습니다.

연구원들이 일반 PS5 및 PS5 Pro의 펌웨어 7.00부터 13.60 버전을 표적으로 삼는 새로운 탈옥 익스플로잇인 'Relapse'를 공개했다. 이 익스플로잇은 내장 브라우저의 WebKit 취약점을 악용한 뒤 커널 단계로 넘어가 서명되지 않은 코드를 실행할 수 있는 권한을 확보하는 2단계 체인으로 구성된다. 해당 취약점은 2026년 9월 중순에 출시된 펌웨어 14.00 버전에서 패치되었으며, 이 탈옥은 재부팅 시 유지되지 않는 테더드(tethered) 방식이다.

OWASP ModSecurity에서 공격자가 웹 애플리케이션 방화벽 보호를 우회할 수 있게 하는 여러 신규 취약점이 공개되었습니다. 가장 심각한 취약점인 GHSA-5pww-8rfg-9crf는 멀티파트 HTTP 업로드의 RFC 2231 filename* 매개변수 처리 시 방화벽과 백엔드 간의 해석 차이를 악용하여 악성 파일 업로드를 허용할 수 있습니다. 이 외에도 잘못된 Base64 패딩 처리로 인해 검사를 우회하는 취약점(GHSA-4j47-8qcr-jf59)과 주석 제거 기능의 오류를 악용해 패턴 매칭을 피하는 취약점(GHSA-qrch-pjfr-9g47)이 포함되어 있습니다.
미 국방부 산하 국방인력데이터센터(DMDC)의 인사 관리 시스템이 해킹되어 300만 명 이상의 개인정보가 유출되었습니다. 해커들은 2025년 10월부터 2026년 7월까지 파일 공유 시스템의 취약점을 악용해 사회보장번호(SSN), 이름, 생년월일 등 민감한 데이터에 접근했습니다. 이에 국방부는 피해자들에게 IDX를 통해 12개월간 무료 신용 모니터링 서비스를 제공하며 시스템의 사이버 보안을 강화하고 있습니다.
Truffle Security는 공개 GitHub 저장소에서 50만 개 이상의 활성 자격 증명이 노출된 것을 발견했습니다. 2025년 8월에 스캔하여 발견된 110만여 개의 노출된 자격 증명 중, 2026년 7월 말 테스트 결과 543,699개가 여전히 활성 상태인 것으로 확인되었으며 가장 오래된 것은 2009년에 커밋된 AWS 키입니다. 노출된 자격 증명의 절반 가까이는 GitHub가 기본 푸시 보호 기능을 활성화한 이후에 업로드되었으며, 주로 Google Cloud 서비스 계정, MongoDB 연결 문자열, Google API 키 등이 포함되었습니다.
PwC가 10월 1일 발표한 보고서에 따르면, 비즈니스 및 기술 리더의 52%가 적대적 AI 공격을 사이버 보안 대비에서 가장 큰 취약점으로 꼽았습니다. AI 위험 관리에 대한 단일 책임 모델이 부재한 거버넌스 문제와 데이터 보호 정책의 부족이 이러한 위험 대응을 더욱 어렵게 만들고 있습니다. 보안 및 재무 리더의 84%가 향후 예산 증가를 예상하는 가운데, 조직들은 AI 보안 기술 부족 문제를 해결하기 위해 AI 기반 교육을 주요 해결책으로 고려하고 있습니다.

연구원들은 리눅스 메모리에서 루트 비밀번호 해시 등 민감한 정보를 유출할 수 있는 새로운 스펙터(Spectre-v2) 변종 공격인 'BTR(Branch Target Reuse)'을 공개했습니다. 이 공격은 리눅스 커널과 웹 브라우저 등의 JIT 컴파일러를 표적으로 삼으며, 코드 메모리가 재사용될 때 프로세서에 과거의 분기 예측 데이터가 남아있는 취약점을 악용합니다. 연구진은 리눅스 커널의 cBPF JIT 컴파일러를 대상으로 한 익스플로잇을 통해 최신 인텔 프로세서에서 초당 약 8바이트의 속도로 커널 메모리를 유출하고 루트 비밀번호 해시를 성공적으로 추출하는 것을 시연했습니다.

영국 사이버 보안 업계에서 여성 종사자의 비율이 16%로 떨어지며 2021년 이후 최저치를 기록했습니다. 특히 6년 이상의 경력을 가진 고위직 여성 비율은 12%에 불과한 것으로 나타났습니다. 영국 정부의 조사에 따르면, 임신에 대한 우려로 인한 불법적인 채용 기피와 기술적 역량에 대한 편견 등 구조적 장벽이 여성의 고위직 진출을 막고 있는 것으로 확인되었습니다.
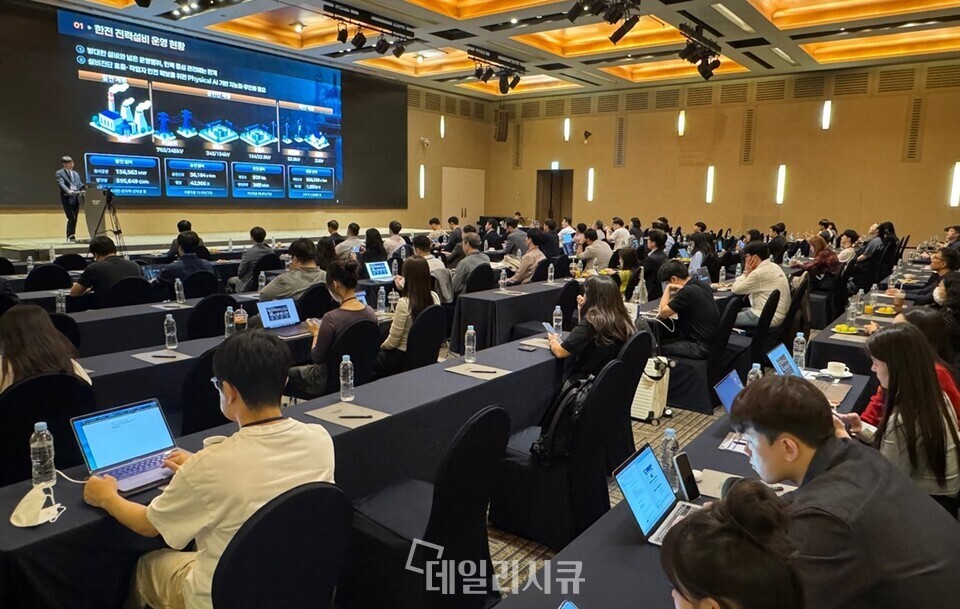
한국정보보호학회 CPS보안연구회가 주관한 '제19회 CPS보안워크숍'이 10월 1일부터 2일까지 제주에서 개최되었다. 이번 행사에서는 피지컬 AI(Physical AI) 시대를 맞아 로봇, 자율제어, 산업설비 등으로 확장된 사이버물리시스템(CPS) 보안 현안과 해법이 집중 논의되었다. 서정택 조직위원장은 피지컬 AI 확산으로 사이버 공격이 현실 세계의 피해로 이어질 가능성이 커짐에 따라 설계 단계부터 보안과 안전을 고려한 CPS 보안체계 마련이 필요하다고 강조했다.
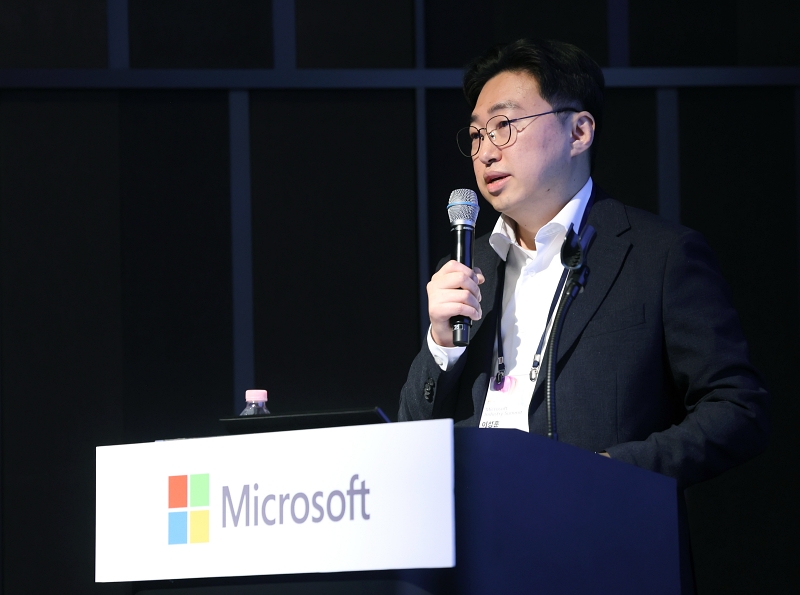
SC제일은행은 올해 7월 전 직원을 대상으로 마이크로소프트365 코파일럿을 전면 도입했다. 이를 위해 금융 당국의 망분리 규제 완화 조치에 맞춰 상시 관리 체계를 준비하고, 영국 본사 및 한국 내부의 정보보호위원회 등 엄격한 거버넌스 승인 절차를 통과했다. 또한 기존 사용자 권한을 바탕으로 다중요소인증(MFA)과 권한기반 접근제어(RBAC) 등을 활용해 AI 통제력과 보안성을 확보했다.

2CLoader는 윈도우(Windows) 시스템에 Vidar 및 Remus 정보 탈취 악성코드와 XWorm RAT을 배포하는 신종 악성코드 로더입니다. Zscaler 연구원들에 따르면, 이 로더는 보안 도구의 탐지를 피하기 위해 간접 시스템 호출(Hell's Gate 기법)과 가상 머신 및 디버거 등을 탐지하는 다양한 분석 방해 검사를 수행합니다. 또한 페이로드를 암호화하여 숨기고, 레지스트리 키나 시작 폴더 등을 통해 시스템에 지속적으로 남으며 수신된 네트워크 데이터의 시스템 정보를 조작할 수 있습니다.