
연구원들은 리눅스 메모리에서 루트 비밀번호 해시 등 민감한 정보를 유출할 수 있는 새로운 스펙터(Spectre-v2) 변종 공격인 'BTR(Branch Target Reuse)'을 공개했습니다. 이 공격은 리눅스 커널과 웹 브라우저 등의 JIT 컴파일러를 표적으로 삼으며, 코드 메모리가 재사용될 때 프로세서에 과거의 분기 예측 데이터가 남아있는 취약점을 악용합니다. 연구진은 리눅스 커널의 cBPF JIT 컴파일러를 대상으로 한 익스플로잇을 통해 최신 인텔 프로세서에서 초당 약 8바이트의 속도로 커널 메모리를 유출하고 루트 비밀번호 해시를 성공적으로 추출하는 것을 시연했습니다.

영국 사이버 보안 업계에서 여성 종사자의 비율이 16%로 떨어지며 2021년 이후 최저치를 기록했습니다. 특히 6년 이상의 경력을 가진 고위직 여성 비율은 12%에 불과한 것으로 나타났습니다. 영국 정부의 조사에 따르면, 임신에 대한 우려로 인한 불법적인 채용 기피와 기술적 역량에 대한 편견 등 구조적 장벽이 여성의 고위직 진출을 막고 있는 것으로 확인되었습니다.
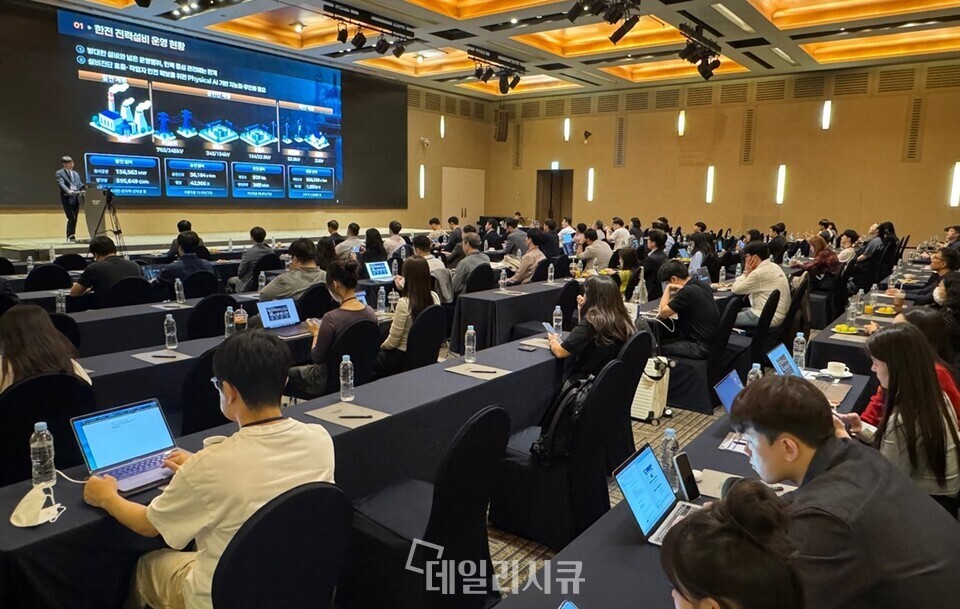
한국정보보호학회 CPS보안연구회가 주관한 '제19회 CPS보안워크숍'이 10월 1일부터 2일까지 제주에서 개최되었다. 이번 행사에서는 피지컬 AI(Physical AI) 시대를 맞아 로봇, 자율제어, 산업설비 등으로 확장된 사이버물리시스템(CPS) 보안 현안과 해법이 집중 논의되었다. 서정택 조직위원장은 피지컬 AI 확산으로 사이버 공격이 현실 세계의 피해로 이어질 가능성이 커짐에 따라 설계 단계부터 보안과 안전을 고려한 CPS 보안체계 마련이 필요하다고 강조했다.
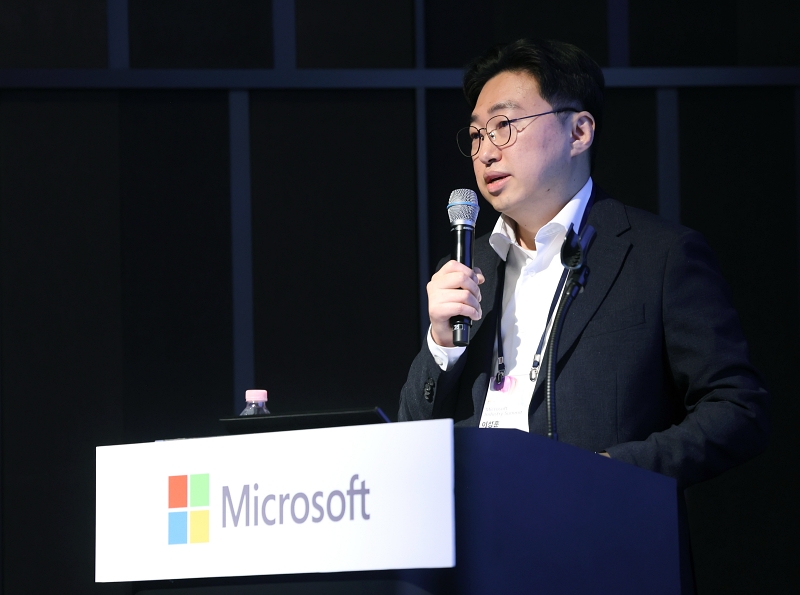
SC제일은행은 올해 7월 전 직원을 대상으로 마이크로소프트365 코파일럿을 전면 도입했다. 이를 위해 금융 당국의 망분리 규제 완화 조치에 맞춰 상시 관리 체계를 준비하고, 영국 본사 및 한국 내부의 정보보호위원회 등 엄격한 거버넌스 승인 절차를 통과했다. 또한 기존 사용자 권한을 바탕으로 다중요소인증(MFA)과 권한기반 접근제어(RBAC) 등을 활용해 AI 통제력과 보안성을 확보했다.

2CLoader는 윈도우(Windows) 시스템에 Vidar 및 Remus 정보 탈취 악성코드와 XWorm RAT을 배포하는 신종 악성코드 로더입니다. Zscaler 연구원들에 따르면, 이 로더는 보안 도구의 탐지를 피하기 위해 간접 시스템 호출(Hell's Gate 기법)과 가상 머신 및 디버거 등을 탐지하는 다양한 분석 방해 검사를 수행합니다. 또한 페이로드를 암호화하여 숨기고, 레지스트리 키나 시작 폴더 등을 통해 시스템에 지속적으로 남으며 수신된 네트워크 데이터의 시스템 정보를 조작할 수 있습니다.
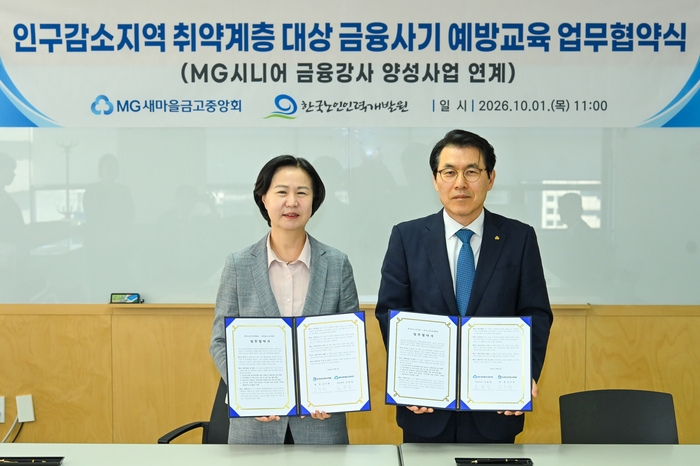
새마을금고중앙회는 한국노인인력개발원과 비수도권 인구감소지역 취약계층을 대상으로 금융사기 예방교육을 추진하는 업무협약을 체결했다. 양 기관은 보이스피싱 및 메신저피싱 등 금융사기 사례와 예방 방법을 교육할 예정이다. 또한, 새마을금고중앙회의 금융사기 대응 전문인력이 현장 교육에 참여하여 고령층의 대응 역량을 높일 계획이다.

탈레스(Thales)는 소스 코드 변경 없이 컴파일된 애플리케이션을 AI 기반 리버스 엔지니어링 및 자동화된 취약점 발견으로부터 보호하는 '센티넬 엔벨로프 플러스(Sentinel Envelope Plus)'를 발표했다. 탈레스의 자체 테스트 결과, AI 에이전트는 보호되지 않은 애플리케이션에서 10개의 취약점 중 8개를 찾아냈으나 해당 솔루션이 적용된 앱에서는 970배의 토큰을 소비하고도 취약점을 전혀 발견하지 못했다.
영국 정보기관인 MI5는 100명 이상의 영국 관련 학자들이 중국 국가안전부(MSS)와 연관된 기관의 자금 지원을 받아 중국의 스파이 역량 향상을 도왔다고 경고했습니다. 이들 학자들은 인공지능, 사이버 보안, 은닉 통신 시스템 및 심층 암호(steganography) 등의 연구에 기여했으며, 일부는 자금 출처가 중국의 CGTRI(또는 CAGT)라는 사실을 인지하지 못했을 수 있습니다. 이에 MI5는 학술 기관들에게 중국 기관과의 연구 협력 및 자금 출처를 철저히 검토할 것을 권고하며, 외국 정보기관 협력에 따른 법적 처벌 가능성을 강조했습니다.

지난 9월 24일부터 25일까지 파르나스호텔앤리조트의 통합 멤버십 '파르나스 리워즈'에서 외부 제3자의 불법 접근으로 인해 회원 개인정보가 유출되는 사고가 발생했다. 유출된 항목은 멤버십 아이디, 이름, 예약정보, 휴대전화번호 등 8개이며, 회사는 9월 29일 개인정보보호위원회와 한국인터넷진흥원(KISA)에 해당 사고를 신고했다. 파르나스호텔 측은 유출된 예약정보를 악용해 왓츠앱 등 비공식 채널로 추가 결제를 요구하는 사칭 피싱 메시지에 대한 고객들의 각별한 주의를 당부했다.
AI의 확산으로 클라우드 인프라 성장이 가속화되면서, 사용자 실수와 설정 오류 및 복잡한 공급망을 노린 클라우드 보안 위협도 급증하고 있다. 이에 대응하여 유럽연합(EU)은 NIS2, DORA, CRA 등의 법안을 통해 클라우드 서비스 제공자의 보안 책임과 데이터 주권 요건을 대폭 강화하고 있다. 국내에서도 과학기술정보통신부의 클라우드보안인증(CSAP) 단일 검증체계 도입과 공공 분야 망분리 의무화 규정 폐지 등 클라우드 보안 관련 정책이 개선되고 있다.
암호화폐 지갑 제공업체 메타마스크(MetaMask)가 자사 인프라 일부에 영향을 미치는 보안 사고가 발생했다고 목요일에 밝혔습니다. 회사 측은 메타마스크 지갑에 대한 즉각적인 위협은 없다고 설명하며, 예방 조치로 비수탁형 스테이킹 운영 내에서 영향을 받은 검증자(validator)들을 선제적으로 종료하고 있다고 덧붙였습니다. 리도 파이낸스(Lido Finance)에 따르면 관련 검증자들은 리도 프로토콜에서 종료 절차를 시작했으며, 2026년 10월 7일까지 종료가 완료될 예정입니다.
BlackFog는 기업 내 생성형 및 에이전트 AI의 사용을 통제하고 관리할 수 있도록 AI 보안 기능을 확장한 'ADX Vision 2.0'을 출시했습니다. 이 솔루션은 데이터가 AI 서비스에 도달하기 전 엔드포인트에서 직접 작동하여 프롬프트 인젝션이나 무단 데이터 노출과 같은 위험을 방지하며, 7가지 계층의 프롬프트 보호 기능을 제공합니다. 또한 조직이 AI 요청을 공식 승인된 LLM 서비스로 리디렉션하여 보안 정책을 시행하고, 프롬프트 감사 기능을 통해 가시성을 확보할 수 있도록 지원합니다.