
ANY.RUN 연구원들은 미국을 주요 표적으로 삼아 기술, 제조, 정부 및 컨설팅 기관을 노리는 'CSuite' 피싱 캠페인을 분석했다. 이 캠페인은 Adobe, DocuSign 등의 비즈니스 미끼를 사용하여 피해자를 속인 뒤 두 가지 주요 공격 경로를 취한다. 공격자는 ScreenConnect나 Action1과 같은 원격 관리 도구를 설치해 엔드포인트 제어권을 탈취하거나, 자격 증명 수집을 통해 Microsoft 365 세션을 훔쳐 비즈니스 시스템에 대한 지속적인 접근 권한을 확보한다.
공격자들이 OpenInfra Europe이 운영하는 자체 호스팅 JFrog Artifactory 인스턴스를 침해하여 관리자 권한을 획득했습니다. 이번 침해는 인증 우회 취약점인 CVE-2026-82329를 악용해 2026년 8월 31일에 발생했으며, 9월 15일에 발견되어 해당 시스템이 즉각 격리되었습니다. OpenInfra Europe은 2026년 8월 28일부터 9월 15일 사이에 해당 인스턴스에서 아티팩트를 다운로드한 사용자들에게 사용을 중단하고 패키지가 손상되었을 가능성에 대비할 것을 경고했습니다.
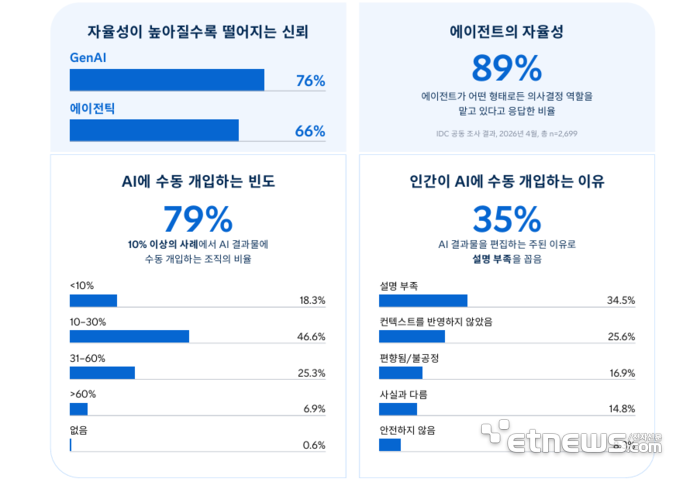
SAS의 보고서에 따르면 한국 기업의 인공지능(AI)에 대한 신뢰와 실제 관리 역량 사이의 격차가 1년 만에 크게 줄어든 것으로 나타났습니다. 이는 AI에 대한 과도한 기대가 줄고 기업들이 관리·감독 체계를 빠르게 강화한 결과로 분석됩니다. 그러나 AI 판단 기준을 보여주는 '설명 가능성'과 '데이터 품질' 같은 핵심 기반은 여전히 취약한 것으로 드러나 향후 과제로 지적되었습니다.
FBI는 네덜란드에서 해킹 그룹 샤이니헌터스의 리더로 추정되는 인물이 체포되자 남은 조직원들에게 자수할 것을 촉구했습니다. 체포된 용의자 페핀 반 데어 스탑은 140개 이상의 조직을 해킹해 최소 7,000만 달러를 갈취하고 해외에서 두 건의 살인을 계획한 혐의를 받고 있습니다. 한편, FBI의 성명 발표 이전에 샤이니헌터스 측은 FBIJobs.gov 해킹 사건이 자신들의 브랜드를 보호하기 위한 마케팅 캠페인이었다고 주장했습니다.

영국 정부의 최신 기술 설문조사에 따르면, 영국 기업의 57%가 최소 한 가지 이상의 기본적인 사이버 보안 작업을 수행하는 데 자신감이 부족한 것으로 나타났습니다. 이는 작년의 49%에서 증가한 수치로, 약 80만 8천 개의 기업이 데이터 보안 저장, 방화벽 구성, 악성코드 탐지 및 제거 등의 작업에 어려움을 겪고 있음을 의미합니다. 특히 악성코드 탐지 및 제거 부문에서 가장 큰 기술 격차가 보고되었으며, 전문가들은 AI로 인해 진화하는 악성코드와 복잡해지는 IT 환경이 기업의 부담을 가중시키고 있다고 지적했습니다.
2026년 가을을 기점으로 개정 및 시행되는 개인정보보호법과 정보통신망법은 사업주와 대표자의 최종 책임을 명시하고, 일정 규모 이상의 기업에 대해 이사회 의결을 거친 개인정보보호책임자(CPO) 및 임원급 정보보호최고책임자(CISO) 지정을 의무화했다. 개인정보보호법 개정에 따라 랜섬웨어 등으로 인한 데이터 훼손 및 변조도 유출에 포함되어 의심 단계에서도 72시간 내 통지 의무가 발생하며, 과징금 상한액이 전체 매출액의 10%로 상향되었다. 또한, 2027년부터 일정 규모 이상의 사업자는 ISMS-P 인증이 의무화되며, 정보통신망법에 따라 CISO를 위원장으로 하는 정보보호위원회가 신설되는 등 관리 체계가 대폭 강화된다.
Cisco Talos는 대만, 인도, 필리핀, 캄보디아 등 아시아 전역의 정부 및 정책 기관을 표적으로 삼아 'Antino'라는 새로운 백도어를 유포하는 중국 연계 위협 그룹 'UAT-11587'의 활동을 발견했습니다. Rust로 컴파일된 Windows 백도어인 Antino는 전용 명령 서버 대신 Microsoft 365의 Outlook과 OneDrive를 명령 및 제어 채널로 사용하는 특징을 가집니다. 2025년 9월부터 2026년 7월까지 8개 아시아 국가의 최소 16개 기관 환경이 표적이 되었으며, 공격자는 스피어 피싱 이메일과 Cloudflare 인프라를 활용하여 다단계 감염 체인을 실행했습니다.

다중 인증(MFA)은 오랫동안 핵심 보안 제어 수단으로 여겨졌으나, 푸시 알림이나 SMS 일회용 비밀번호(OTP)와 같은 방식은 표적 공격에 취약합니다. 2022년 Uber 침해와 MGM Resorts 사건은 MFA가 적용되어 있었음에도 불구하고 공격자가 이를 우회하여 발생했습니다. 공격자들은 사용자가 승인할 때까지 알림을 반복해서 보내는 '푸시 피로(MFA 폭탄)' 기법이나 리버스 프록시 피싱 키트를 이용해 실시간으로 OTP를 가로채는 방식을 사용하고 있습니다.

RSA는 금융, 정부 기관 및 주요 인프라 운영자가 AI 에이전트를 발견, 보호 및 관리할 수 있도록 지원하는 새로운 신원 보안 플랫폼인 'RSA Agent ID'를 출시했습니다. 이 플랫폼은 AI 에이전트가 적절한 등록이나 접근 검토 제어 없이 자격 증명을 부여받고 내부 시스템에 접근하는 기업 내 보안 문제를 해결하기 위해 설계되었습니다. RSA Agent ID는 섀도우 AI(Shadow AI)로 인한 데이터 손실 및 보안 사고 위험을 줄이기 위해 'Discover', 'Secure', 'Govern'의 세 가지 모듈을 통해 강력한 접근 제어와 규정 준수 기능을 제공합니다.
파이오링크(Piolink)사의 제품에서 구버전 취약점을 악용한 사례가 발견되어 보안 업데이트가 권고된다. 영향을 받는 제품은 'PAS-K'이며, 사용 중인 버전에 따라 1.8.19.0.11, 1.8.24.0.6 또는 1.8.26.0.6 최신 버전으로 각각 업데이트해야 한다.
디지털 워크플레이스 플랫폼 전문기업 옴니사(Omnissa)가 팔로알토 네트웍스 사장 등을 역임한 아미트 싱(Amit Singh)을 신임 CEO로 선임했다. 아미트 싱 CEO는 고객과 파트너가 새로운 업무 환경에서 AI 기반 기술을 안전하게 관리하고 보호할 수 있도록 제품 혁신에 주력하겠다고 밝혔다. 옴니사는 통합 엔드포인트 관리(UEM)와 엔드포인트 보안 등을 포함한 플랫폼을 통해 전 세계 2만6000여 고객을 지원하고 있다.

RATHat 안드로이드 뱅킹 트로이 목마는 가짜 앱을 통해 접근성 권한을 획득한 후, Gemini AI를 활용해 일반적인 앱 권한을 넘어 기기 제어권을 탈취하는 악성코드입니다. 이 악성코드는 기기의 인터페이스가 낯설어 고정된 명령이 실패할 경우 화면 정보를 Gemini Flash 모델로 전송해 무선 디버깅 페어링 과정을 완료하며, 악성 앱이 삭제되더라도 재부팅 전까지 명령 채널을 유지합니다. Cleafy 연구원들에 따르면 해당 악성코드는 유럽, 라틴 아메리카, 동남아시아를 표적으로 삼고 있으며 서비스형 악성코드(MaaS) 모델로 운영되고 있습니다.